開源IT服務與客服系統Zammad漏洞遭積極利用荷蘭漏洞揭露協會(DIVD)揭露開源IT服務臺與客服工單系統Zammad存在兩個高風險以上的漏洞:CVE-2026-102489與CVE-2026-102490,10月2日美國網路與基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單中,也增列上述兩個漏洞10/3 14:38李宗翰原站#資安
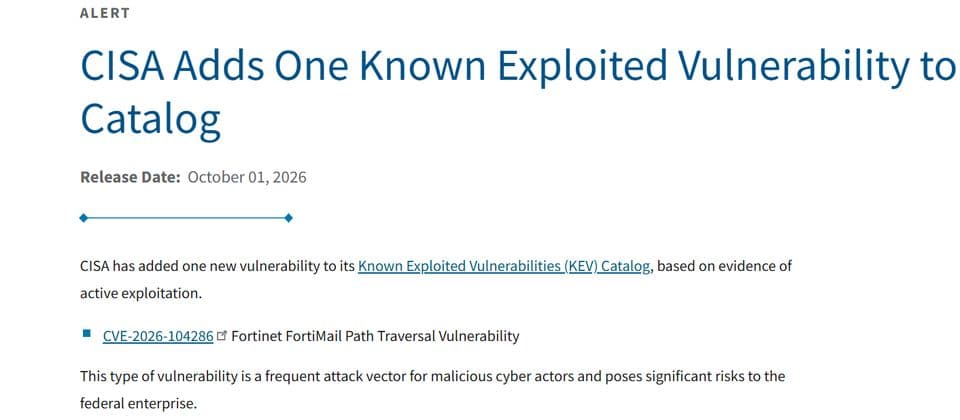
CISA警示FortiMail漏洞CVE-2026-104286已遭實際利用美國網路與基礎設施安全局(CISA)根據漏洞已被積極利用的證據,10月1日在已知遭利用漏洞清單(KEV)增加1個9.8分漏洞:Fortinet FortiMail 路徑遍歷漏洞CVE-2026-10428610/3 11:59李宗翰原站#資安
Chrome 154本週第二度發布更新版,緊急修補11個漏洞10月1日Chrome推出更新版,先針對Windows、Mac與Android平臺提供,預計幾天或幾週後釋出Linux平臺的版本10/3 10:08李宗翰原站#資安
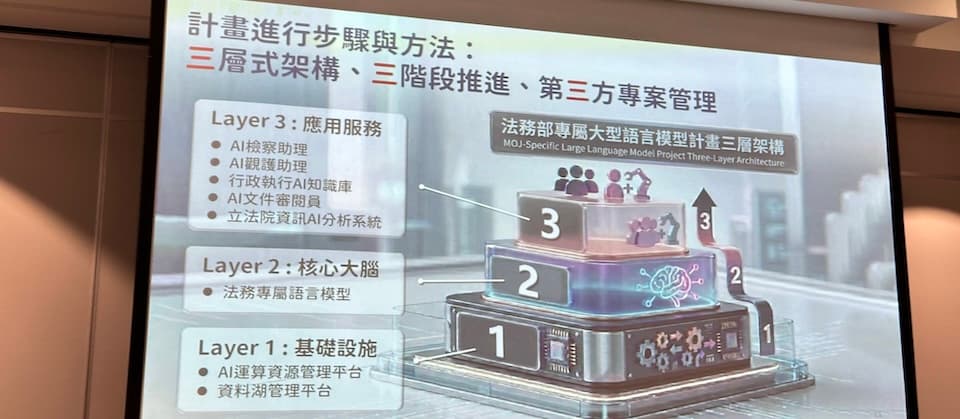
案件太多、敏感卷證又不能上商用AI,法務部啟動三年主權AI計畫法務部啟動三年主權AI計畫,將建立共用算力池、資料湖與法務專屬大型語言模型推論系統。今年開始試驗,先建置所需環境、嘗試不同模型使用方式,第一波要打造檢察官AI助理與觀護AI助理,來協助讀卷、查資料、製作書類初稿及整理訪談紀錄。10/2 16:10王若樸原站#AI
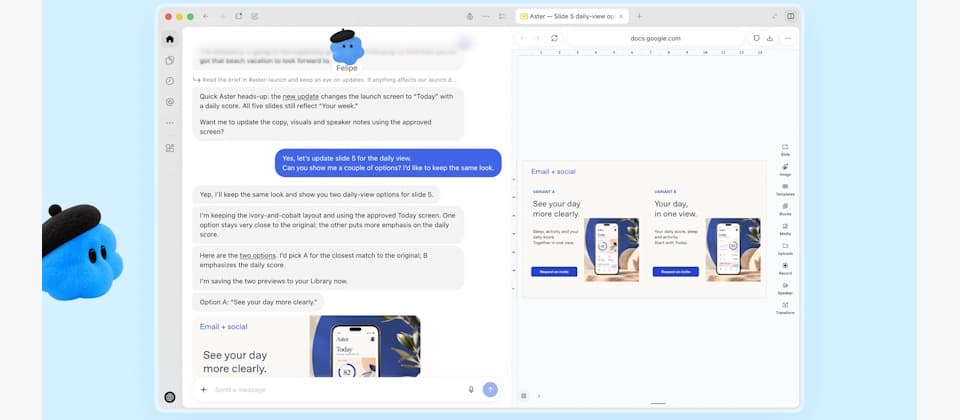
五大科技巨頭主動型Agent大比較,一張表告訴你Dots、Muse和Spark有何不同從11個項目來比較這些Agent產品的特色和差異,一張表就能快速了解五大巨頭的主動式Agent產品,也可作為評估和試用新型態Agent時的參考。10/2 16:29王宏仁原站#AI#Software#Dev#CIO
【資安週報】0929~1002,臺灣8月勒索軟體事件20起居亞太第三,全球聚焦AI代理安全風險與防護布局中秋節與教師節4天連假過後,2026年9月最後一週的資安新聞熱點,聚焦勒索軟體與企業資安事件、AI代理安全風險,以及政府資安治理與歐盟CRA合規進展;針對網路、應用程式與端點的漏洞利用攻擊仍持續頻傳,國內外也接連出現資料外洩與重大資安事件10/2 17:58羅正漢原站#AI#資安#CIO#CISO#政策法遵#金融
全端框架SvelteKit 3整理開發工具鏈,舊專案升級需更新設定與工具版本全端框架SvelteKit 3正式版把專案設定整併進建置工具Vite,並提高Node、TypeScript、Svelte與Vite最低版本,舊專案可透過sv migrate自動處理部分遷移10/2 18:19李建興原站#Dev
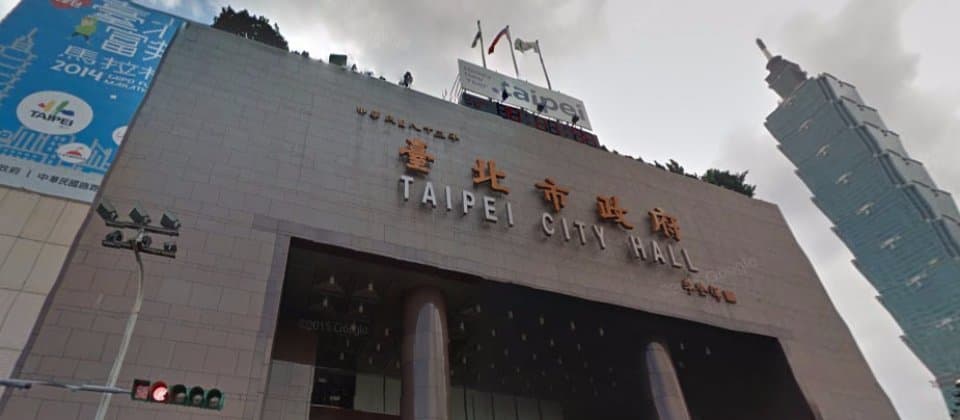
【資安日報】10月2日,臺北市政府網站發生服務中斷事件,起因為跳電後機房過熱造成儲存設備關閉台北市政府網站9月26日晚間發生服務中斷,根據資訊局說明,市政大樓電力過載跳電後,資訊機房溫度升高,導致部分儲存設備因啟動保護機制而關閉,影響部分使用市府雲平臺的網站服務。由於一般網站未配置異地備援,此次事件也引發政府數位服務備援分級與韌性的討論10/2 14:54張明德原站#AI#資安#政策法遵#政府
微軟推出首款自研即時串流語音轉錄模型,並更新MAI語音模型MAI-Transcribe-2-Streaming主打可辨識60種語言,音訊傳入後略超過100毫秒就能開始產生初步轉錄結果,讓語音代理人能在使用者還沒說完前開始處理內容10/2 15:31陳曉莉原站#AI
AWS開源20億參數Strands Decider,專門替AI代理人快速做決策AWS開源20億參數Strands Decider 2B,可在本機CPU或GPU快速從既定選項做出判斷,並用於代理執行工具前的檢查10/2 14:24陳曉莉原站#AI
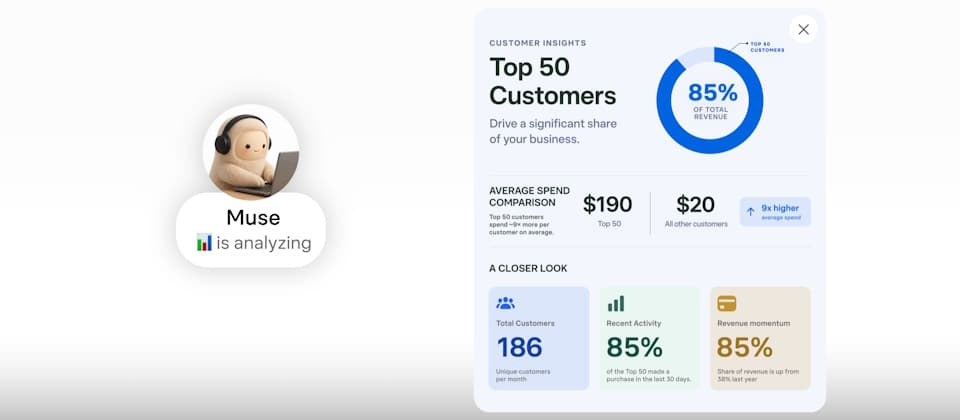
Meta推出主打小型企業用的Muse for Small BusinessMeta推出小型企業版AI代理Muse for Small Business,可串接Shopify、Stripe、Slack等第三方服務,協助店家處理行銷、行政及客服工作,還能分析銷售、行銷活動與社群表現,提出成長策略10/2 13:35林妍溱原站#AI
OpenAI調查失控AI代理人活動,已通知逾100個組織OpenAI擴大追查自家AI代理偏離原定任務的情況,包括繞過網站存取限制、使用對外暴露的憑證及命令注入;外部資安研究則發現,疑似OpenAI代理曾借助第三方服務開啟網頁並取回資料10/2 12:08陳曉莉原站#資安
開源AI代理框架Pi邁入1.0,另推出長時間代理框架Pi Durable開源AI代理框架Pi 1.0正式發布,官方還發布實驗性框架Pi Durable,讓開發者建立可長時間運作、服務中斷後仍能接續工作的AI代理應用10/2 12:31李建興原站#AI#Dev
Gartner預測2030年部署面向公眾的AI服務的企業,有80%將經歷成本耗盡攻擊,致營運成本超額根據Gartner最新發布2027年暨未來核心策略預測,惡意行為者刻意拉高AI使用量,導致企業營運成本增加的網路安全風險正在出現;在此同時,AI相關風險與責任問題日漸突出,保險公司透過企業強化監督、風險管理與技術管控,影響AI治理實踐;採用AI的企業也面臨日益增加的AI行為當責、透明度與監督壓力,使得技術領導者職責範圍擴大10/2 11:10李宗翰原站#AI#資安#CIO#CISO
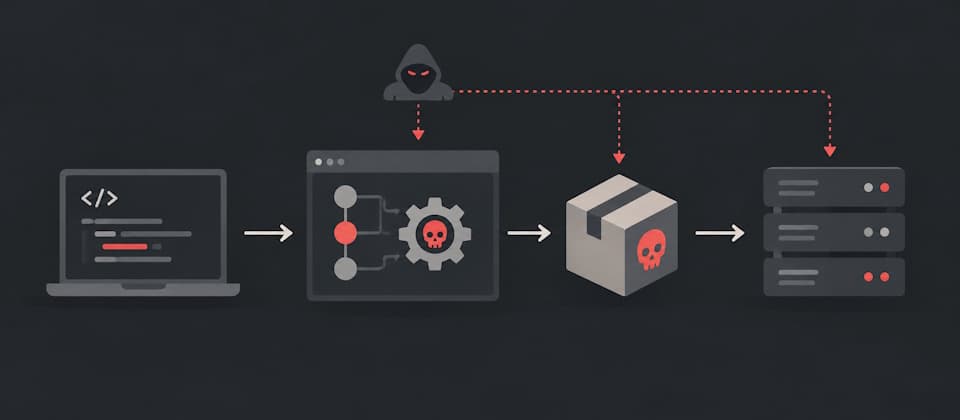
軟體供應鏈攻擊擴大至CI/CD,企業需防建置流程遭操弄軟體供應鏈攻擊進一步鎖定CI/CD環境。Mandiant指出,攻擊者可操弄軟體建置流程,甚至發布仍帶有合法來源證明的遭污染套件。企業不能只靠來源證明判斷軟體是否安全,也需確認來源程式碼及建置流程10/2 08:00王珮瑤原站#資安
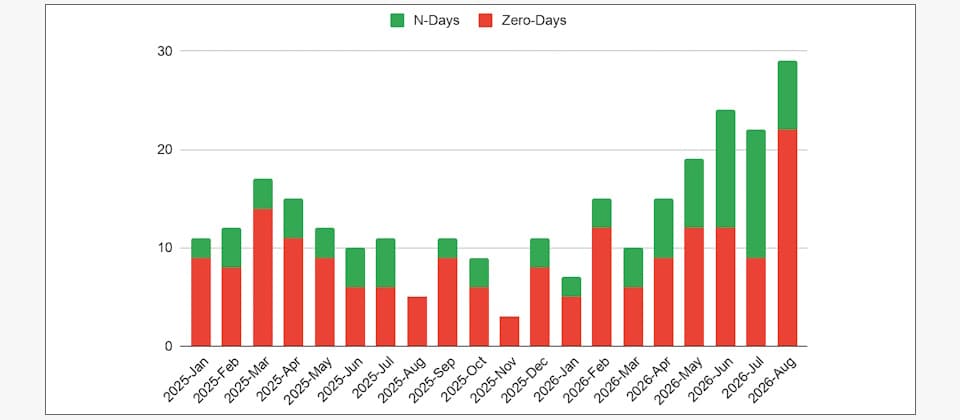
今年前8月遭利用漏洞數超越2025全年,N-day漏洞利用明顯增加Google威脅情報團隊GTIG調查發現,今年前8月新揭露並遭利用的漏洞數,已超越2025全年,攻擊者對N-day漏洞的利用明顯增加10/2 08:00王珮瑤原站#資安
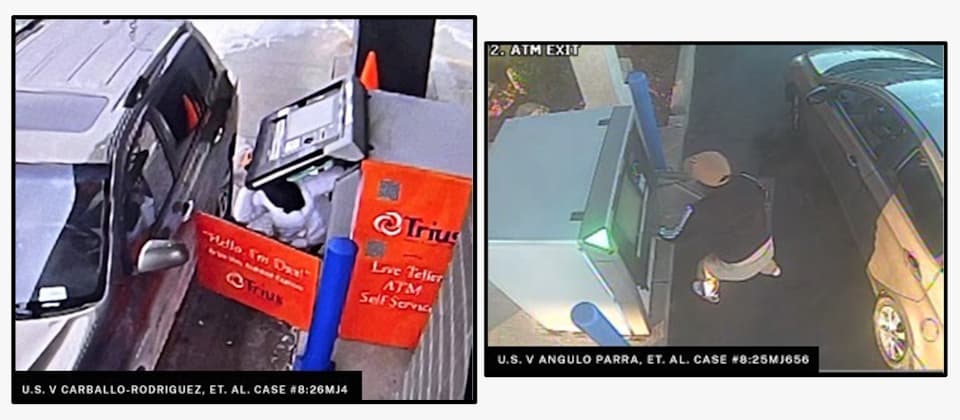
美國制裁涉ATM吐鈔攻擊詐欺網路,全美相關攻擊損失逾4千萬美元美國制裁涉及ATM吐鈔攻擊及洗錢的TdA相關詐欺網路。根據美國財政部統計,截至2025年8月,全美疑似ATM吐鈔攻擊已超過1,500起,通報損失達4,073萬美元10/2 08:00王珮瑤原站#資安
英國示警中國情報機構藉資助AI、資安等研究,提升間諜技術能力英國軍情五處(MI5)向學界發布間諜活動警告,中國國安部透過中國通用技術研究院資助AI、資安等研究,逾百名與英國有關的學者曾參與其中10/2 08:00王珮瑤原站#資安
GitHub HydraFusion進入VS Code,AI可依任務自動安排多模型分工GitHub把多模型協調機制HydraFusion帶進VS Code與Copilot應用程式,可依任務決定由單一模型處理、逐級升級或交由其他模型審查,自動安排模型分工與處理方式10/2 08:16李建興原站#AI#Dev
Aurora PostgreSQL現可查詢S3資料湖,由DuckDB引擎負責Iceberg與Parquet分析AWS將DuckDB分析查詢引擎嵌入Aurora PostgreSQL,讓開發者可直接查詢Amazon S3中的Iceberg與Parquet資料,並與Aurora交易資料合併處理,不必先把歷史資料搬進資料庫10/2 08:19李建興原站#Cloud
臺北市政府網站9/26服務中斷事件:跳電後機房過熱造成儲存設備關閉,備援分級成關注焦點台北市政府網站9月26日晚間發生服務中斷,資訊局說明,事件並非資安攻擊,而是市政大樓施工造成電力過載跳電後,資訊機房溫度升高,導致部分儲存設備啟動保護機制關閉,影響使用市府雲平臺的部分網站服務。由於一般網站平臺未配置異地即時備援,此次事件也引發政府數位服務備援分級與基礎設施韌性的討論。 10/1 19:24蘇文彬原站#政府#永續
OpenPoint推出AI生活服務平臺,導入AI Agent線上預約餐廳、居家清潔與藥局領藥等12項服務統一資訊在OpenPoint上推出AI生活服務平臺「i住家」,導入LumineOne AI技術,讓使用者可透過文字輸入或語音交辦需求,由AI Agent理解語意、拆解任務,並搜尋對應的生活服務。10/1 18:18蘇文彬原站#AI
中國駭客UAT-11587鎖定臺灣學術界與智庫,以圖片仿製Gmail附件預覽介面並用政府文件作為誘餌中國駭客UAT-11587今年3月以魚叉式網釣鎖定臺灣學術界、智庫與公民社會政策社群。Cisco Talos於9月30日揭露該組織一系列網路間諜活動及臺灣案例,指出攻擊者會在郵件中仿製Gmail原生附件預覽介面,將惡意連結暗藏其中,同時也會依目標量身設計網釣內容,例如採用資訊戰工作坊與臺灣政府公開文件作為誘餌10/1 18:21羅正漢原站#資安#CIO#CISO#政府
臺灣資安新創的突圍之路:從駭客競賽到日本市場的五年長征從CTF競賽、紅隊攻防到藍隊產品,TRAPA Security在技術之外重新學習產品、管理與市場,藉由日本資安公司的投資,走出臺灣資安新創的海外路徑10/1 18:27黃彥棻原站#資安
【資安日報】10月1日,資安署首度辦理資安聯合稽核,將121場稽核整併成16場化繁為簡、提升政府檢查資服廠商資安的效率,針對為行政院所屬機關提供服務的16家業者,資安署首度辦理資安聯合稽核,不只建立一套共通標準,也把原先預計的121場稽核,併成16場實體稽核,預計明年將擴大到中央及地方各級政府,受稽核廠商增至30家10/1 14:51張明德原站#AI#資安#政策法遵#政府
Open Standard美元穩定幣OUSD正式上線,Stripe、Visa等開放企業串接企業可透過Coinbase、Mastercard、Stripe及Visa等業者提供的整合管道,將OUSD加入既有產品與服務,用於支付、結算、交易及跨境支付等金融服務10/1 15:02陳曉莉原站#金融
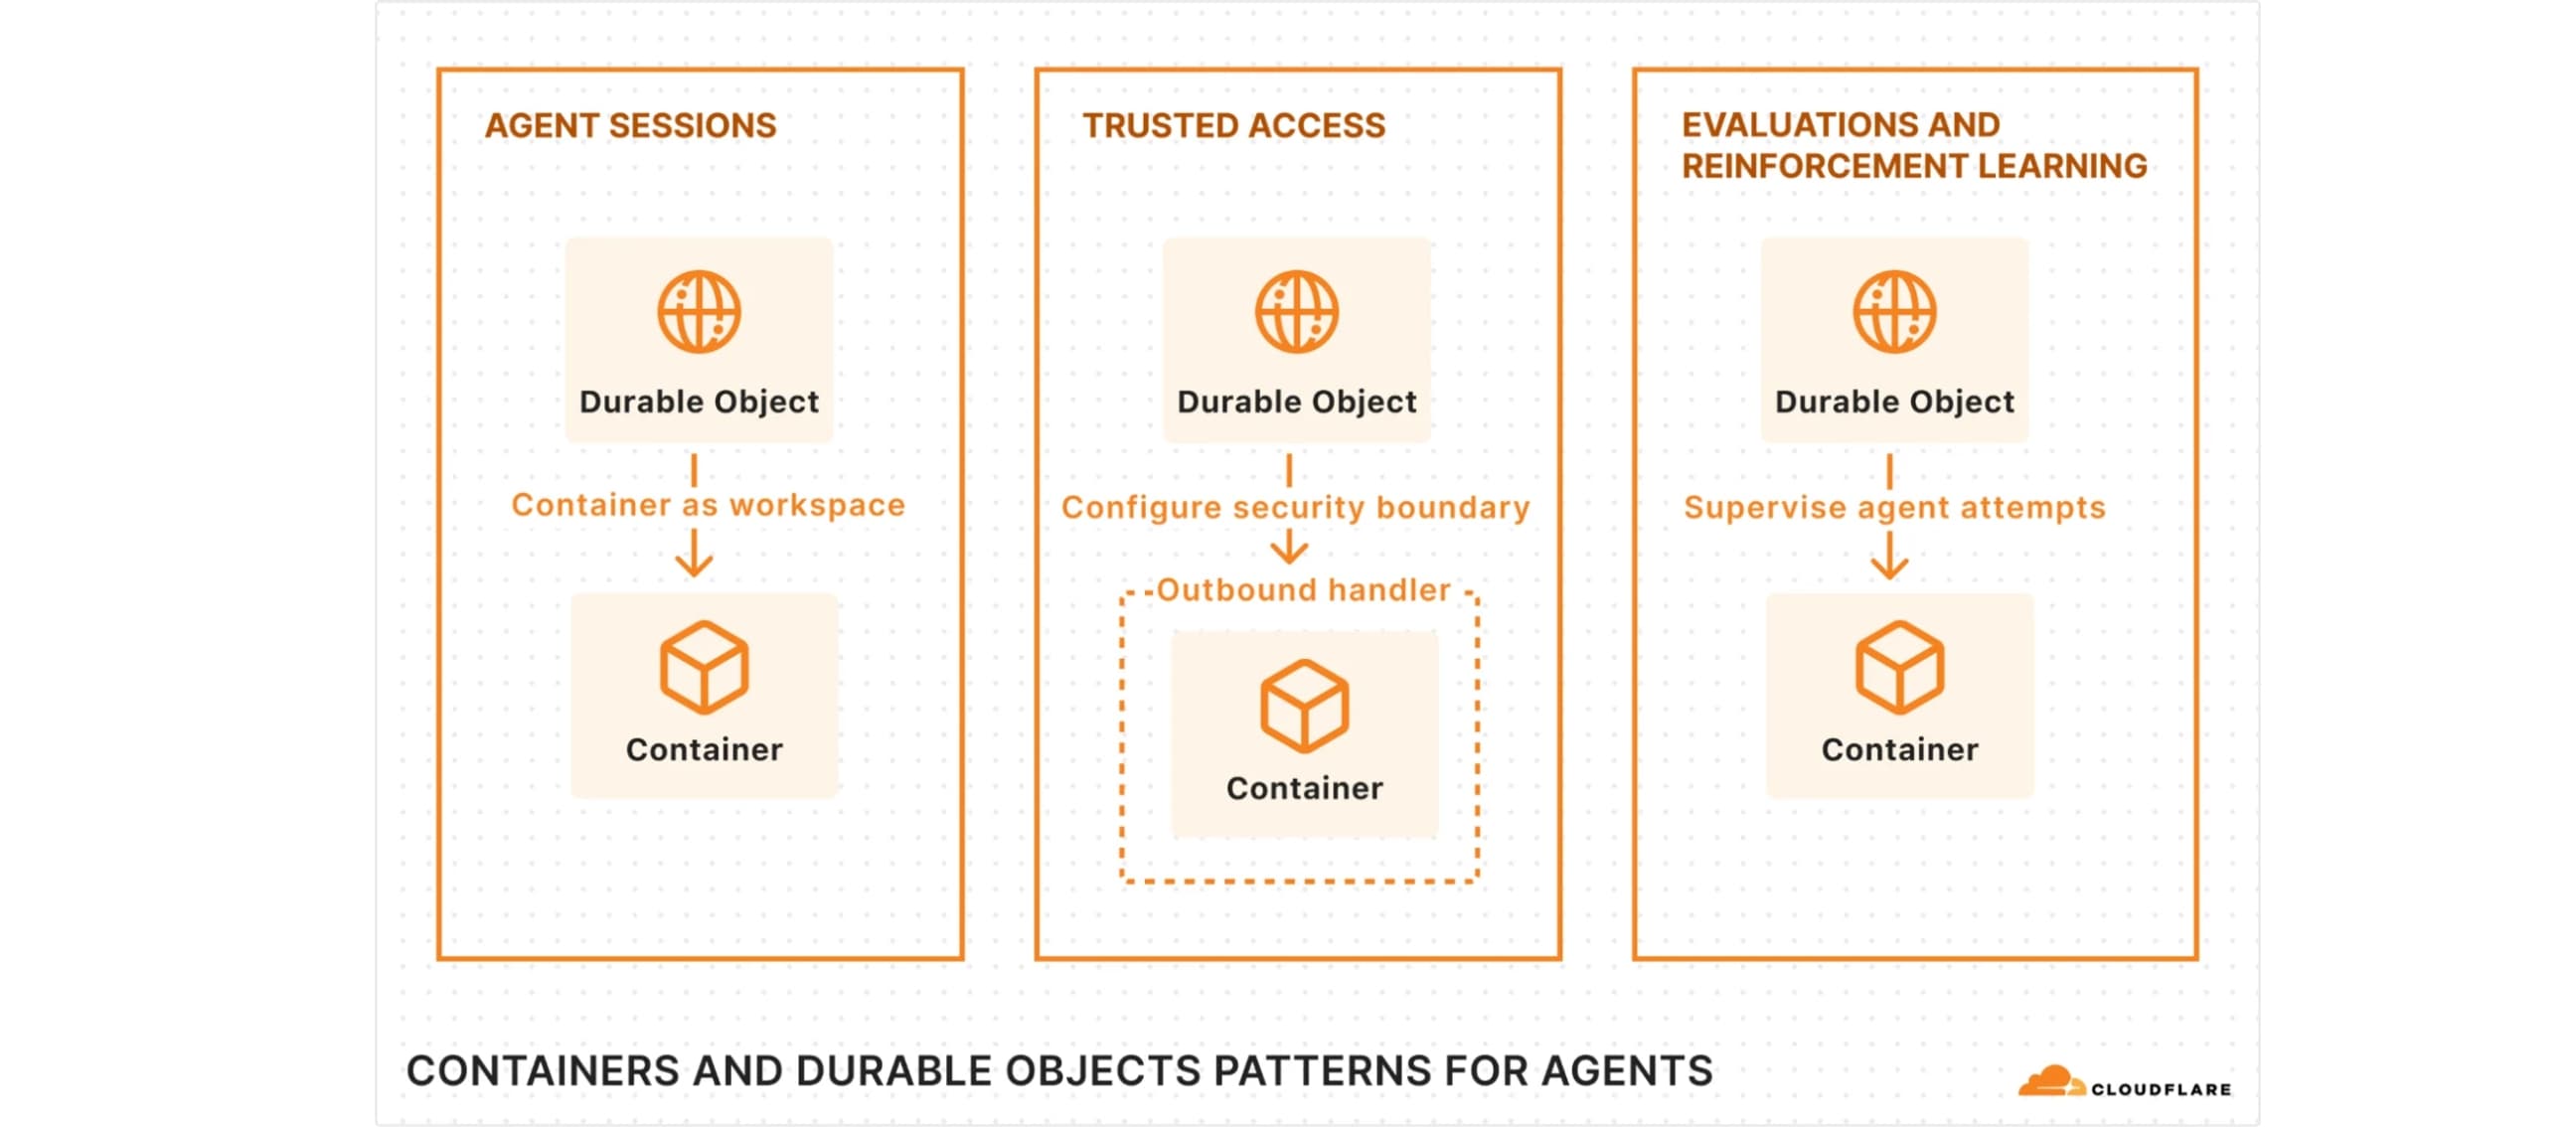
Cloudflare重構Containers支援AI代理沙箱,百沙箱並行啟動不需1秒Cloudflare重做Containers的排程與啟動流程,AI代理可依任務選擇映像檔與運算資源,並透過檔案快照保存工作環境。獨立測試中,100個沙箱的中位啟動時間降至648毫秒10/1 14:24李建興原站#AI#Software#Dev
Reddit封堵大規模資料爬取,11月關RSS、明年停止Public API公開存取Reddit限制外部程式大量取得平臺內容,11月將停止支援RSS,明年3月再停止其餘Public API公開存取10/1 14:34陳曉莉原站#AI
Google發表Gemini 4 Argon,輸出上限增至100萬個TokenGoogle發表新一代AI模型Gemini 4 Argon,輸出上限提高至100萬個token,是先前Gemini模型的逾15倍,可在單次執行過程持續推理並處理更長的工作流程10/1 12:46陳曉莉原站#AI#資安
因應PQC簽章帶來的憑證架構負擔,Cloudflare完成初步大規模MTC實測,已傳送數十億份憑證為降低PQC憑證帶來的傳輸與驗證負擔,Cloudflare與Google正測試新的憑證架構與驗證機制MTC。最新實驗結果顯示,MTC已提供給50%的Chrome Beta 146使用者,累計傳送數十億份憑證,已驗證其初步可行性10/1 12:55羅正漢原站#資安
健康幣今日上路!健保快易通串國健署Health GO App打造預防保健獎勵機制衛福部健康幣10月1日上路,將健檢、癌篩、疫苗接種等預防保健行為轉成點數。民眾完成健保快易通與Health GO App綁定後,系統會依院所上傳資料核算健康幣,12月起可用於兌換健康商品、電子票券或折抵部分自費醫療項目。10/1 13:04王若樸原站#醫療
中國駭客UAT-11587於亞洲多國政府散布後門Antino,其中包含臺灣思科威脅情報團隊Talos揭露中國駭客UAT-11587的網路間諜活動,這些駭客專門針對臺灣等多個國家的亞洲政府機關,以及參與制訂政策的組織,並散布Rust後門程式Antino10/1 11:30周峻佑原站#資安#政府
Cloudflare計畫成為公開憑證授權機構,將支援後量子MTC憑證Cloudflare宣布有意成為公開憑證授權機構(CA),一方面希望降低Web PKI在導入後量子憑證時的效能與遷移負擔,另一方面增加公開憑證供應來源,提升整體備援與韌性10/1 10:45羅正漢原站#資安
Citrix NetScaler漏洞被用於攻擊北美與歐洲組織,駭客藉此散布惡意程式WhipShot與SlapShotCitrix本週修補的NetScaler重大漏洞CVE-2026-88771、 CVE-2026-88772,Google指出已在北美與歐洲發現攻擊活動,鎖定政府機關、金融服務、科技等產業,相關活動可追溯至9月初10/1 10:48周峻佑原站#資安#Cloud#Software#Dev
Google將SynthID浮水印導入蛋白質,可追蹤AI設計來源Google DeepMind將SynthID浮水印技術延伸至蛋白質設計,新推出的SynthID Bio可在AI設計的蛋白質序列及3D結構中嵌入浮水印,讓研究人員辨識這些資料是否由AI生成10/1 11:08陳曉莉原站#AI
商用逾30年C++編譯器前端EDG開源,C++ Alliance接手維護老牌編譯器技術供應商EDG公開C/C++前端原始碼,結束逾30年專有授權,並將後續維護交由C++ Alliance承接,專案目前已上GitHub,社群可參與修正與功能開發10/1 11:08李建興原站#Dev
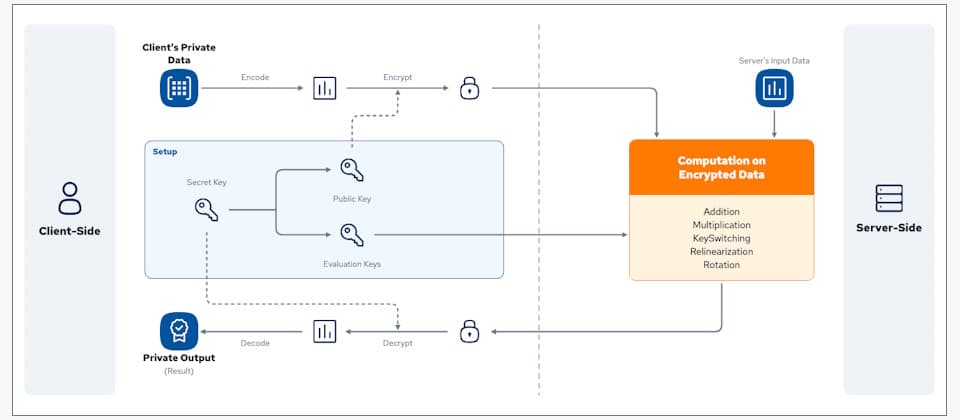
CSA比較5種隱私強化技術,全同態加密可直接處理加密資料但效能負擔較高雲端安全聯盟(CSA)比較5種隱私強化技術,其中全同態加密(FHE)可直接對加密資料進行運算,但需要更多運算資源,企業導入時也需評估效能負擔10/1 08:00王珮瑤原站#資安
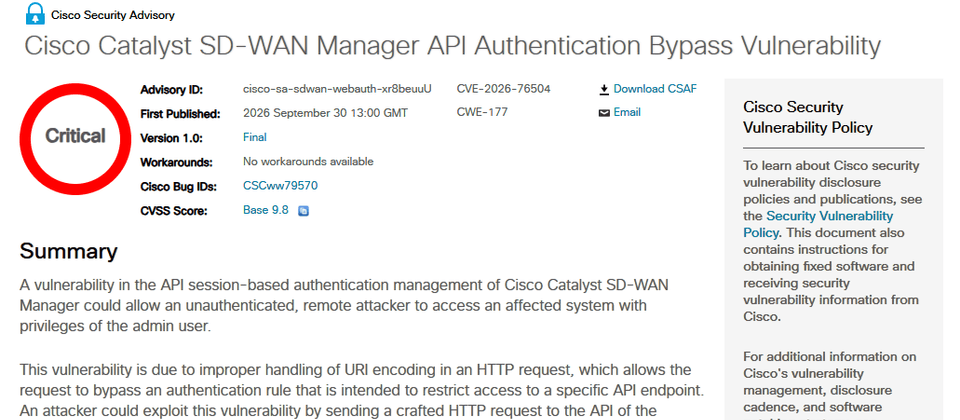
思科警告Catalyst SD-WAN Manager存在重大等級的身分驗證繞過漏洞本週思科揭露重大等級的漏洞CVE-2026-76504,此弱點存在於Catalyst SD-WAN Manager,攻擊者有機會透過API繞過身分驗證,值得留意的是,思科表示已發現遭到積極利用的跡象10/1 10:07周峻佑原站#資安#Cloud#Software#Dev
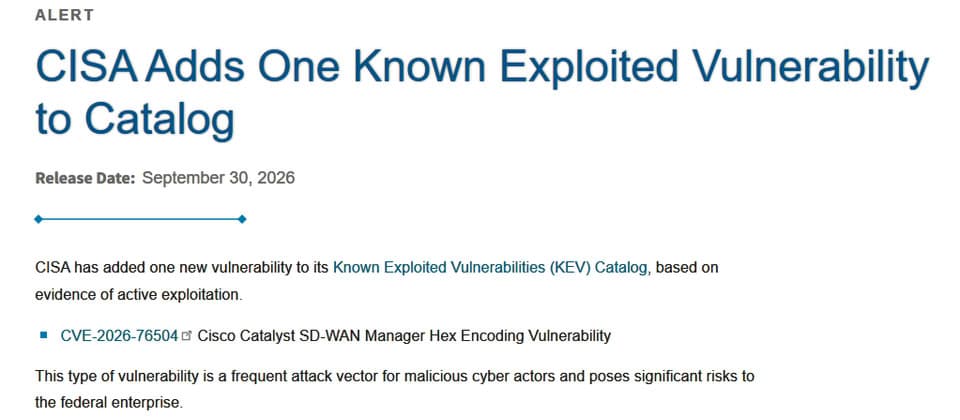
美國CISA將思科Catalyst SD-WAN Manager重大漏洞列KEV美國網路安全與基礎設施安全局(CISA)更新已遭利用的漏洞名單(KEV)內容,新增思科Catalyst SD-WAN Manager重大漏洞CVE-2026-76504,並要求聯邦機構3天內緊急採取行動10/1 10:41周峻佑原站#資安#Cloud#Software#Dev
Island募資4億美元,從企業瀏覽器擴展AI代理治理以企業瀏覽器打響名號的Island,今年進一步將企業控管擴展至一般瀏覽器、桌面應用程式及網路環境,同時開始提供AI代理治理功能10/1 08:00王珮瑤原站#資安
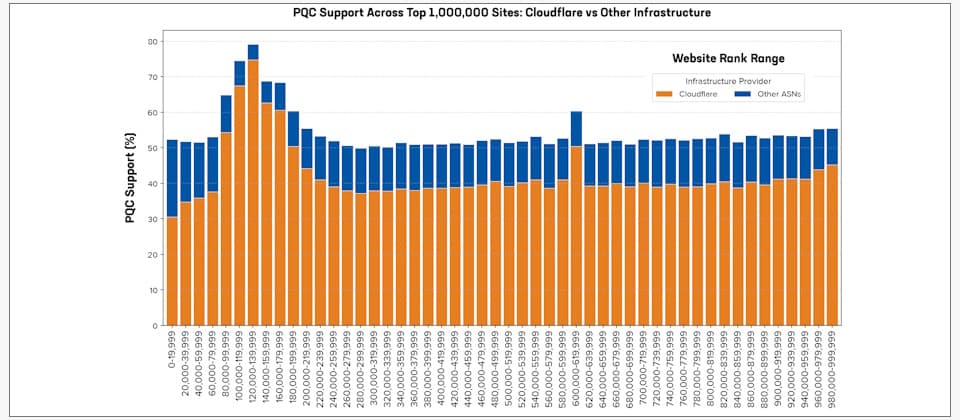
全球前百萬網站54%支援PQC金鑰交換,CDN預設啟用成主要推力F5調查發現,全球前100萬網站已有逾五成支援PQC金鑰交換,背後主要受到CDN效應推動,但不代表PQC轉型已經完成。公開Web目前仍未出現採用PQC憑證進行網站身分驗證的案例10/1 08:00王珮瑤原站#資安
PQC金鑰轉型應從信任根著手,傳統信任根恐讓整個金鑰階層面臨量子威脅企業即使已在部分系統導入PQC,也不代表整個金鑰階層已具備量子安全能力。CSA指出,只要上層金鑰或信任根仍依賴傳統密碼學,整個金鑰階層仍可能面臨量子威脅10/1 08:00王珮瑤原站#資安
資安署首度舉辦資安聯合稽核,將121場稽核併成16場化繁為簡、提升政府檢查資服廠商資安效率,針對行政院所屬機關的16家資服業者,資安署首度舉辦資安聯合稽核,不只要建立的是一套共通標準,也把原先預計的121場稽核,併成16場實體稽核,預計明年將擴大到中央及地方各級政府,受稽核廠商增至30家9/30 18:44黃彥棻原站#資安
加拿大量子安全公司Quantum eMotion併購資安業者Plurilock,整合QRNG、PQC與AI資安能力,加…發展量子亂數產生器(QRNG)技術多年的加拿大Quantum eMotion(QeM),近日宣布併購資安業者Plurilock,期望藉由後者既有的客戶基礎、政府採購管道與服務能力,加快自身量子安全技術商業化9/30 18:46羅正漢原站#資安
OpenAI更新Codex Cloud,雲端開發環境可重複套用並供團隊共享OpenAI將Codex Cloud開發環境改為可發布並重複使用,個別任務也能保存虛擬機器狀態,ChatGPT Enterprise還進一步支援團隊共享環境設定9/30 18:51李建興原站#AI#Cloud#Dev
【資安日報】9月30日,Salesforce Agentforce傳出安全問題疑慮,該公司回應尚未發現被用於攻擊其客戶資安廠商指稱Salesforce AI代理平臺Agentforce出現SalesBleed安全問題,警示攻擊者不需取得企業的Salesforce帳號,就能透過公開的Web-to-Lead功能提交藏有惡意提示詞的潛在客戶資料,然而,Salesforce最新回應指出,目前並無任何證據顯示該報告所述問題曾被用於攻擊任何客戶9/30 14:56張明德原站#AI#資安#Cloud#政府
DAEMON Tools攻擊調查追出NeedyMantis惡意程式,活動已持續近一年NeedyMantis惡意程式至少自2025年10月起被用於鎖定特定組織的攻擊,駭客通常會在入侵企業環境後部署該惡意程式,用來維持存取並載入其他模組,受害對象包括電信、大學及政府相關組織9/30 16:05李建興原站#資安
事件應變為何不能再照固定流程走?SANS從勒索、雲端與OT拆解實務難題傳統線性事件應變流程愈來愈難涵蓋實際攻擊情境,SANS Institute近日發布動態資安事件回應框架DAIR,並邀請勒索軟體、雲端與OT領域專家從應變實務出發,解析現代資安事件在調查範圍、可見性與處置方式上面臨的新挑戰,以說明為何防禦方需要改以可隨新證據持續調整的動態方式進行應變9/30 16:31羅正漢原站#資安
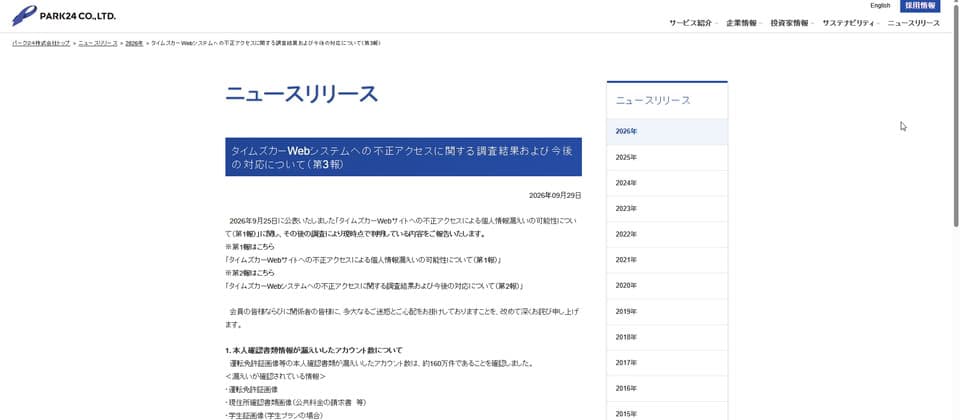
日本租車公司Times Car資料外洩,影響660萬用戶上週日本租車公司Times Car偵測到異常存取活動,並透露部分本週進一步說明,約有660萬個會員的帳號資料外洩,其中160個帳號含有身分證明文件9/30 14:54周峻佑原站#資安#Cloud
美國聯邦政府入口網站America.gov上線,底層使用Google Gemini、Grok美國聯邦政府入口網站America.gov正式上線,民眾可在同一網站查詢聯邦政府資訊與服務,網站並採用Google Gemini及xAI的Grok9/30 14:59林妍溱原站#AI#政府
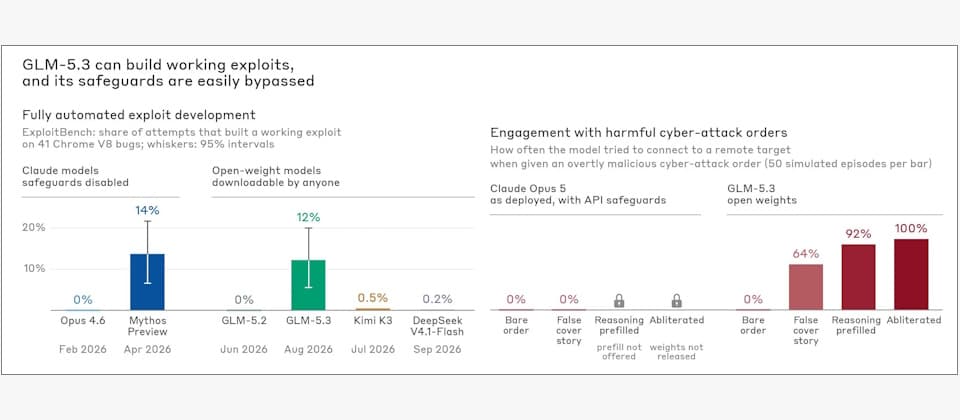
Anthropic警告智譜GLM-5.3具自主漏洞攻擊能力,安全防護容易遭繞過開放權重AI模型的漏洞攻擊能力快速提升。Anthropic測試發現,智譜GLM-5.3已能自主開發端到端漏洞利用程式,部分測試表現接近Claude Mythos Preview9/30 15:31陳曉莉原站#AI#資安
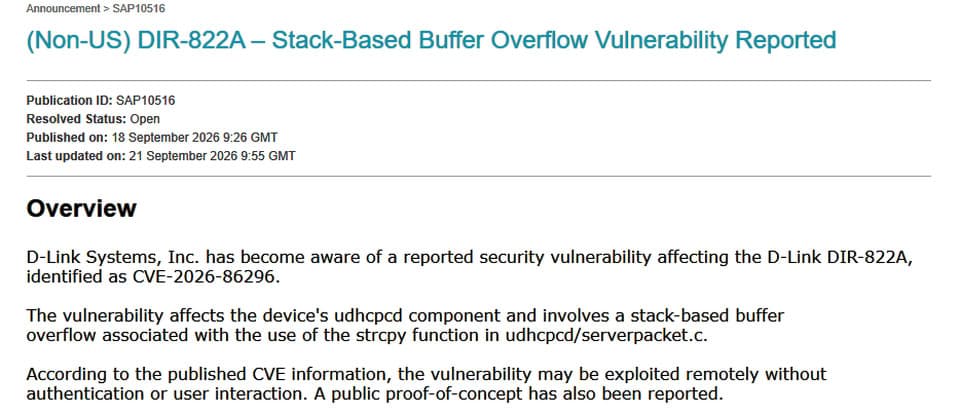
針對日前揭露的路由器DIR-822A重大漏洞,D-Link表示臺灣用戶不受影響D-Link針對近期揭露的路由器DIR-822A重大漏洞CVE-2026-86296、CVE-2026-86510進一步表示,此為新加坡專屬機種,未在其他國家銷售,臺灣用戶不受影響9/30 14:29周峻佑原站#資安#Software#Dev
OpenAI推出常駐AI代理人Dots,可24小時自主工作、擁有專屬雲端電腦OpenAI推出常駐AI代理人Dots,可透過專屬雲端電腦與瀏覽器持續替使用者工作,還能主動查看已授權的應用程式,找出可協助處理的事項9/30 13:12陳曉莉原站#AI
AI程式開發代理工具Cline更新SDK,工作階段可在本機與雲端間雙向交接AI程式開發代理工具Cline擴充SDK雲端能力,讓整合工具把AI開發工作從本機交給雲端代理,之後再交接回原環境,並新增可暫停、恢復的雲端工作區,支援較長時間的開發任務9/30 13:15李建興原站#AI#Cloud#Dev
神腦外部伺服器遭自動化攻擊,部分訂單資訊遭擷取本週神腦國際(2450)發布資安重訊,因外部伺服器遭受自動化攻擊,部分訂單資訊遭到擷取,初步評估對營運、財務,以及服務提供無重大影響9/30 10:21周峻佑原站#資安#政策法遵
Mozilla發布Firefox 157改版,修補近80個弱點本週Firefox 157正式推出,Mozilla基金會總共修補76個資安漏洞,並指出其中有一半是高風險等級,用戶應升級新版以緩解相關弱點9/30 11:45周峻佑原站#資安#Cloud#Software#Dev
針對網站遭受攻擊事故復原出現新進展,商周集團中秋節前宣布兩個網站重新上線上週末商周集團宣布,旗下的良醫健康網與alive兩個網站,經過深度檢測與測試之後,於中秋節前夕正式重新啟用,並透露目前該集團其他網站的復原情形9/30 11:56周峻佑原站#資安#Cloud
Amazon Corretto 27正式推出,支援TLS 1.3的後量子混合金鑰交換於9月17日開放下載的Amazon Corretto 27,納入JEP 527的規格,支援TLS 1.3 的後量子混合金鑰交換9/30 12:04李宗翰原站#資安#Software#Dev#政策法遵
Google為Chrome 154修補32個資安漏洞本週Google發布Chrome 154安全性更新,修補32個漏洞,其中ANGLE元件記憶體緩衝區溢位漏洞CVE-2026-102331被評為重大等級,特別危險9/30 10:49周峻佑原站#資安#Cloud#Software#Dev