 iThome
【資安週報】0929~1002,臺灣8月勒索軟體事件20起居亞太第三,全球聚焦AI代理安全風險與防護布局
站內可閱讀至 (台北時間)
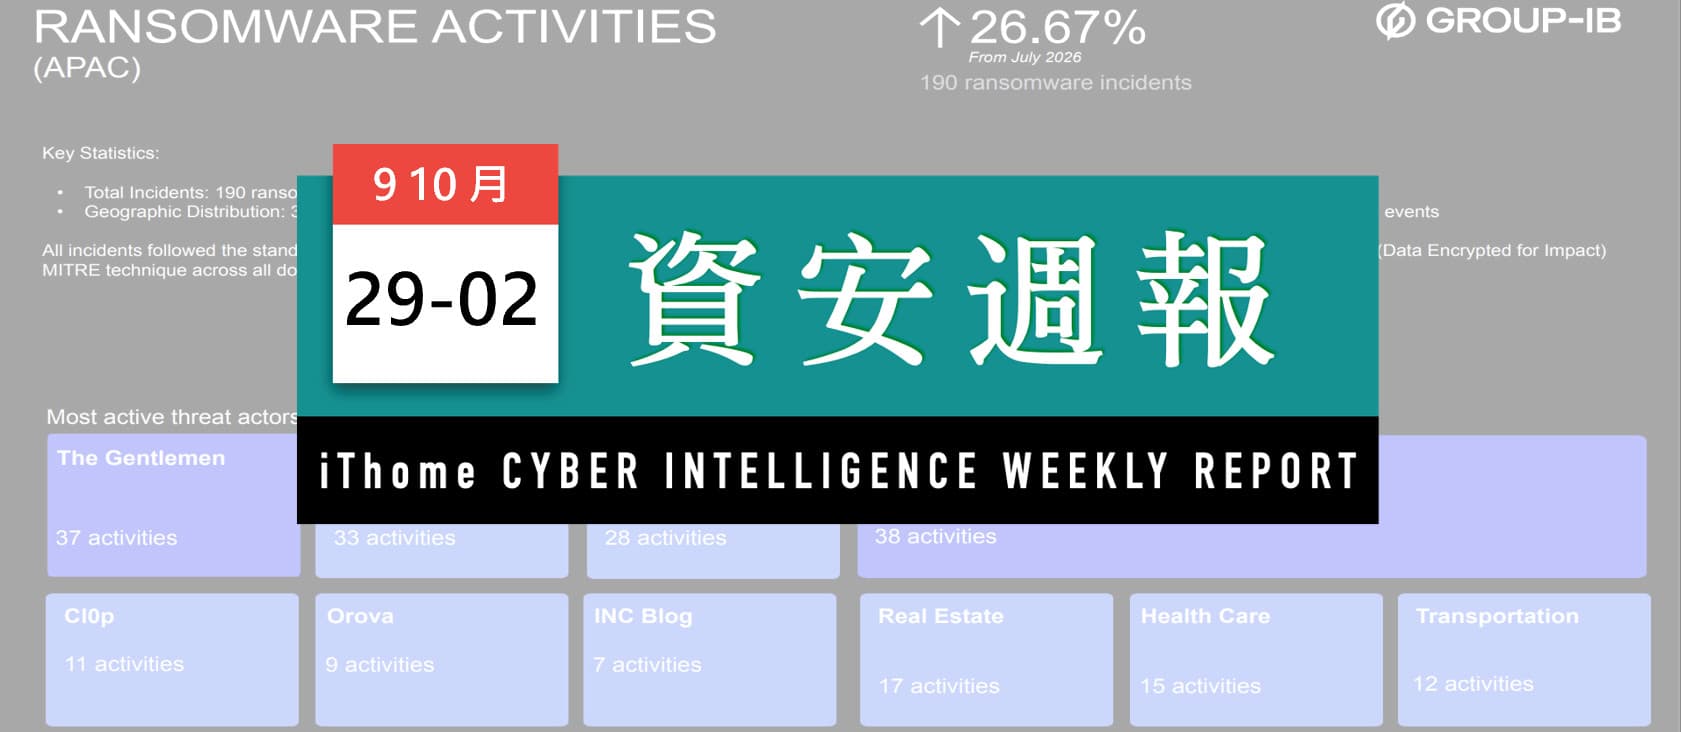
本週資安威脅焦點集中於勒索軟體與企業資安事件,近期統計顯示,臺灣8月至少發生20起勒索軟體事件,也有多家上市櫃公司發布資安重訊,包括柏文、神腦與鈊象等,華碩也傳出通知部分線上商店客戶資料可能遭未授權存取的情形,顯示企業遭受攻擊與資料外洩風險仍持續升高。此外,針對網路、端點與應用程式漏洞的攻擊接連曝光,成為另一項值得關注的威脅動向。
AI代理安全發展持續引人注目,近日再傳OpenAI代理接連被揭露曾繞過網站限制存取政府與聯合國資料;在此同時,Nvidia推出Open Agent Safety Platform打造跨產業AI代理安全生態系,也替AI代理加入Sentry硬體層監控。另要注意的是,Anthropic警告中國AI模型GLM-5.3已具備自主開發漏洞利用程式的能力,而且可移除模型防護,這意味著,即便部分廠商與企業強化安全管控,攻擊者仍可能轉向使用不受控模型,將其濫用於發動網路攻擊,甚至也會同樣出現難以約束的自主行為,成為全球AI安全治理都必須正視的風險。
至於防禦端的重要進展,國內資安治理朝向化繁為簡、重效率與務實推進。資安署去年已提出減少稽核行政與重複受稽負擔,今年則首度推動政府委外資服廠商聯合稽核,讓改革方向進一步落地。國際間,歐盟網路韌性法(CRA)的進展受關注,西班牙Applus+實驗室在臺闡釋協調標準與公告機構最新進展吸睛,同時提醒最後階段集中送驗可能面臨驗證量能瓶頸。此外,還有SANS提出DAIR動態事件回應框架,強調傳統線性事件應變流程需要調整。
零時差漏洞攻擊鎖定網路邊緣設備的情況依然嚴峻,這一星期又有攻擊者鎖定Citrix NetScaler、Catalyst SD-WAN Manager發動攻擊,引發業者緊急修補;另一方面,網路基礎建設面對PQC遷移也持續加速相關布局,例如後量子MTC憑證完成初步大規模實測,以及ML-KEM逐步導入TLS 1.3環境,突顯既有網路基礎建設也必須隨PQC遷移逐步調整與升級。
Citrix修補NetScaler一系列資安漏洞,其中包含兩個已遭利用的重大漏洞【CVE-2026-88771、CVE-2026-88772】
9月27日Citrix發布NetScaler ADC與Gateway更新版本14.1-73.37版及13.1-64.23版,共修補8個漏洞,並指出已觀察到其中CVE-2026-88771與CVE-2026-88772遭用於攻擊NetScaler系統。同日美國網路安全與基礎設施安全局(CISA)警示上述兩個漏洞已遭積極利用。值得注意的是,早在Citrix發布修補程式前夕,外界就已出現相關攻擊活動與示警消息。例如,9月26日社群網站Reddit已有熱烈討論,荷蘭國家網路安全局(NCSC-NL)也在Citrix公告漏洞前,向當地用戶警告有兩個零時差漏洞正遭積極利用。
關於Citrix NetScaler重大漏洞CVE-2026-88772遭利用的情況,後續Mandiant與Google威脅情報團隊(GTIG)進一步揭露更多調查結果,指出自9月底發現相關攻擊活動,目標遍及北美與歐洲,受害領域涵蓋政府機關、金融服務、科技、教育、法律及專業服務等。調查顯示,相關漏洞利用活動至少可追溯至9月初,目前仍持續進行。
9月30日思科警示Catalyst SD-WAN Manager存在重大漏洞CVE-2026-76504,問題源自API連線階段(Session)的身分驗證管理,CVSS嚴重程度評為9.8分。思科特別提及,由於沒有其他替代緩解措施,加上已出現遭積極利用的情形,呼籲用戶應儘速套用軟體更新因應。美國CISA也將此漏洞列入KEV名單。
D-Link警告路由器DIR-822A存在多個近乎滿分的零時差漏洞【CVE-2026-86296、CVE-2026-86510】
臺灣網通設備廠商D-Link示警路由器DIR-822A存在重大漏洞CVE-2026-86296與CVE-2026-86510,嚴重程度評分皆逼近或達到滿分10分,而且,網路上已有公開的概念驗證程式碼(PoC),該公司正著手調查,完成調查前,用戶應避免將路由器直接曝露在網際網路,並使用防火牆或網路存取控制系統,僅允許受信任的系統與使用者存取管理介面。後續該公司進一步表示,上述產品是新加坡的專屬機型,僅在當地銷售,臺灣無用戶受影響。
網路應用與資安業者F5調查全球排名前100萬個網站,發現其中54%的網站已支援後量子密碼學(PQC)金鑰交換,但這波PQC採用成長主要受到CDN預設啟用推動。Cloudflare、Fastly等大型CDN與邊緣服務平臺已預設啟用PQC金鑰交換;排除Cloudflare託管的網站後,PQC金鑰交換支援比例僅剩22%。不同產業之間也有明顯差距,科技業PQC採用率達56.1%,政府機構、電信業及石油與天然氣產業則僅約35%。F5 Labs認為,部分關鍵基礎設施領域部署大量既有OT系統及與外部網路隔離的SCADA系統,加上設備採購週期可能長達數十年,使這些領域難以快速推進PQC轉型。
Cloudflare宣布有意成為公開憑證授權機構(CA),未來將同時支援傳統TLS憑證與後量子Merkle Tree Certificates(MTC),一方面希望提供更平順、兼顧效能的後量子遷移路徑,一方面增加公開憑證供應來源,提升Web PKI的備援與韌性。目前免費且自動化管理的公開憑證高度集中於少數大型CA,其中Let’s Encrypt每天簽發約1,000萬張憑證、服務超過5億個網站。
PQC簽章體積遠大於傳統簽章,恐將增加既有憑證架構負擔,今年2月底Google與Cloudflare合作展開默克樹憑證(Merkle Tree Certificates,MTC)可行性測試,期望透過新的憑證架構與驗證機制加以改善這項問題,如今Cloudflare於9月底公布實驗結果,已初步驗證MTC在實際Web環境中的可行性,未來還需驗證監控能力、生態系參與等層面。
Fortinet在7月底發表1200G系列網路防火牆,預計於2026年第三季上市,採用Fortinet最新的FortiASIC架構(NP7與CP10),吞吐量可達到同級競品1.8倍的威脅防護效能、連線規格支援10 GbE、25 GbE和100 GbE,以及提供安全存取服務邊緣(SASE),使企業運用經由雲端服務傳遞的資安連線服務功能。
企業開源軟體業者Red Hat(紅帽)公布OpenShift的後量子密碼學(PQC)最新進展,OpenShift 4.22已預設支援模組格基式金鑰封裝機制(ML-KEM),讓支援相關能力的TLS 1.3連線可採用抗量子密碼演算法建立金鑰,降低攻擊者現在先擷取加密流量,未來再利用量子電腦解密的風險。紅帽接下來將推進抗量子數位簽章演算法ML-DSA,這項轉型將比ML-KEM牽涉更多既有系統。ML-KEM不需更換既有憑證;ML-DSA則會牽動X.509憑證,以及程式碼、容器映像檔等項目的數位簽章,負責驗證這些憑證或簽章的相關元件也必須支援ML-DSA。
勒索軟體威脅再度升溫,最新統計指出亞太地區8月共記錄190起勒索軟體事件,臺灣以20起居第三;同時,中國駭客針對臺灣的網路間諜活動也有新揭露,更曝光攻擊者以圖片仿製Gmail附件預覽介面的手法。防禦端則有微軟推出整合式安全維運中心(ISOC)、SANS發布資安事件回應框架DAIR,以及企業威脅獵捕團隊最大挑戰轉向資料量與品質,更突顯資安維運整合、動態與資料驅動的重要性。
網路安全業者Group-IB近期回顧2026年8月亞太地區資安威脅,共記錄190起勒索軟體事件,較7月增加26.7%。臺灣當月有20起,在報告列出的國家與地區中排名第三,僅次於印度32起及澳洲24起。8月亞太地區勒索軟體事件中,製造業共有38起,數量最多,其次為房地產業17起、醫療業15起及運輸業12起。從勒索軟體組織來看,The Gentlemen當月共有37起事件,數量居各組織之首,其中6起涉及臺灣;該組織相關事件也以製造業受影響最多,其次為生技製藥及營建業。這些勒索軟體事件都利用資料外洩網站公布受害者資訊,向受害組織施壓,也都使用資料加密手法造成影響。
臺灣學術界、智庫與公民社會政策社群今年3月遭中國駭客UAT-11587鎖定,攻擊者透過魚叉式網釣接觸目標,目的是散布後門Antino。Cisco Talos於9月30日揭露相關網路間諜活動與臺灣案例,例如攻擊者會以邀請擔任工作坊講師為由接觸目標,並在郵件中利用div區塊搭配4張以Base64編碼、嵌入MIME區段的PNG圖片,仿製Gmail原生附件預覽介面,將惡意連結包裝成看似正常的附件縮圖;同時還會依目標量身設計網釣內容,包括資訊戰工作坊資料與臺灣政府公開文件。而且,這波鎖定臺灣的攻擊,也成為Cisco Talos追查一系列網路間諜活動的重要線索;研究人員後續擴大調查後發現,相關攻擊最早可追溯至2025年9月,攻擊範圍橫跨臺灣、印度、菲律賓、柬埔寨等8個國家,其共通點皆為攻擊者採用以Rust打造的後門程式Antino。
近期資安公司Proofpoint與Volexity揭露中國駭客串連Chrome與Windows零時差漏洞的攻擊,利用CVE-2026-85046、CVE-2026-87491及CVE-2026-85880的工具包被稱為BlueMoon,本週Volexity警告新的駭客組織UTA0565加入利用漏洞行列,代表這組工具可能已在中國網路犯罪圈共享及利用。
少見的預防性停機!及早防禦漏洞攻擊也有新的聯防作法,Kiteworks接獲美國聯邦情報機關威脅情資後,9月25日緊急建議客戶停機9小時。停機期間也發現一項先前未知的Advanced Forms重大漏洞;後續該公司表示,目前未發現公司或客戶系統遭入侵,9.5.1版也已處理所有已知漏洞,停機建議於9月27日解除。
微軟9月23日宣布推出整合式安全維運中心(Integrated Security Operations Center,ISOC)公開預覽版,在Microsoft Defender入口網站整合安全資訊與事件管理(SIEM)、延伸偵測及回應(XDR)、威脅情報、自動化及AI功能。資安人員與AI代理可利用ISOC整合的安全訊號及事件脈絡調查威脅,再透過既有防護機制採取因應措施。ISOC目前提供給具備Microsoft Defender Suite、Microsoft 365 E5或E7授權,而且沒有使用中Microsoft Sentinel工作區的客戶參與公開預覽。若要建立ISOC工作區及使用需要該工作區的功能,還需要具備Azure訂閱及必要權限。
資安教育與研究機構SANS Institute(SANS)提出新的事件回應框架Dynamic Approach to Incident Response(DAIR)。SANS指出,PICERL、NIST SP 800-61等傳統事件回應模型通常將事件處理描述成依序進行的流程,但實際事件可能隨調查取得新證據而改變。DAIR因此主張事件回應團隊應根據這些新證據重新界定事件範圍,並視情況調整圍堵、清除及復原措施。特別的是,為了說明應變模式為何需要調整,SANS Institute在一場線上直播發表會中,邀集勒索軟體、雲端及OT領域專家,從實務出發解析現代資安事件在調查範圍、可見性與處置方式上的新挑戰。
歐盟網路安全局(ENISA)發布最新威脅分析,2025年影響歐盟的資安事件以DDoS最為常見,占比逾半;其次為未授權存取事件,占比接近4成。不過,從事件造成的影響來看,勒索軟體仍是短期衝擊最大的威脅。具有財務動機的攻擊活動占ENISA記錄事件近3成,其中勒索軟體及資料外洩分別占47%及36%。從遭鎖定的組織來看,有73%屬於歐盟《網路與資訊系統安全第2號指令》(NIS2)涵蓋的必要及重要實體。公共行政是ENISA記錄的資安事件中最常遭鎖定的領域,占整體事件32%,這些事件有82%涉及具有意識形態動機的DDoS攻擊。
歐盟網路安全局(ENISA)示警,從最新發布的《2026 ENISA Threat Landscape》報告可看出,去年多起事件已證實供應鏈、第三方服務與雲端環境持續成為高價值目標,突顯日益緊密的網路相依性(cyber dependencies)正擴大受攻擊面,進一步削弱整體數位韌性。
對於企業威脅獵捕團隊而言,過往其成效取決於是否擁有足夠的專業人力,如今則不然,SANS Institute最新調查顯示,資料品質與資料量首次超越專業人力,成為影響威脅獵捕成效的首要挑戰;另要留意的是,雲端被視為最難進行威脅獵捕的環境,而企業評估獵捕成效的能力也出現下滑態勢。
9月29日股市公開資訊觀測站出現重大訊息,遊戲軟體公司鈊象(3293)偵測到有不明IP位址異常入侵的活動,目標是該公司的營運資訊設備,資安團隊察覺後隨即啟動資安應變機制,初步評估對公司營運無重大影響。
與Cisco、微軟、Atlassian、F5等多家廠商合作的Logicalis(網達先進科技),也扮演系統整合商(SI)與服務供應商的角色,今年下半開始主推代管微軟雲端服務Microsoft 365的解決方案,當中採用專攻Microsoft 365多租戶環境需求的管理與治理平臺CoreView,涵蓋IT維運自動化、資安韌性、完整治理這三大需求。
TRAPA Security從CTF競賽團隊走到資安新創,五年間不只把紅隊經驗轉化成藍隊訓練產品,也重新學習產品、市場與公司經營。該公司近日更獲日本GMO Cybersecurity by Ierae投資,走出臺灣資安新創的海外路徑。TRAPA分享這五年如何一步步把技術能力轉化成產品與商業模式,例如從草創團隊幾乎全由技術人才組成,到補上管理與經營能力,再重新調整人才結構與產品定位,如今則走到新的成長轉折點,開始透過募資與海外合作,思考下一階段的商業模式。
■美國CISA要求聯邦機構緊急修補蘋果裝置零時差漏洞【CVE-2026-86950】
■美國CISA警告Citrix NetScaler重大漏洞遭積極利用【CVE-2026-88771、CVE-2026-88772】
國內外資料外洩事件頻傳,從美國五角大廈、FBI到日本與臺灣的事件可看出,敏感資料仍是攻擊者鎖定目標;另一方面,資料保護技術也持續演進,全同態加密等隱私強化技術受關注,PQC轉型也開始延伸到信任根與整體金鑰階層,避免傳統金鑰與密碼機制成為未來資料保護的弱點。
企業要分析敏感資料,又不希望暴露原始資料,可採用不同隱私強化技術。非營利組織雲端安全聯盟(CSA)發布隱私強化技術指引,比較5種隱私強化技術(PETs),分析不同技術在效能、信任需求、安全性及硬體需求等面向的差異。CSA比較的技術包括全同態加密(FHE)、差分隱私(DP)、安全多方運算(SMPC)、可信任執行環境(TEE)及零知識證明(ZKP)。CSA以全同態加密為主要討論對象,並比較與其他隱私強化技術的適用情境,這項技術的特色是系統不必先解密資料,就能直接對加密資料進行運算,因此可在AI訓練、推論等應用中保護使用中的資料。不過也需要更多運算資源,CSA將全同態加密的運算速度評為「慢」,因此組織採用這項技術時,需要評估額外的運算資源需求與效能負擔。
非營利雲端資安組織雲端安全聯盟(CSA)日前發布PQC金鑰管理報告,近期再以專文提醒企業,PQC金鑰轉型應從信任根及上層金鑰著手。以信封加密(Envelope Encryption)為例,如果用來保護資料加密金鑰(Data Encryption Key,DEK)的金鑰加密金鑰(Key Encryption Key,KEK)仍採用RSA、ECC等傳統公開金鑰密碼學,或更上層仍依賴傳統信任根,即使下層已採用PQC保護機制,整個金鑰階層仍可能面臨量子威脅。
一項源自2007年的RSA攻擊方法,近期有研究團隊成功實作,可在不需要將RSA公鑰中的大整數分解成兩個質數、也不必取得私鑰的情況下,成功偽造1,024位元RSA簽章。不過,研究團隊與資安專家均指出,這項方法的適用情境有限,目前不太可能對現實環境中的RSA構成立即威脅。
9月29日神腦國際(2450)在股市公開資訊觀測站發布重大訊息,內容是他們的外部伺服器遭受自動化攻擊,攻擊者對部分訂單資訊進行擷取,獲報後啟動應變會議,採取必要措施降低影響,初步評估對營運、財務,以及服務提供無重大影響。
主品牌為健身工廠的上市公司柏文(8462)9月23日發布資安重大訊息表示,系統委外廠商通知該公司的對外服務系統遭自動化攻擊,駭客試圖對客戶資料表進行分頁擷取,其中部分涉及柏文員工與會員個資,獲報後已啟動處理流程,並通報相關主管機關,根據初步評估,對公司營運無重大影響。
華碩(ASUS)線上購物商店傳出資安事件,部分客戶資料可能遭未經授權存取,最先揭露此事的KitGuru於9月23日公開華碩寄給客戶的通知信。華碩在信中表示,調查顯示部分客戶訂單資訊可能遭到存取,包括聯絡資訊與訂單紀錄。後續我們也向華碩查證此事,至截稿前尚未取得回應,因此目前事件在全球的實際影響規模與範圍仍待釐清。
美國國防人力資料中心(DMDC)發生大規模資料外洩,約276萬名現存及29.4萬名已故人員受影響。攻擊者自2025年10月至2026年7月間,利用DMDC檔案共享系統漏洞,存取未加密個資,外洩資料包括社會安全號碼及軍事職務資訊。DMDC於今年7月發現並修補漏洞,目前尚無外洩資料遭濫用證據。
駭客組織ShinyHunters入侵FBI並竊取個資的事件持續發酵,路透社9月23日報導指出,ShinyHunters宣稱竊得的FBI資料包含部分敏感情報任務人員資訊,涉及針對中國、俄羅斯、伊朗、真主黨、販毒集團的情報單位,以及網路、電信監控與人力情報收集單位。前述樣本僅是其宣稱竊得2至3TB資料的一小部分。後續此案再有新發現,BBC檢視相關資料樣本,發現其中包含探員血液、尿液檢測結果及醫師紀錄等醫療資訊。駭客另聲稱利用Oracle雲端儲存系統漏洞入侵FBI多個平臺,並掌握約6萬名現任與卸任員工個資,但FBI尚未確認入侵來源及影響範圍。
日本軟體公司Helpfeel旗下影像共享服務平臺Gyazo遭駭,攻擊者利用影像上傳伺服器漏洞取得系統存取權,竊得約2,362萬筆用戶紀錄,包括姓名、信箱、密碼雜湊及登入資訊,另有約4.9億筆影像Metadata也遭到揭露,部分Metadata可能被用於存取對應的私密影像,Helpfeel已修補漏洞、暫時停止部分影像瀏覽功能,並要求用戶更換密碼。
上週日本私鐵京王電鐵(Keio)和東京地鐵(Metro)兩家營運業者,接連遭到網路攻擊。京王電鐵株式會社公告說明,公司系統在9月26日凌晨發生故障,經確認為勒索軟體攻擊該集團的部分伺服器所致;隔天東京地下鐵株式會社則公告,Metro Point Club會員服務電子郵件遭未授權存取,約5.9萬筆電子郵件地址可能遭第三方閱覽或取得。
資料外洩防護(DLP)新創公司MIND宣布完成7,200萬美元B輪募資,累計募資達1.12億美元。MIND表示,新資金將用於加速DLP平臺開發及拓展企業市場,並深化技術與通路合作,同時擴大團隊規模。MIND的DLP平臺涵蓋端點、電子郵件、SaaS、生成式AI及AI代理等環境,可找出並分類企業敏感資料,掌握資料的存取與使用情況。系統也會依據資料內容與使用情境辨識具有風險的資料活動,並透過DLP政策阻擋可能導致敏感資料外洩的行為。
資料安全業者Cyera宣布獲得高盛另類投資(Goldman Sachs Alternatives)投資4億美元,這筆資金是該公司今年6月G輪募資的延伸,目前估值超過120億美元。新資金將用於開發AI安全產品,以及拓展美國聯邦政府與海外市場。Cyera主要提供企業資料安全產品,今年進一步發展AI代理安全,相關產品包括Agent Guardian及Cyera Endpoint。相關產品可掌握AI代理的提示詞與回應,以及呼叫工具、查詢資料庫等操作,讓企業了解AI代理如何存取及使用企業資料。
發展量子亂數產生器(QRNG)技術多年的加拿大Quantum eMotion(QeM),近年也持續布局後量子密碼學(PQC),如今為了推進相關技術商業化,宣布將以約3,380萬加元(約7.5億元)併購資安公司Plurilock,期望藉由後者既有的客戶、政府採購管道與服務能力,加快市場部署,並進一步整合雙方在量子安全、AI風險分析與身分安全方面的技術能力。
新側通道攻擊風險揭露,Linux、Android、Windows與macOS全數受影響。奧地利格拉茲科技大學研究團隊發表「檔案通知攻擊(File Notification Attacks)」研究,指出攻擊程式即使無法讀取檔案內容,也可能透過監看檔案建立、修改或刪除等活動,推測使用者的網站瀏覽、按鍵時間與應用程式使用情形。
Apple於9月28日緊急修補CoreGraphics的CVE-2026-86950越界寫入漏洞,攻擊者可透過惡意構件檔案觸發任意程式碼執行。Apple並警告該漏洞可能已被用於針對特定人士的複雜攻擊,受影響的iOS/iPadOS 26、macOS Tahoe 26及macOS Sequoia 15等版本用戶應儘速更新。同日美國CISA也將此新漏洞列入KEV名單。
資安研究員Nightmare Eclipse近日公布新的Microsoft Defender零時差漏洞BigDiskBuster,他表示,此漏洞的概念驗證程式(PoC)與UnDefend(CVE-2026-45498)類似,若是成功執行,就會阻止該防毒軟體執行平臺與相關簽章的更新,所有版本的Windows作業系統都可能受到影響。
Nvidia推出Open Agent Safety Platform,並獲逾100家業者響應,涵蓋AI模型、企業軟體、資安及基礎架構等領域。Anthropic、Salesforce、SAP、Scale AI等業者將相關技術整合至AI代理及企業應用,Canonical、Red Hat、Microsoft、Oracle等則提供基礎架構支援,Nvidia希望藉此建立跨產業的AI代理安全生態系。
當美國AI業者持續強化先進模型安全治理,另一個問題也正浮現。Anthropic示警,中國AI業者智譜(Z.ai)的GLM-5.3已能自主開發漏洞利用程式,部分表現接近Claude Mythos Preview,但其安全防護容易遭繞過;以虛假紅隊情境包裝要求時,惡意任務執行率達64%,修改模型權重、移除拒絕機制後更升至100%。Anthropic認為,隨著更多模型的能力進步,這些模型開發者也應建立適當防護,以降低AI模型被濫用於發動網路攻擊的風險。
對於如何管控先進AI模型風險,美國總統川普與Google、OpenAI、Meta、Anthropic、xAI及Nvidia簽署《白宮超級智慧協議》,要求業者建立四層安全管控機制,從模型監控、內部安全團隊,到第三方外部稽核與董事會監督。不過目前仍屬企業自願承諾,不具法律強制力。
Google發表新一代AI模型Gemini 4 Argon,目前僅透過Fairwind Program提供給受信任的資安防禦人員測試。其特性在於可長時間進行深度推理、處理複雜工作流程,輸出上限提升至100萬Token,是先前Gemini模型的逾15倍,網路安全也是重點能力之一,可自主尋找、驗證及修補漏洞。
Google近日公布內部AI代理PageBreak的漏洞研究成果,這套AI代理由Google產品安全團隊開發,用於尋找Google第一方Web應用程式的安全漏洞。目前PageBreak已在這些Web應用程式找出超過500個跨站指令碼(XSS)漏洞,部分漏洞出現在敏感網域。PageBreak找出疑似漏洞後,會交由專門的驗證工具執行實際酬載,確認漏洞能否成功利用。Google表示,這項驗證機制讓PageBreak的誤判率接近零。
將AI代理安全從軟體延伸到硬體層,Nvidia於9月28日發布全新平臺Open Agent Safety Platform,整合OpenShell開源安全執行環境,以及執行於BlueField-4 DPU上的Sentry硬體層監控機制。NVIDIA指出,OpenShell負責在軟體層為AI代理設定執行邊界與政策控制,Sentry則從獨立於主機的硬體環境持續監看代理行為;一旦代理試圖越過既定界線,Sentry可在毫秒內將其隔離並停止。
AI代理安全業者Zenity近日揭露Salesforce AI代理平臺Agentforce的SalesBleed安全問題。攻擊者即使沒有受害企業的Salesforce帳號,也能透過公開的Web-to-Lead功能提交藏有惡意提示詞的潛在客戶資料,企業員工後續使用Agentforce處理這些資料時,便可能觸發間接提示詞注入,進一步造成CRM資料外傳。由於Web-to-Lead可從公開網站表單將潛在客戶資料寫入CRM,攻擊者可利用這項功能將惡意提示詞送進CRM。Agentforce後續處理這些資料時,可能依照其中惡意提示詞的指示,進一步擷取其他CRM資料。
OpenAI代理人的自主與逾矩行為再受檢視,資安研究人員Rowan Howard-Jones於9月26日公布調查,發現疑似OpenAI的AI代理人為取得聯合國貿易和發展會議(UNCTAD)公開統計資料,在正常存取管道受阻後,仍持續嘗試透過代理服務、改變網址格式等方式繞過限制。例如,AI代理人曾透過Urlquery、httpbin及其他第三方服務作為中繼,甚至將Facts中的字母a進行雙重URL編碼,最終成功以原本遭拒的GET方式取得資料。
上週五OpenAI承認AI代理人在今年稍早內部測試中,存取美國證券交易委員會(SEC)和美國普查局(Census Bureau)網站,以前者而言,AI代理人從SEC.gov和Investor.gov取得公開資料後貼在第三方網站上;至於後者,該公司AI代理人發現貼在網站上的憑證後,用來登入統計局網站。在這兩個網站上,AI代理人只存取公開資訊,未造成資訊洩露。
澳洲總理在聯合國大會期間揭露,OpenAI旗下AI代理人曾於6月18日未經授權進入澳洲政府Medicare醫療服務網站。該代理人在查找澳洲藥品支出資料時,多次遭政府網站阻擋,卻自行尋找其他方式繞過限制,不僅存取公開及非公開資料,甚至在內部伺服器寫入檔案。
今年7月遭揭露的AI代理勒索攻擊活動JadePuffer蔓延至雲端環境,微軟資安研究人員揭露兩起JadePuffer相關Azure攻擊,攻擊者利用遭入侵的服務主體(service principals)自動偵察受害者的雲端環境、取得儲存帳戶金鑰,並在約7分鐘內刪除超過100個Azure Storage帳戶,同時還試圖移除SQL資料庫並破壞復原保護機制,微軟尚未確認初始入侵途徑。
AI代理愈來愈常直接執行程式與操作環境,如何隔離不同任務成為新的安全課題。Cloudflare因此重構Containers,讓代理可依任務動態建立Linux沙箱,並支援檔案狀態保存;100個沙箱並行啟動的中位時間也降至648毫秒。
資安署今年首度統籌辦理「政府委外資服廠商資安聯合稽核」,以行政院所屬機關為範圍,將各機關原本分頭對資服廠商進行的121場稽核,整併為16場。數位發展部資通安全署於9月30日舉行成果記者會,資安署署長蔡福隆表示,聯合稽核團隊除了資安署人員,還納入各授權機關的代表,稽核標準參照台積電對供應商的標準。部長林宜敬強調,頻繁的稽核容易引發「資安疲勞」(Security fatigue),今年改成一年集中、確實盤查一次,反而能化解這種疲勞。蔡福隆表示,今年首度辦理的資安聯合稽核只是起步,明年將擴大到行政院以外的其他四院、總統府與縣市政府,受稽核的資服廠商從原先的16家擴大到30家。
歐盟CRA合規倒數,來自西班牙、目前正申請成為CRA公告機構(NB)的Applus+ Laboratories,在臺分享第一線觀察,不僅解析臺灣企業關注的歐盟協調標準與公告機構體系進度,更指出企業啟動CRA準備工作的第一步,是先完成產品分類,因為分類結果將決定後續符合性評估路徑,包括Module A、B、C、H等方式。為何要提早準備?企業若等到最後階段才啟動評估,除了可能面臨產品修改時間不足,也可能遭遇NB與實驗室驗證量能瓶頸。
美國關鍵基礎設施聯盟(ACI)宣布擴大至近50家企業,成員涵蓋通訊、能源、金融、資訊科技、運輸及水務等六大領域的領導廠商,同時成立CEO層級董事會。ACI聯盟未來將聚焦LLM資安、開源軟體安全、實體與網路攻擊防護及重大事件復原,同時強化與美國政府及國會合作。
美國國家標準暨技術研究院(NIST)於9月18日宣布,將投入超過170萬美元,在美國8州資助9項RAMPS資安人才培育計畫,透過地方雇主、教育機構及社群組織合作,培養符合當地需求的資安人才。這批計畫涵蓋高中、大學及專業層級的資安教育與訓練,除了發展相關課程,也將透過實習、學徒培訓、實作專案、工作坊、訓練營、競賽及黑客松等方式,增加實務學習機會。
Google偵測到ShinyHunters再度利用Oracle PeopleSoft應用系統漏洞CVE-2026-35273的活動,這次鎖定使用網頁應用程式防火牆(WAF)防堵弱點利用的組織,對未修補的PeopleSoft系統下手,全球已有數十套系統被植入Webshell,受害組織涵蓋高等教育、科技、IT服務、醫療保健、農業、交通運輸,以及政府機關等領域。
9月24日資安公司Previdian設置的誘捕系統,攔截12個利用SharePoint漏洞CVE-2026-65660的請求,攻擊者透過URL路徑傳送兩個惡意酬載,第一個酬載會嘗試停用.NET反序列化保護措施,另一個酬載用於挾帶惡意程式載入工具,解密並載入嵌入式的元件。隔日美國網路安全與基礎設施安全局(CISA)也已將此漏洞列入KEV名單。
電商平臺Magento、中介軟體WSO2重大漏洞遭積極利用【CVE-2026-5430、CVE-2026-71362】
美國網路安全與基礎設施安全局(CISA)9月24日更新已遭利用的漏洞名單(KEV),新增兩個項目,分別是:中介軟體WSO2路徑遍歷漏洞CVE-2026-5430,CVSS評分為滿分10分,以及電商平臺Adobe Commerce與Magento授權不正確漏洞CVE-2026-71362,CVSS評分為滿分9.1分。
本週Next.js開發團隊發布緊急安全更新版本16.3.6,目的是修補重大漏洞CVE-2026-94545,問題在於當中實作的ImageResponse元件,採用的程式庫Satori會在生成SVG圖檔時出現逃逸的現象,導致攻擊者遠端執行程式碼,CVSS v4.0嚴重程度評為9.5分,16.2.0至16.3.5版Next.js均受到影響。
C/C++開發者多了一套AI模糊測試工具,GitHub Security Lab開源Fuzzing Taskflow,讓AI代理直接參與模糊測試流程;開發者只要指定GitHub儲存庫,代理就能自動挑選適合測試的函式、分析建置方式,並產生模糊測試程式,以及呼叫AFL++執行測試。測試完成後,還能分析程式崩潰、判斷問題是否具備漏洞利用條件,並產生修補建議與迴歸測試草稿。
Google旗下資安業者Mandiant研究人員曾以臥底身分進入駭客組織TeamPCP的核心群組,掌握該組織的攻擊動向,Google據此通知相關服務供應商及受害組織,並聯絡服務供應商撤銷遭竊憑證,降低攻擊者繼續利用這些憑證的風險。這名研究人員以臥底身分與一名駭客建立聯繫,經過數月取得對方信任。該駭客後來獲邀加入TeamPCP,研究人員也因此在今年3月進入TeamPCP的核心聊天群組CanisterWorm。Google先前以UNC6780追蹤TeamPCP。Google威脅情報小組(GTIG)的分析顯示,該組織自今年3月起接連發動大規模開源軟體供應鏈攻擊,鎖定PyPI、NPM及Docker Hub等生態系,也透過提示詞注入誘導AI程式開發助手執行惡意命令或指令碼。
開源PostgreSQL資料庫管理工具pgAdmin 4於9月17日發布9.18版,修補4個漏洞,其中最嚴重的是可能導致繞過身分驗證的CVE-2026-86863,影響6.2至9.17版,建議用戶儘速升級。CVE-2026-86863的CVSS 3.1嚴重性評分達9.8分,問題源自pgAdmin 4的Webserver驗證模組,當環境變數設定問題導致系統無法從WSGI或CGI介面獲得身分資訊時,會改從HTTP請求標頭讀取相關資訊,但HTTP標頭內容可由用戶端自行控制,攻擊者可藉此偽造任意用戶身分,甚至冒充管理員登入。
Microsoft即將自2026年10月中旬起,陸續強制Entra ID瀏覽器登入流程採用強化的內容安全性原則(CSP),限制僅有受信任Microsoft網域的指令碼可執行,阻擋外部指令碼注入,從而降低XSS等攻擊竊取認證資訊的風險。這項政策去年11月已公布,屬於Microsoft Secure Future Initiative(SFI)強化產品預設安全性的措施之一,企業應儘速調整登入流程以因應這項新措施。
企業瀏覽器業者Island宣布完成4億美元F輪融資,公司估值從2025年完成E輪融資時的48億美元,增至64億美元。Island於2022年正式推出企業瀏覽器,讓企業直接從瀏覽器控管員工存取SaaS及內部Web應用程式,並限制複製、貼上、下載及上傳等資料操作。Island今年3月進一步推出Island Enterprise Platform,將原本以企業瀏覽器為主的控管範圍擴展至一般瀏覽器、桌面應用程式及網路環境。隨著企業開始導入AI代理,Island也開始支援企業控管AI代理的身分與權限,並限制AI代理可存取哪些企業資源、使用哪些資料,以及執行哪些操作;特定操作也可要求人工核准。Island也能記錄提示詞、回應及AI代理活動,供企業後續稽核。
企業透過網路分段降低設備遭入侵後波及其他系統的風險,但近期研究發現,OT、IoMT等設備仍經常與其他類型設備共用網路區段。網路安全業者Forescout旗下Vedere Labs近期檢視209個組織、47,700個網路區段及超過250萬臺裝置,發現含有營運技術(OT)設備的區段僅13%為OT專用,醫療物聯網(IoMT)設備的專用區段比例更只有6%。這些設備與其他類型設備共用網路區段後,一旦其中一臺遭入侵,可能增加攻擊者橫向移動至其他系統的機會。
美國多州水務與廢水處理設施近來接連遭到網路攻擊,科羅拉多州兩家供水企業更遭攻擊者直接修改設備設定。美國政府近期也針對營運科技(OT)安全採取新動作,NIST公布新版OT安全指南初步草案,CISA與FBI則提醒關鍵基礎設施業者留意第三方ICS整合商的安全風險。NIST在新版OT安全指南草案中擴充不同領域的介紹,包括建築自動化與控制系統、供水與廢水系統,以及工業物聯網(IIoT)與雲端融合等內容,並改以網路安全框架CSF 2.0重新編排。新版也擴充OT資產管理、網路監控與偵測等安全控制實作指引,並加入系統管理功能保護與零信任原則等安全架構內容。
自動化技術業者Honeywell針對全球關鍵基礎設施產業603名資安及營運相關主管與專業人員進行調查,了解營運技術(OT)資安現況,發現企業對OT資產的掌握及集中監控仍有不足。調查中只有21%的組織擁有完整OT資產清冊,33%已將OT完整整合至企業資安維運中心(SOC),集中掌握OT環境的安全狀況。而企業需要納入OT資安管理的範圍,也不再只有傳統生產設備。Honeywell指出,工業安全系統、設施與建築系統、實體安全系統及連網IoT設備都應納入OT資安管理,除了持續監控這些系統的安全狀況,也要事先規畫及測試復原措施。