 iThome
CSA比較5種隱私強化技術,全同態加密可直接處理加密資料但效能負擔較高
站內可閱讀至 (台北時間)
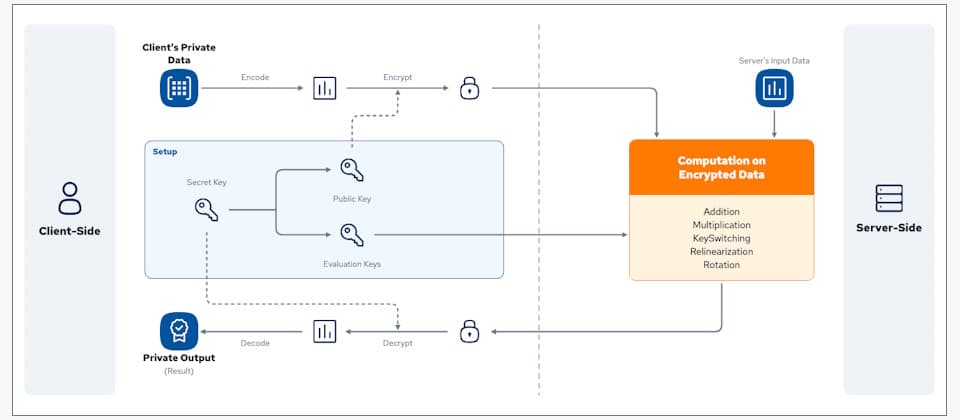
企業要分析敏感資料,又不希望暴露原始資料,可採用不同隱私強化技術。非營利組織雲端安全聯盟(CSA)發布隱私強化技術指引,比較5種隱私強化技術(Privacy-Enhancing Technologies,PETs),分析不同技術在效能、信任需求、安全性及硬體需求等面向的差異。
CSA比較的技術包括全同態加密(Fully Homomorphic Encryption,FHE)、差分隱私(Differential Privacy,DP)、安全多方運算(Secure Multi-Party Computation,SMPC)、可信任執行環境(Trusted Execution Environment,TEE)及零知識證明(Zero-Knowledge Proof,ZKP)。這些技術雖然都著眼於資料處理過程的隱私保護,但因應的情境不同,例如安全多方運算可讓不同組織共同分析各自持有的私人資料,而不必彼此揭露原始資料;差分隱私則著重降低從統計結果反推出個別資料的可能性。不同技術也可以搭配使用,例如全同態加密可結合差分隱私,分別強化輸入資料與運算輸出的隱私保護。
這份指引以全同態加密為主要討論對象,並比較全同態加密與其他隱私強化技術的適用情境。這項技術的特色,是系統不必先解密資料,就能直接對加密資料進行運算,因此可在AI訓練、推論等應用中保護使用中的資料。不過,直接處理加密資料需要更多運算資源。CSA將全同態加密的運算速度列為「慢」,因此組織採用這項技術時,也需要評估額外的運算資源需求與效能負擔。
全同態加密不需解密即可處理資料的特性,也已用於實際產品。CSA以微軟Edge瀏覽器的Password Monitor為例,這項功能利用全同態加密,在不暴露密碼的情況下檢查使用者儲存的密碼是否出現在外洩資料中,且只有使用者的瀏覽器能解密比對結果。
不過,全同態加密要進一步導入實際系統,標準化工作仍在進行。目前國際標準化組織(ISO)與美國國家標準暨技術研究院(NIST)都在推進全同態加密相關標準。CSA建議有意採用這項技術的組織,優先考慮開源並持續接受公開密碼分析的方案。