 iThome
美國CISA將思科Catalyst SD-WAN Manager重大漏洞列KEV
周峻佑約 1 分鐘閱讀
站內可閱讀至 (台北時間)
本站保存版本
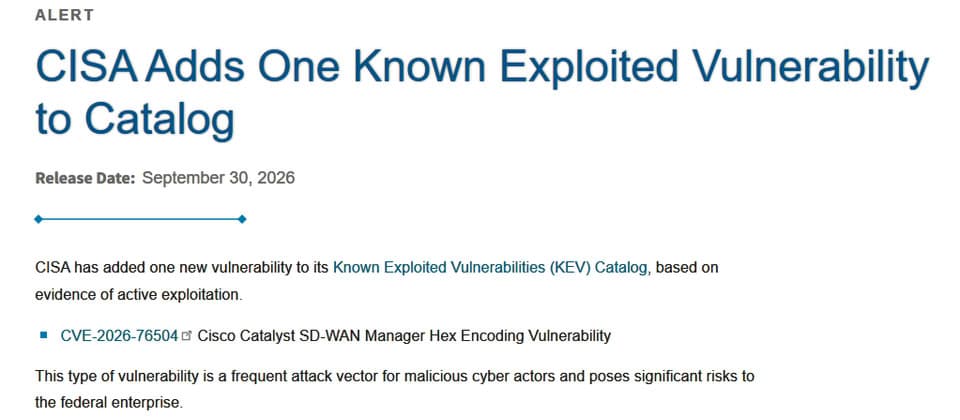
9月30日思科針對Catalyst SD-WAN Manager用戶提出警告,他們發現及修補已遭利用的重大漏洞CVE-2026-76504,用戶需儘速採取行動。同一天美國網路安全與基礎設施安全局(CISA)表示,他們已經掌握該弱點遭積極利用的證據,將其列入已遭利用的漏洞名單(KEV),聯邦機構需在10月3日前完成修補。
值得留意的是,今年CISA已有將Catalyst SD-WAN Manager漏洞加入KEV的記錄。CISA於6月將任意檔案寫入漏洞CVE-2026-20262加入KEV;今年2月CISA將CVE-2026-20127、CVE-2022-20775列KEV,其中的CVE-2026-20127同時影響Catalyst SD-WAN的Manager與Controller元件。