 iThome
思科警告Catalyst SD-WAN Manager存在重大等級的身分驗證繞過漏洞
周峻佑約 1 分鐘閱讀
站內可閱讀至 (台北時間)
本站保存版本
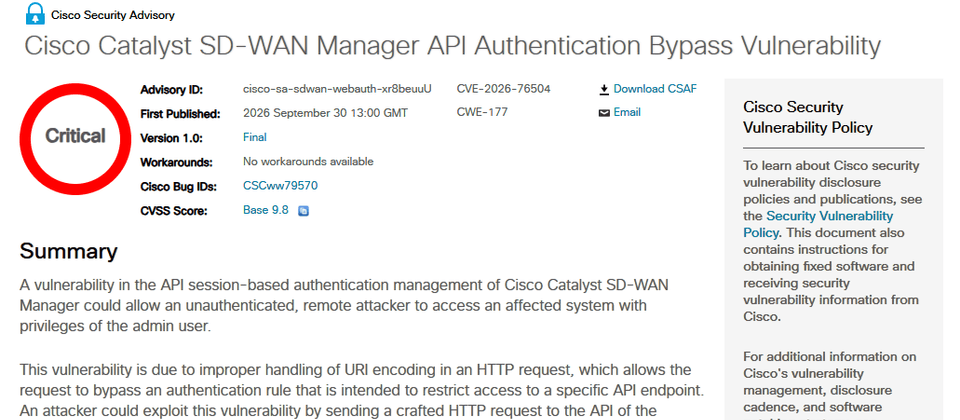
9月30日思科發布資安公告,Catalyst SD-WAN Manager存在重大漏洞CVE-2026-76504,問題源自API連線階段(Session)的身分驗證管理,未通過驗證的攻擊者可藉此以管理員權限的使用者遠端存取Catalyst SD-WAN Manager,CVSS嚴重程度評為9.8分。思科特別提及,由於沒有其他替代緩解措施,加上已出現遭積極利用的情形,呼籲用戶應儘速套用軟體更新因應。
該漏洞發生的原因,在於系統對於HTTP請求的URI編碼處理不當,導致原本限制特定API端點存取的規則可被繞過。攻擊者只要發送特製的HTTP請求到指定的API以觸發弱點,一旦成功利用,將能以管理員權限的使用者存取API。