開源IT服務與客服系統Zammad漏洞遭積極利用荷蘭漏洞揭露協會(DIVD)揭露開源IT服務臺與客服工單系統Zammad存在兩個高風險以上的漏洞:CVE-2026-102489與CVE-2026-102490,10月2日美國網路與基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單中,也增列上述兩個漏洞10/3 14:38李宗翰原站#資安
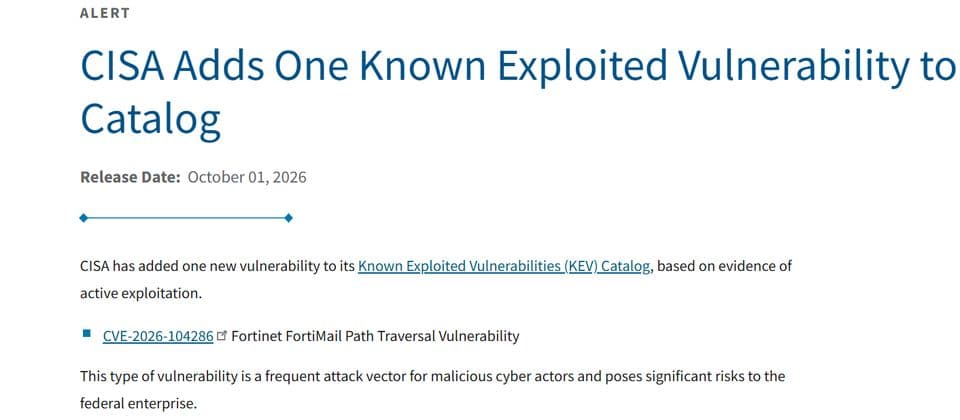
CISA警示FortiMail漏洞CVE-2026-104286已遭實際利用美國網路與基礎設施安全局(CISA)根據漏洞已被積極利用的證據,10月1日在已知遭利用漏洞清單(KEV)增加1個9.8分漏洞:Fortinet FortiMail 路徑遍歷漏洞CVE-2026-10428610/3 11:59李宗翰原站#資安
Chrome 154本週第二度發布更新版,緊急修補11個漏洞10月1日Chrome推出更新版,先針對Windows、Mac與Android平臺提供,預計幾天或幾週後釋出Linux平臺的版本10/3 10:08李宗翰原站#資安
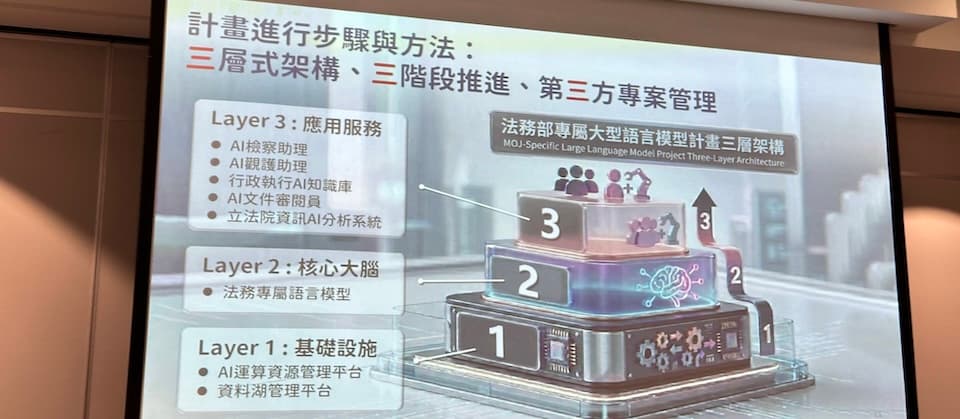
案件太多、敏感卷證又不能上商用AI,法務部啟動三年主權AI計畫法務部啟動三年主權AI計畫,將建立共用算力池、資料湖與法務專屬大型語言模型推論系統。今年開始試驗,先建置所需環境、嘗試不同模型使用方式,第一波要打造檢察官AI助理與觀護AI助理,來協助讀卷、查資料、製作書類初稿及整理訪談紀錄。10/2 16:10王若樸原站#AI
五大科技巨頭主動型Agent大比較,一張表告訴你Dots、Muse和Spark有何不同從11個項目來比較這些Agent產品的特色和差異,一張表就能快速了解五大巨頭的主動式Agent產品,也可作為評估和試用新型態Agent時的參考。10/2 16:29王宏仁原站#AI#Software#Dev#CIO
【資安週報】0929~1002,臺灣8月勒索軟體事件20起居亞太第三,全球聚焦AI代理安全風險與防護布局中秋節與教師節4天連假過後,2026年9月最後一週的資安新聞熱點,聚焦勒索軟體與企業資安事件、AI代理安全風險,以及政府資安治理與歐盟CRA合規進展;針對網路、應用程式與端點的漏洞利用攻擊仍持續頻傳,國內外也接連出現資料外洩與重大資安事件10/2 17:58羅正漢原站#AI#資安#CIO#CISO#政策法遵#金融
全端框架SvelteKit 3整理開發工具鏈,舊專案升級需更新設定與工具版本全端框架SvelteKit 3正式版把專案設定整併進建置工具Vite,並提高Node、TypeScript、Svelte與Vite最低版本,舊專案可透過sv migrate自動處理部分遷移10/2 18:19李建興原站#Dev
【資安日報】10月2日,臺北市政府網站發生服務中斷事件,起因為跳電後機房過熱造成儲存設備關閉台北市政府網站9月26日晚間發生服務中斷,根據資訊局說明,市政大樓電力過載跳電後,資訊機房溫度升高,導致部分儲存設備因啟動保護機制而關閉,影響部分使用市府雲平臺的網站服務。由於一般網站未配置異地備援,此次事件也引發政府數位服務備援分級與韌性的討論10/2 14:54張明德原站#AI#資安#政策法遵#政府
微軟推出首款自研即時串流語音轉錄模型,並更新MAI語音模型MAI-Transcribe-2-Streaming主打可辨識60種語言,音訊傳入後略超過100毫秒就能開始產生初步轉錄結果,讓語音代理人能在使用者還沒說完前開始處理內容10/2 15:31陳曉莉原站#AI
AWS開源20億參數Strands Decider,專門替AI代理人快速做決策AWS開源20億參數Strands Decider 2B,可在本機CPU或GPU快速從既定選項做出判斷,並用於代理執行工具前的檢查10/2 14:24陳曉莉原站#AI
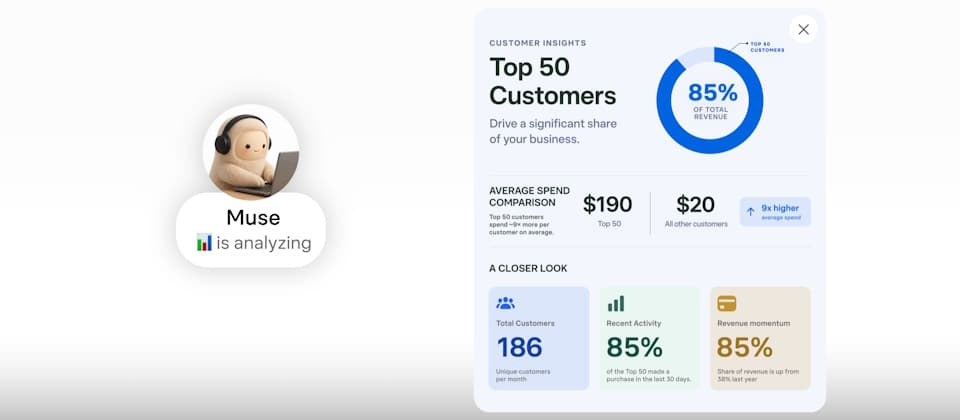
Meta推出主打小型企業用的Muse for Small BusinessMeta推出小型企業版AI代理Muse for Small Business,可串接Shopify、Stripe、Slack等第三方服務,協助店家處理行銷、行政及客服工作,還能分析銷售、行銷活動與社群表現,提出成長策略10/2 13:35林妍溱原站#AI
OpenAI調查失控AI代理人活動,已通知逾100個組織OpenAI擴大追查自家AI代理偏離原定任務的情況,包括繞過網站存取限制、使用對外暴露的憑證及命令注入;外部資安研究則發現,疑似OpenAI代理曾借助第三方服務開啟網頁並取回資料10/2 12:08陳曉莉原站#資安
開源AI代理框架Pi邁入1.0,另推出長時間代理框架Pi Durable開源AI代理框架Pi 1.0正式發布,官方還發布實驗性框架Pi Durable,讓開發者建立可長時間運作、服務中斷後仍能接續工作的AI代理應用10/2 12:31李建興原站#AI#Dev
Gartner預測2030年部署面向公眾的AI服務的企業,有80%將經歷成本耗盡攻擊,致營運成本超額根據Gartner最新發布2027年暨未來核心策略預測,惡意行為者刻意拉高AI使用量,導致企業營運成本增加的網路安全風險正在出現;在此同時,AI相關風險與責任問題日漸突出,保險公司透過企業強化監督、風險管理與技術管控,影響AI治理實踐;採用AI的企業也面臨日益增加的AI行為當責、透明度與監督壓力,使得技術領導者職責範圍擴大10/2 11:10李宗翰原站#AI#資安#CIO#CISO