 iThome
軟體
作者 王珮瑤
軟體供應鏈攻擊進一步鎖定CI/CD環境。Mandiant指出,攻擊者可操弄軟體建置流程,甚至發布仍帶有合法來源證明的遭污染套件。企業不能只靠來源證明判斷軟體是否安全,也需確認來源程式碼及建置流程...
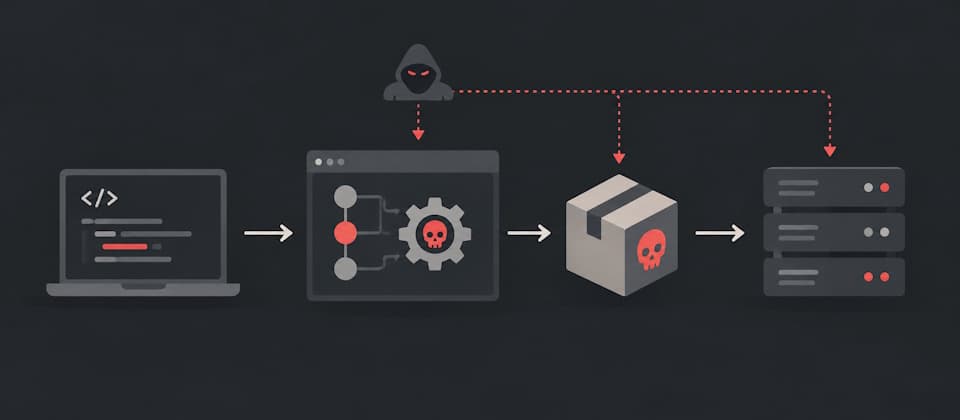
軟體供應鏈攻擊進一步鎖定CI/CD環境。Mandiant指出,攻擊者可操弄軟體建置流程,甚至發布仍帶有合法來源證明的遭污染套件。企業不能只靠來源證明判斷軟體是否安全,也需確認來源程式碼及建置流程...