#CLOUD
目前不在新聞媒體排行榜上。
報導趨勢
關鍵字變化
過去 7 天標成 #CLOUD 的報導
另有 105 篇標題或摘要提到「CLOUD」,但沒有這個標籤。看所有提到「CLOUD」的文章 →
11/9(一)
搶攻企業AI規模化的需求,Google新推兩款TPU新系統,TPU首度支援機密運算
新聞為了搶攻企業AI規模化的需求,Google再次加快TPU產品的發布速度,首度一年推出四款TPU產品。 Google今天發表了兩款第八代TPU新系統,分別是支援機密運算的TPU 8tx,以及因應百萬級Token上下文需求的TPU 8i Max。 Google今年4月才在Next大會發表兩款針對AI生命週期不同用途設計的第八代TPU晶片 ,瞄準大規模模型訓練最佳化的TPU 8t,以及針對低延遲推論最佳化的TPU 8i。不到半年,Google在這兩款TPU晶片的基礎上,推出了兩款新的TPU系統。 Google Cloud AI與運算基礎架構副總裁暨總經理Mark Lohmeyer在線上媒體說明會中表示, TPU迭代速度從過去每兩年發表一款新系統,加快至每年一款、兩款,今年更進入一年推出四款新系統的階段。 Mark Lohmeyer觀察,AI代理時代出現了三個根本性的轉變,第一個改變是從人類規模(Human scale)轉向代理規模(Agent Scale),單一使用者就可能帶來百倍甚至千倍的平行處理需求。 第二個改變是系統用途從「記錄性的系統」(Systems of record),轉變為「行動性的系統」(Systems of action),AI不只是檢索和摘要資料,還要與業務系統、資料系統互動,甚至要代表使用者執行任務,這也帶來了新的安全性和合規性挑戰。 第三項重大改變是從簡單請求,轉向高度複雜的代理工作流程,AI系統經常需要存取龐大上下文資料,在長時間的多步驟流程中維持這些資訊和上下文。 Mark Lohmeyer表示,這三大轉變讓基礎設施面臨的挑戰,不再只取決於擁有多少GPU或TPU,還包括資料移動速度、記憶體使用效率、降低延遲與成本,以及兼顧高度安全性和合規要求。 這是為何Google不到半年又要發布新系統產品的緣故。 Google更強調,晶片產品是指一款全新設計的晶片,但新系統則是指將運算、網路和儲存等最佳化設計與晶片整合的新解決方案。 Mark Lohmeyer這一席話,代表了AI供應商的競爭,從單純AI算力的競爭,跨入同時考量運算、網路、儲存與安全的系統級效能競爭。 Google今天發表的第一款新系統產品是TPU 8tx,這是以第八代TPU 8t晶片為基礎,在硬體層增加了安全機制,搭配客製化AMD CPU的主機,來提供機密運算的能力,確保資料傳輸和處理的每一個環節都經過加密。 資料從CPU經由PCIe傳輸至TPU 8tx晶片的整條路徑都可受到加密保護,避免模型權重、提示詞和企業資料外洩,避免遭到系統操作人員的窺探。不只用於模型訓練,用於推論過程,也同樣能加密敏感資料和模型權重。 TPU 8tx的機密運算能力不只能部署在Google公雲,Google也開放特定企業將系統部署於自有地端資料中心,降低實體環境操作人員接觸敏感資料的風險。 Google指出,8tx不只是提供硬體層安全性,還有另一個特色是,將TPU 8i的低延遲網路拓樸架構Boradfly引進到8tx系統中,來縮短晶片之間的通訊路徑,讓8tx在提供硬體層級的機密推論保護時,還能進一步降低推論延遲。 第二款新發表的TPU系統是TPU 8i Max, 這款系統將兩顆8i晶片整合封裝於單一模組,在系統層級提供384GB的高頻寬記憶體,比8i多了33%,來支援更多的上下文資料和KV快取。 8i Max的記憶體存取頻寬也翻倍,達到每秒17.2TB,加快資料傳輸速度。8i Max晶片上的SRAM快取記憶體也翻倍增加為768MB。 Mark Lohmeyer比喻,8i Max系統的做法像是在高速公路增加了更多的車道,不是讓每一輛車開得更快,而是讓更多車輛通過高速公路,達到2倍的吞吐率。「當有大量代理同時檢索和生成輸出的需求時,整體吞吐量的提升,對於維持回應速度極為重要。」他強調。這正是TPU 8i Max瞄準大規模AI代理需求的設計。 Google的目標是讓TPU變得像通用硬體一樣容易使用,並持續降低使用門檻。上個月在PyTorch大會上發表了與Meta合作發展的TorchTPU開源專案,這是專為TPU打造的原生PyTorch後端,可以讓PyTorch開發者,保留模型、程式碼、函式庫、工具和所有工作流程。 Mark Lohmeyer表示,只要修改幾行設定程式碼,就能從GPU轉換至TPU執行。 Mark Lohmeyer表示, PyTorch是企業最愛用的AI框架,推出TorchTPU專案是Google擴大TPU採用率和吸引力的整體策略之一。 Google同時也針對開源推論引擎vLLM和SGLang推出了搭配的TPU後端,可以讓這兩大開源推論引擎不只支援GPU,現在也開始能支援TPU。TPU過去主要透過JAX工具和TensorFlow框架搭配使用,Torc

LINE WORKS瞄準企業通訊管理痛點,讓LINE從員工私訊走向企業協作平臺
LINE在臺灣擁有高度普及率,企業卻長期面臨工作訊息散落員工私人手機、管理者無法掌握溝通紀錄,以及工作與生活界線模糊等問題。近期進軍臺灣市場的LINE WORKS,延續臺灣民眾熟悉的LINE操作介面,加入企業帳號管理、通訊紀錄管理及系統整合能力,試圖讓通訊工具從日常聯絡管道,進一步成為企業工作入口。

 iThome
11/8(日)
903 AllStar籃球賽|黃淑蔓忙到甩轆未約譚旻萱食飯 大想頭誓攞女歌手金獎
Cloud(雲浩影)、黃淑蔓在《903 AllStar籃球賽》後接受訪問,前者表示差少少就可入波,而其師姐黃淑蔓稱有射波但錯失了,因為在很多人面前打波,射波有少少緊張,「我練習時有入波……真的可惜!」問她們剛才有沒有跟Mandy(譚旻萱)傾談?二人表示沒有時間,加上Mandy是敵隊成員。黃淑蔓補充,本周檔期已滿,忙到飯都唔得閒食,故未有約會Mandy。問她是否連拍拖時間也沒有?她大叫︰「哎吔!這些

903 AllStar籃球賽|劉穎璇大讚對手譚旻萱好波 張馳豪低估激烈程度傷肩臂
《903 AllStar籃球賽》昨晚(7日)在亞博舉行,古天樂以「歌星勇士」隊長身份現身,帶領劉穎璇(Tiffany)、張馳豪(Aska)、黃淑蔓、雲浩影(Cloud)、周殷廷、胡子彤、VIVA、 黎展峯、黃明德、曾傲棐、林奕匡、193及梁業@ERROR等出賽,終結果為44︰47,DJ隊勝出賽事,當中譚旻萱(Mandy)及張馳豪(Aska)獲「助攻王」獎項。 劉穎璇入波不及隊友得分開心 而女子籃球

 星島頭條
11/6(五)
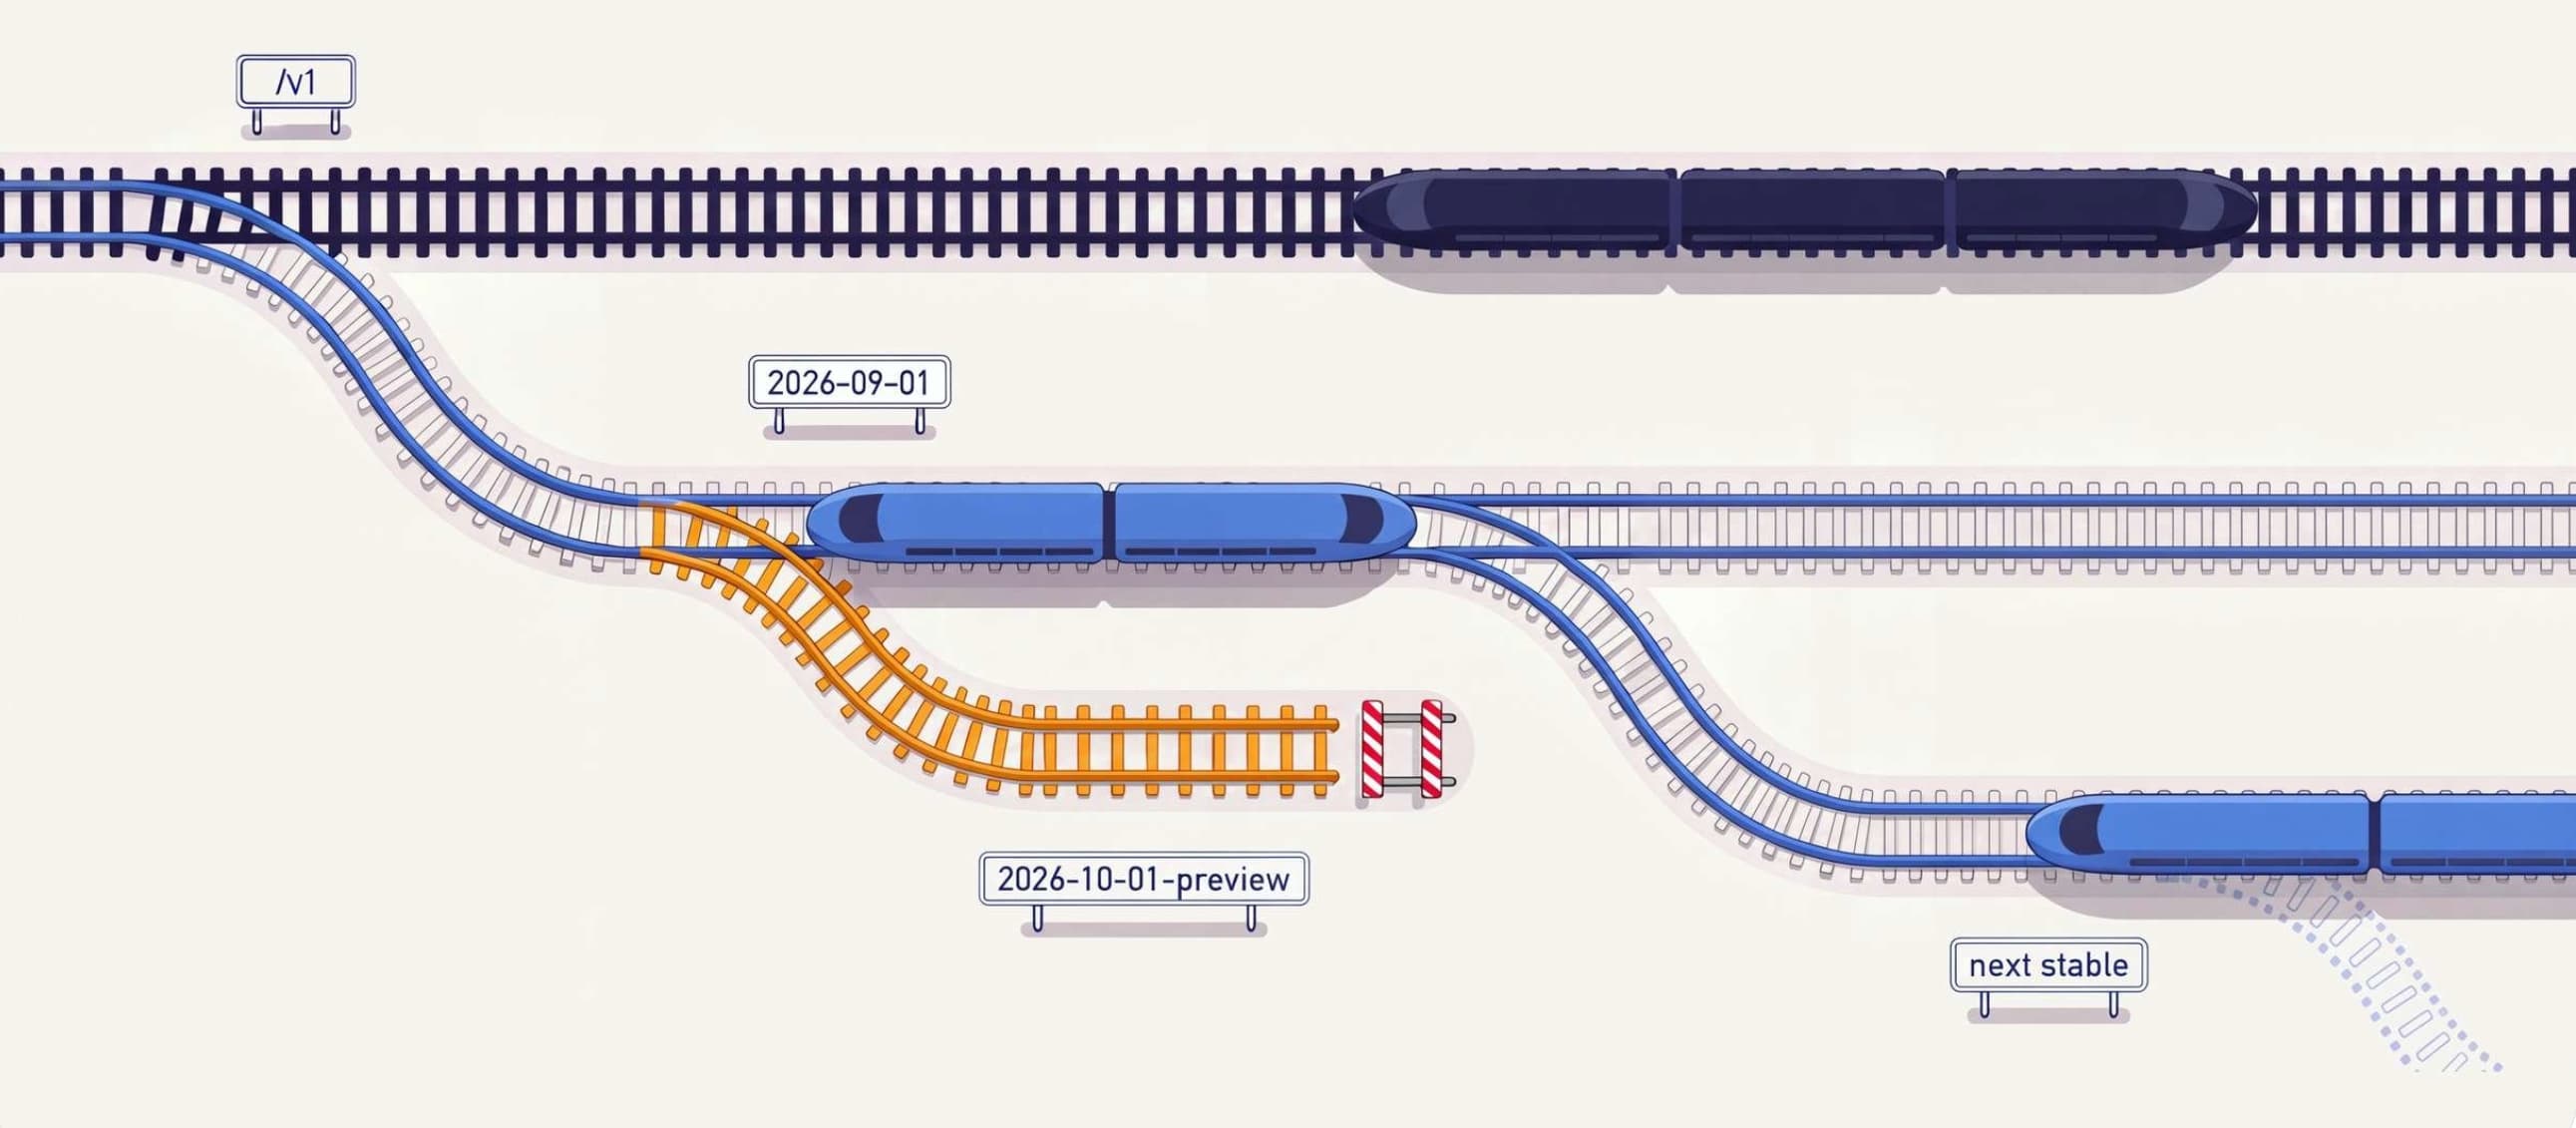
Google Compute Engine API支援多版本並行,既有系統不必跟隨升級
Google替Compute Engine導入日期式API版本,讓企業保留既有/v1介面,並可固定使用特定版本,穩定版預計每季推出,開發者可完成測試後再升級,降低API變更對自動化系統的影響
【資安週報】1102~1106,電商服務供應鏈資安風波延燒、永豐銀行異常轉帳確認為資安事件
回顧2026年11月第一週的資安動態,最受關注的莫過於1shop、Cyberbiz、meepShop與莫筆克科技等多家臺灣電商服務與ERP業者接連傳出資安事件或疑慮,永豐銀行客戶異常轉帳確認涉及駭客攻擊,以及群暉NAS遭C3RB3R勒索軟體攻擊

Amazon S3 Tables支援Hive轉Iceberg託管遷移,企業免自建資料轉換管線
AWS新推出的S3 Tables託管遷移功能,可自動驗證、轉換及搬移Hive資料表,並同步來源資料變更,企業轉換為Iceberg時,僅須在正式切換階段短暫停止寫入

OpenSSH發布緊急更新,修補可利用長密碼繞過身分驗證的資安漏洞SSHole
資安研究公司Wakefield揭露OpenSSH存在長達10年的密碼驗證繞過漏洞SSHole(CVE-2026-123158),影響採用musl C函式庫、未啟用PAM的Linux系統。攻擊者只要輸入257至1,024個字元的任意密碼,就可能登入原本未設定密碼的帳號,甚至能在部分Alpine Linux雲端環境取得root權限

11/5(四)
〈分析〉Alphabet財報後暴跌 晨星為何反上調估值至450美元?
財報後股價一度重挫逾12%,晨星未下修Alphabet評價,反將公允價值上調至450美元 市場憂AI衝擊搜尋業務,第三季搜尋成長12%,低於預期17%,AI Overviews與AI Mode成焦點 Cloud第三季營收年增103%至約310億美元,backlog約為季度營收年化5倍,成長動能強

 鉅亨網
11/4(三)
cPGuard更新通道遭到入侵,近3千臺伺服器被植入惡意程式
伺服器資安防護軟體cPGuard開發商OpsShield揭露,駭客入侵其帳務及授權伺服器,竊取軟體更新所需金鑰,並透過更新通道散布惡意程式,約有2,950臺客戶伺服器執行了遭竄改的更新,導致系統密碼雜湊值、SSH私鑰,以及資料庫憑證等敏感資訊外洩

身分驗證服務公司WorkOS資料外洩,攻擊者透過AI滲透測試框架ARTEX得逞
身分驗證服務公司WorkOS於10月30日,發現內部銷售應用程式遭未經授權存取,攻擊者疑似使用AI滲透測試框架ARTEX,自動化執行偵察與漏洞利用,並取得CRM客戶聯絡資料、業務往來資訊,以及客戶通訊摘要

美國CISA警告WordPress資安漏洞遭積極利用
美國網路安全與基礎設施安全局(CISA)警告,WordPress近期修補的資安漏洞CVE-2026-119977出現積極利用的情況,聯邦機構必須在3天內緊急完成修補

Google釋出Chrome 157修補213個資安漏洞,其中7個為重大等級
本週Google發布Chrome大改版157,總共修補213個資安弱點,其中包含7個與記憶體有關的重大漏洞,而成為本次更新的焦點

11/3(二)
Hugging Face遭惡意模型濫用,31個儲存庫散布挖礦程式與後門
Pluto Security揭露名為Load/Mine的惡意軟體活動,攻擊者濫用Hugging Face模型分享平臺,透過31個惡意模型儲存庫散布加密貨幣挖礦程式與後門,相關模型累計下載超過3.2萬次。攻擊者濫用trust_remote_code=True機制,在使用者載入模型時執行惡意Python程式碼,即使模型權重沒有惡意內容,也可能導致主機遭入侵

甫修補的WordPress漏洞9分鐘後即出現嘗試利用活動
資安公司Wordfence指出,他們在WordPress發布7.1.4版更新公告的9分鐘後,首度偵測到嘗試利用其中一個資安漏洞CVE-2026-119977的活動,不到一天的時間已累積超過1.8萬次攻擊

Cloudflare改造DNS更新流程,處理延遲從7.7秒降至3.3秒
Cloudflare讓部分DNS設定修改只需重新產生受影響的紀錄,避免動輒處理數千萬筆資料。搭配新排程器,更新寫入內部系統的延遲中位數降至3.3秒
