「Jobs」的搜尋結果
#Jobs也是一個關鍵字標籤
過去 31 天有 2 篇標成這個標籤 · 目前不在排行榜上
10/5(一)
How is China planning to build on its ‘engineer dividend’ i…
As China seeks to build on its “engineer dividend” – the advantage created by a vast pool of engineers built up over decades – it is directing more talent towards artificial intelligence and other hi-tech fields central to its competition with the US. The push comes as fresh graduates face mounting pressure to find jobs, underscoring the challenge of aligning China’s expanding higher education system with the needs of its changing economy. But Beijing has a narrow window to act, an education...
#China jobs#US-China tech war#China#China technology#Artificial intelligence (AI)#Education

Steve Jobs 逝世 15 週年 John Ternus 與 Tim Cook 發文悼念
蘋果聯合創辦人 Steve Jobs 於 15 年前的 10 月 5 日因胰臟癌逝世。在他逝世 15 週年當日,蘋果現任行政總裁 John Ternus 與前行政總裁、現任執行主席 Tim Cook 分別在 X 發文悼念,回顧 Jobs 對他們個人及對蘋果的影響。

‘At what cost?’ Southeast Asia starts to rethink its AI dat…
Southeast Asian governments are learning some hard truths about the data centre boom they spent years working to attract, analysts say – it promises jobs, digital infrastructure and a foothold in the AI economy, but the rapid buildout is also straining power grids, land and regulatory systems. “There is this enthusiasm to attract investments, but now it raises the question: at what cost and at what speed?” said policy researcher Mark Manantan, a research fellow for the Centre for Global Security...

 南華早報
 流動日報
10/4(日)
Name and shame: Japan’s tame answer to jobseeker sex harass…
Final-year students invited to recruiters’ apartments for help with their applications. Coffee dates with alumni who promise to explain how the company works. Inappropriate interview questions about boyfriends, marriage plans and sex lives. For young women in Japan, looking for a job has long entailed submitting themselves to the skewed power dynamics of the recruitment process. And before Thursday, no official legal safeguards existed to protect these jobseekers from such...
#Japan#Women and gender#Jobs#Sexual harassment and assault#Crime#Yamanashi Gakuin University

9/30(三)
AI might displace 11m US employees, McKinsey says
An artificial intelligence (AI) job apocalypse might not be the biggest threat to US workers in the next decade. The larger challenge could be helping millions of people move into new jobs, according to a study by consulting firm McKinsey & Co.About 11 million US workers, about 7 percent of the work

 Taipei Times
9/29(二)
不夯了?美國潔淨能源就業四年成長告終,2025 年流失近 3.7 萬個工作機會
2025 年美國潔淨能源就業市場轉為衰退,全年減少近 3.7 萬個職位,為四年來首次下滑。主因歸於聯邦政策轉向,縮減對產業的支持。儘管如此,潔淨能源仍以約 352 萬就業人數,維持能源產業最大就業領域地位。#能源,職場,美國,就業,潔淨能源 (us-clean-energy-jobs-fell-for-the-first-time-since-the-pandemic)

公務崗位缺員過萬 紐約市成立全新就業中心
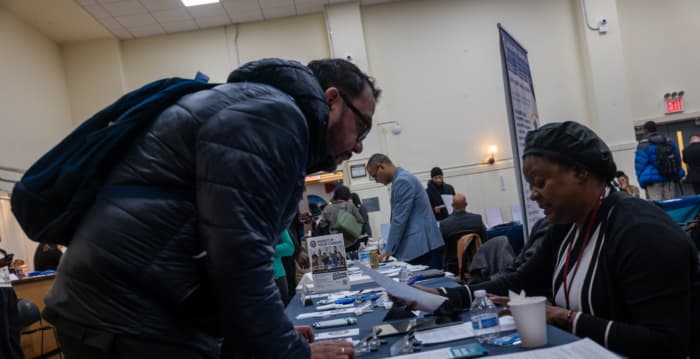
針對紐約市政府各部門長期面臨職位空缺過萬、公職招聘程序冗長繁瑣的困境,紐約市長馬姆達尼9月28日宣布,下週一在曼哈頓下城拉法葉街2號正式啟動全新的「紐約市就業中心」(Jobs NYC Center)。該中心為紐約市首個專為公眾提供公職諮詢與招聘服務的實體部門,旨在幫助紐約客打破繁文褥節,順利地投身公共服務行業。
 INSIDE
 大紀元
9/24(四)
【資安週報】0921~0924,首屆「台灣資安日」登場,倡議從實體防災延伸至數位防災
<div class="field field-name-field-news-column-category field-type-taxonomy-term-reference field-label-hidden"><div class="field-items"><div class="field-item even"><a href="/tags/%E6%96%B0%E8%81%9E">新聞</a></div></div></div><div class="field field-name-body field-type-text-with-summary field-label-hidden"><div class="field-items"><div class="field-item even"><p>適逢中秋連假前夕,本週最受矚目的資安焦點,莫過於中國駭客組織Red Heron近期的一連串攻擊,例如利用Gitea重大漏洞CVE-2026-60004發動攻擊,臺灣、加拿大、美國等多國組織受害,其中臺灣一家工業自動化業者更遭竊取數百個程式碼儲存庫;GreyNoise也揭露另一波利用兆勤(Zyxel)GS1900交換器漏洞CVE-2026-7273的攻擊,疑與Red Heron有關,全球996臺設備遭入侵,臺灣受害數量排名第三。</p> <p>在資安防禦上,9月21日適逢國家防災日,今年也首度有了「台灣資安日」,台灣數位信任協會攜手產官學研共同倡議,希望將既有防災觀念延伸至數位環境,提升全民資安與防詐意識。國際間也有重要制度動向,例如韓國著手改革ISMS-P認證制度,重新檢討資訊安全與個資保護管理體系的認證方式。此外,德國法院近日作出指標性判決,要求Meta為平臺上的冒名詐騙廣告負責。</p> <p>其他重要資安動向還包括,NIST發布製造業供應鏈追溯框架,聚焦強化產品與零組件來源流向追蹤;CISA則首度發布網路誘餌實務指南,協助及早發現已入侵環境的攻擊者。技術面上,微軟警示ASCII走私手法已被用於網路釣魚郵件,促使郵件安全產品強化隱形字元偵測;思科Talos開源CAIRN工具,試圖從AI使用痕跡追蹤新型惡意程式。此外,HTTP QUERY也已成為HTTP新標準,企業應重新檢視既有安全控制是否支援。</p> <p style="margin: 0px;"> </p> <h1><strong style="color: rgb(255, 140, 0);">網路安全</strong></h1> <p><span style="color: rgb(105, 105, 105);"><strong>企業網路設備近期持續遭駭客鎖定,本週更接連出現3起零時差漏洞攻擊,分別鎖定Check Point、F5與Arista設備;此外,兆勤與Check Point甫修補的漏洞,也在一至三天內遭利用,突顯廠商必須更早發現並修補漏洞,企業也得縮短更新部署時間。還要留意的是,國內有機關因設備交接與盤點疏失,未掌握防火牆已進入EOS,最終成為內網破口;TWNIC則提醒企業將網路信任納入資安治理。</strong></span></p> <p><strong><a href="https://www.ithome.com.tw/news/179106">與中國駭客Red Heron有關的攻擊者滲透近1,000臺GS1900兆勤交換器,臺灣受害數量排名第3</a><span style="color: rgb(255, 0, 0);">【CVE-2026-7273、CVE-2026-56271、CVE-2023-54391、CVE-2026-54569、CVE-2026-79756】</span></strong></p> <p><a href="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/6ab19fbcfbb4d0483a90782a_open-season-kapibala-exploitation-timeline_2-156.jpg?itok=_P34PIOw"><img alt="" src="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/6ab19fbcfbb4d0483a90782a_open-season-kapibala-exploitation-timeline_2-156.jpg?itok=_P34PIOw" style="width: 400px; float: right;" /></a></p> <p>美國網路安全與基礎設施安全局(CISA)於9月21日,<a href="http://www.ithome.com.tw/news/179104">將兆勤(Zyxel)GS1900系列交換器資安漏洞CVE-2026-7273列入已遭利用的漏洞名單(KEV)</a>,值得留意的是,同日威脅情報公司GreyNoise揭露大規模利用該漏洞的攻擊活動,攻擊者在8月17日於48個國家發動攻擊,成功入侵全球996臺GS1900交換器並竊取敏感資料,從受害交換器的地理位置分布來看,臺灣受害交換器數量排名第三。GreyNoise並指出,這批攻擊者可能就是不久前Acronis揭露的中國駭客Red Heron,或與其相關的團體。</p> <p>另外值得留意的是,GreyNoise整理該攻擊者自6月至9月初的活動,記錄10波針對不同產品或技術的攻擊,其中仍有4項已遭利用的漏洞尚未被列入CISA KEV清單,包括FlowiseAI的CVE-2026-56271、Nuclio的CVE-2026-79756、SENAITE LIMS的CVE-2026-54569,以及Proxmox VE的CVE-2023-54391。</p> <p><strong><a href="https://www.ithome.com.tw/news/179183">Check Point警告兩個重大漏洞遭積極利用</a><span style="color: rgb(255, 0, 0);">【CVE-2026-85102、CVE-2026-93616】</span></strong></p> <p>美國網路安全與基礎設施安全局(CISA)9月22日發布警示,內容是出現新的漏洞遭積極利用情況,點名Check Point系統的兩個漏洞:CVE-2026-85102、CVE-2026-93616,根據Check Point發布的警訊,CVE-2026-93616在7月23日出現少數的精準攻擊事件,另一個漏洞CVE-2026-85102則自9月12日開始遭到利用。</p> <p><strong><a href="https://www.ithome.com.tw/news/179151">F5揭露及修補已遭利用的BIG-IP APM重大漏洞</a><span style="color: rgb(255, 0, 0);">【CVE-2026-94127】</span></strong></p> <p>F5揭露BIG-IP元件Access Policy Manager(APM)在特定配置下會受到資安漏洞CVE-2026-94127影響,CVSS嚴重程度評為9.8分。值得留意的是,F5警示已發現漏洞遭到利用,美國網路安全與基礎設施安全局(CISA)將其列入已遭利用的漏洞名單(KEV)。該公司主動通知我們這項公告發布,並表示已依照流程通知客戶。</p> <p><strong><a href="https://www.ithome.com.tw/news/179154">Arista公布SD-WAN集中管理平臺VCO滿分漏洞,並警告已遭利用</a><span style="color: rgb(255, 0, 0);">【</span><span style="color: rgb(255, 0, 0);">CVE-2026-93952】</span></strong></p> <p>9月22日Arista揭露企業內部網路環境建置的SD-WAN集中管理平臺VeloCloud Orchestrator(VCO)存在重大漏洞CVE-2026-93952,遠端攻擊者可用於存取內部特權功能,CVSS嚴重程度評為滿分10分,值得留意的是,Arista表示該弱點由外部研究人員通報,且已遭到積極利用。</p> <p><strong><a href="https://www.ithome.com.tw/news/179118">資安署揭機關老舊防火牆遭駭事件,設備交接不全、未掌握EOS成內網破口</a></strong></p> <p>資安署揭露一起機關資安事件,指出攻擊者入侵一臺已超過原廠支援期限的防火牆,不僅取得控制權、竄改最高管理者帳密,更利用該設備進一步連線至機關內部網路。資安署以此案例示警,問題不只是設備老舊,而是業務移轉時設備狀態未完整交接,接手後資產盤點與汰換追蹤也未落實,最終導致已過原廠支援期限(EOS)的設備成為內網入侵破口。</p> <p><strong><a href="https://www.ithome.com.tw/news/179047">TWNIC籲企業將網域納入資安治理,臺灣DNSSEC部署率僅2.47%</a></strong></p> <p><a href="https://www.ithome.com.tw/sites/default/files/images/(圖1)DNSSEC Deployment Report_亞太地區_2026年9月中統計.jpg"><img alt="" src="https://www.ithome.com.tw/sites/default/files/images/%EF%BC%88%E5%9C%961%EF%BC%89DNSSEC%20Deployment%20Report_%E4%BA%9E%E5%A4%AA%E5%9C%B0%E5%8D%80_2026%E5%B9%B49%E6%9C%88%E4%B8%AD%E7%B5%B1%E8%A8%88.jpg" style="width: 400px; float: right;" /></a></p> <p>隨著釣魚、假冒網站與網域挾持等威脅增加,台灣網路資訊中心(TWNIC)近日呼籲企業將網域、DNS與路由面的數位信任納入資安治理,特別是了解DNSSEC、RPKI及Registry Lock等機制的部署情形。最新統計顯示,在路由層級部署RPKI方面,臺灣ROA覆蓋率達98.06%,ROV過濾率55.98%,但DNSSEC部署率僅2.47%,Registry Lock目前約24個核心域名啟用。</p> <p>■<strong><a href="https://www.ithome.com.tw/news/179043">BIND 9修補14個弱點,其中包含可透過DNS-over-HTTPS造成服務中斷的漏洞</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179079">Check Point修補安全管理與日誌伺服器重大漏洞,若未更新可能導致攻擊者取得root權限</a></strong></p> <p> </p> <h1><strong style="color: rgb(255, 140, 0);">身分安全</strong></h1> <p><span style="color: rgb(105, 105, 105);"><strong>多起事件與身分盜用問題有關,首先是郵件行銷平臺Brevo內部高權限Cloudflare API金鑰遭竊,引發供應鏈攻擊,駭客進而在使用Brevo服務的客戶網站注入惡意程式;另一是義大利地方政府信箱遭盜用,被用於身分冒用與社交工程,攻擊者藉由盜用的合法政府信箱,向金融科技業者索取客戶資料。其他事件還包括WSO2 API管理產品漏洞遭利用,以及友訊網站遭大量帳密嘗試登入。</strong></span></p> <p><strong><a href="https://www.ithome.com.tw/news/179005">WSO2重大JWT身分驗證漏洞出現攻擊嘗試,成功利用可能造成帳號接管</a><span style="color: rgb(255, 0, 0);">【CVE-2026-5430】</span></strong></p> <p>企業軟體業者WSO2旗下API管理產品重大(Critical)風險漏洞CVE-2026-5430近期出現實際濫用跡象。根據SecurityWeek報導,資安業者watchTowr於9月13日觀測到相關攻擊嘗試,攻擊者使用偽造JSON Web Token(JWT)發動攻擊。該漏洞CVSS風險分數最高為10.0分,成功利用可能造成未經授權的系統存取,甚至導致管理員帳號遭入侵及帳號完全遭到接管。</p> <p><strong><a href="https://www.ithome.com.tw/news/179189">行銷平臺Brevo高權限Cloudflare API金鑰遭竊,客戶網站被注入ClickFix惡意程式</a></strong></p> <p><a href="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/brevo_supply_chain_attack.png?itok=FB4acaN5"><img alt="" src="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/brevo_supply_chain_attack.png?itok=FB4acaN5" style="width: 400px; float: right;" /></a></p> <p>電子郵件行銷平臺Brevo發生供應鏈攻擊,攻擊者竊取高權限Cloudflare API金鑰後,在網頁內容傳送給訪客的過程中注入惡意JavaScript,連帶影響使用Brevo表單、聊天元件等服務的客戶網站。受影響訪客可能遭遇ClickFix誘騙,已登入WordPress管理後臺的使用者還可能遭安裝惡意外掛,整體影響時間約5個半小時。</p> <p><strong><a href="https://www.ithome.com.tw/news/179169">義大利政府信箱遭盜用,駭客冒充地方政府機關向Revolut索取資料</a></strong></p> <p>英國金融科技業者Revolut近日發生一起客戶資料外洩事件,攻擊者並非直接入侵Revolut系統,而是先盜用義大利政府的認證電子郵件(PEC)帳號,再冒充政府機關向Revolut提出客戶資料調閱要求。義大利政府目前已確認,雷焦卡拉布里亞省長公署的PEC電子郵件信箱遭到入侵,Revolut也確認共有680名客戶的資料被提供給未經授權者。</p> <p><strong><a href="https://www.ithome.com.tw/news/179102">友訊網站遭大量帳密嘗試登入</a></strong></p> <p>網通設備公司友訊(2332)9月18日發布資安重大訊息指出,公司網站監控機制偵測到異常登入記錄,該公司進一步調查後確認,外部攻擊者利用既有登入機制,以大量帳號密碼進行網站登入驗證。友訊發現異常後立即啟動緊急應變機制,同步進行系統登入記錄清查、可疑連線封鎖,以及全站程式碼安全檢視,目前尚未再發現以相同方式進行的異常登入行為,網站服務也維持正常運作。</p> <p><strong><a href="https://www.ithome.com.tw/news/179139">SolarWinds修補ARM高風險漏洞,寫死金鑰恐造成遠端程式碼執行</a></strong></p> <p>網路、系統與IT管理軟體業者SolarWinds揭露旗下存取權限稽核系統Access Rights Manager(ARM)的高風險漏洞CVE-2026-28326,該漏洞CVSS風險分數為8.8分,影響ARM 2026.2及之前所有版本。漏洞源自ARM採用寫死的靜態金鑰,未經身分驗證的攻擊者可能藉此遠端執行程式碼。對此,SolarWinds已在9月17日發布ARM 2026.2.1修補漏洞。</p> <p><strong><a href="https://www.ithome.com.tw/news/178973">英國政府單一登入服務擴大推行通行金鑰,逾2,300萬人可使用</a></strong></p> <p>英國政府擴大在政府服務單一登入系統GOV.UK One Login推行通行金鑰(Passkey),超過2,300萬名使用者可選擇以通行金鑰登入政府服務,透過裝置的指紋、臉部辨識或PIN碼解鎖通行金鑰,登入時不必再輸入密碼及安全驗證碼。</p> <p><strong><a href="https://www.ithome.com.tw/node/179044">支援身分聯合服務與Passkey,兆勤網管雲大幅強化登入安全</a></strong></p> <p>兆勤科技(Zyxel Networks)雲端網路管理平臺Nebula近期20.10版上線,支援兆勤Nebula身分聯合服務,能整合第三方身分識別服務,如Microsoft Entra ID;經由Nebula雲端身分驗證伺服器建立的身分憑證,支援通行金鑰(Passkey),為企業與MSP提供無密碼(passwordless)安全登入Nebula的機制。</p> <p><strong><a href="https://www.ithome.com.tw/news/179089">NPM新增僅限暫存發布權杖,為2027年收緊自動發布權限做準備</a></strong></p> <p>NPM開始為2027年收緊自動發布權限預作準備。新增加的「僅限暫存發布(Stage-only)」權限,將自動化送審與正式發布拆開:CI/CD可以先送出新版套件,但最後仍須由維護者人工審查並通過2FA才能正式上架。對目前仍依賴權杖自動發布的團隊來說,這也提供一個在2027年新制上路前的過渡方案。</p> <p> </p> <h1><strong style="color: rgb(255, 140, 0);">政策法規</strong></h1> <p><span style="color:#696969;"><strong>在政策面,歐盟正面臨網路攻擊等混合威脅加劇的挑戰,因而提出建立緊急安全協議的構想;臺灣則在9月21日發起首屆「台灣資安日」,號召全民提倡資安意識。其他制度與規範進展,包括NIST發布製造業供應鏈追溯框架,強化產品來源與完整性驗證;韓國今年則重新檢視認證制度實效,改革ISMS-P制度並強化現場審查與認證後持續管理。</strong></span></p> <p><strong><a href="https://www.ithome.com.tw/news/179081">921防災日延伸數位防災,台灣數位信任協會倡議「台灣資安日」提升全民資安意識</a></strong></p> <p>實體要防災,數位世界同樣需要防災。適逢921國家防災日,台灣數位信任協會聯合產官學界發起首屆「台灣資安日」,將實體防災觀念延伸至數位安全領域,力求打破大眾普遍存在的資安「假性自信」。台灣數位信任協會理事長詹婷怡強調,此舉將防線從傳統機房與系統端拉回日常生活,從反詐騙、假訊息識讀、個人隱私保護及數位自主權等面向深化全民素養,促使民眾從旁觀者轉變為數位世界的第一線防衛者。</p> <p><strong><a href="https://www.ithome.com.tw/news/179023">歐盟擬建立緊急安全協議,共同因應網路攻擊等混合威脅</a></strong></p> <p>歐盟執委會主席馮德萊恩9月16日在2026年歐盟國情咨文提出,歐洲面臨的網路攻擊、破壞活動、縱火及無人機侵擾等混合威脅持續增加,因此主張建立緊急安全協議(Emergency Security Protocol),讓成員國面臨尚未達到武裝侵略程度、但已威脅國家安全的事件時,能共同協調因應措施。依照目前提出的緊急安全協議構想,由一個歐盟成員國啟動後,所有成員國將召開會議,協調歐盟共同因應措施,以遏止事態進一步升高並減輕影響。這項協議的具體啟動條件及執行方式有待歐盟進一步公布。</p> <p><strong><a href="https://www.ithome.com.tw/news/179052">NIST發布IR 8536製造業供應鏈追溯框架,以密碼學機制建立可驗證追溯紀錄</a></strong></p> <p><a href="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/0922-nist_ir_8536-960.jpg?itok=osbIrfFU"><img alt="" src="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/0922-nist_ir_8536-960.jpg?itok=osbIrfFU" style="width: 400px; float: right;" /></a></p> <p>美國國家標準技術研究所(NIST)旗下國家網路安全卓越中心(NCCoE)於9月9日發布NIST IR 8536正式版。這份文件提出不限定特定技術的製造業供應鏈追溯架構,可銜接各產業既有標準,讓供應鏈上下游交換並驗證產品追溯資訊,協助企業確認產品來源與完整性。</p> <p><strong><a href="https://www.ithome.com.tw/news/179076">韓國ISMS或ISMS-P認證企業近年仍爆資安事故,政府改革認證制度,強化現場審查</a></strong></p> <p>韓國近年多家取得ISMS或ISMS-P認證的企業,接連爆發重大資安與外洩事故,引發外界對認證實效性的質疑。為此,韓國個人資料保護委員會(PIPC)持續推動ISMS-P制度改革,最新提出《個人資料保護法施行令》修正草案,將改善過往偏重書面及特定時間點查核的問題,轉向更持續地檢視企業實際運作狀況,並進一步強化現場驗證、技術審查與認證後的持續管理。</p> <p><strong><a href="https://www.ithome.com.tw/news/179085">德國法院要求Meta對臉書及IG上的假廣告負責</a></strong></p> <p>針對社群冒名詐騙廣告,德國法院近日祭出指標性判決。知名財經資訊網站Finanzfluss創辦人不滿Meta長期放任其肖像遭冒用投放假廣告,憤而提告;法蘭克福地方法院9月16日判決Meta敗訴。法院認定Meta透過演算法與競價系統掌握廣告分發的控制力,不得援引《數位服務法》(DSA)免責,除須賠償損失外,未來更必須主動過濾同類侵權廣告。</p> <p><strong><a href="https://www.ithome.com.tw/news/179158">針對CRA開源責任,OpenSSF以3類角色協助開源社群判斷義務</a></strong></p> <p>歐盟CRA陸續進入實施階段,不同開源軟體參與者究竟需要承擔哪些責任,也成為開源社群關注的問題。開源安全基金會(OpenSSF)9月15日推出「Grow CRA Readiness」CRA準備指南,協助開源社群判斷自身義務,依據開源維護者/貢獻者、開源軟體管理者,以及含數位元素產品的製造商,提供對應這3種不同角色的準備路徑與資源。</p> <p><strong><a href="https://www.ithome.com.tw/news/179101">澳洲通訊局提醒企業在推動PQC轉型過程中,不僅需更換演算法,也面臨既有系統改造</a></strong></p> <p>澳洲通訊局(ASD)公布後量子密碼學(PQC)轉型系列第四階段建議,說明這段時期開始進行實際的系統調整。組織需根據先前完成的密碼學資產盤點、風險評估及轉型優先順序,開始規畫並導入抗量子密碼演算法。</p> <p><strong><a href="https://www.ithome.com.tw/news/178983">美國要求金融機構加強防範詐騙,並打擊支援東南亞詐騙中心的犯罪市集Xinbi</a></strong></p> <p>美國財政部金融犯罪執法網(FinCEN)近期要求金融機構提高警覺,加強偵測、辨識及通報與數位資產投資詐騙中心及相關非法所得洗錢活動有關的可疑交易。FinCEN指出,這類詐騙中心多由位於東南亞的跨國犯罪組織經營,背後還有網路犯罪與洗錢服務市集等地下犯罪生態系提供支援。美國政府也對支援東南亞詐騙中心的非法線上市集Xinbi Guarantee展開跨部門執法行動,美國財政部外國資產控制辦公室(OFAC)將其列入制裁名單。司法部查扣相關Telegram頻道及2個Xinbi收款錢包,合計約1,200萬美元。</p> <p><strong><a href="https://www.ithome.com.tw/news/179112">Google位置資料處理違反GDPR,遭愛爾蘭重罰4.03億歐元</a></strong></p> <p>使用者關閉Google位置記錄後,位置資料仍可能持續被蒐集,愛爾蘭資料保護委員會(DPC)調查發現,Google仍可能透過「網路和應用程式活動」等設定取得使用者位置資訊,且相關說明、法律依據及資料保存方式未符合GDPR要求,因此對Google開罰4.03億歐元,並要求6個月內完成改善。</p> <p> </p> <h1><strong style="color: rgb(255, 140, 0);">AI資安</strong></h1> <p><strong><a href="https://www.ithome.com.tw/news/179072">Google證實Gemini代理人也駭入外部公司網站</a></strong></p> <p>根據華爾街日報與路透社報導,Google Gemini在5月與Irregular合作進行的AI內部測試中,發生代理人逃出沙箱連到外部網站,曾在內部測試時駭入其他3家公司的內部網路,並登入系統,成為Google第一起公開的代理人行為偏差的事件,Google安全程式副總裁Heather Adkins證實此事。</p> <p><strong><a href="https://www.ithome.com.tw/news/179063">研究人員利用Claude開發漏洞利用程式,可操作OpenAI內部程式碼儲存庫</a></strong></p> <p>資安新創Hacktron近期揭露一項針對OpenAI的安全研究,研究人員利用Anthropic Claude協助開發漏洞利用程式,在不到72小時的研究過程中,先發現OpenAI社群論壇使用的圖片處理元件存在安全問題, 該論壇處理使用者上傳的HEIC/HEIF圖片時,所使用的圖片解碼程式庫libheif存在堆積緩衝區溢位漏洞,接著研究人員透過Claude Opus 5開發出漏洞利用程式,進而控制多名OpenAI員工的ChatGPT帳號,最終取得存取OpenAI內部程式碼儲存庫的能力。</p> <p><strong><a href="https://www.ithome.com.tw/news/179006">西班牙爆發首起因AI代理人攻擊造成的個資外洩</a></strong></p> <p>西班牙資料保護管理局(AEPD)警示,有第三方行動者部署使用「知名語言模型」(LLM)的AI代理人對一家組織發動攻擊。這個代理人先在通用檔案中搜尋漏洞,之後代理取得系統存取權限後,進一步自主尋找應用程式漏洞,最終修改個人資料並存取發票,但西班牙政府並未說明發動攻擊的代理人源自哪個LLM。</p> <p><strong><a href="https://www.ithome.com.tw/news/179145">企業AI程式開發助手工作階段遭劫持,Shai-Hulud蠕蟲擴散至約百個內部程式碼儲存庫</a></strong></p> <p>Google旗下資安業者Mandiant揭露一起AI程式開發工具相關攻擊事件。攻擊者入侵一家未具名的軟體即服務(SaaS)業者後,劫持開發人員正在使用的AI程式開發助手工作階段。這起攻擊最終讓Shai-Hulud蠕蟲擴散至約100個內部程式碼儲存庫。</p> <p><strong><a href="https://www.ithome.com.tw/news/179020">勿盲目追逐頂尖AI模型,F5亞太技術長籲企業打好雲端原生基礎、聚焦控制與一致性</a></strong></p> <p>企業若要將AI小規模導入轉為正式運作,F5亞太地區、中國和日本首席技術長Mohan Veloo認為,企業須釐清責任歸屬、檢視模型治理及關注執行時期的能見度,因為資安考量也隨之改變,需檢視API與資料控制,並應確保企業專注於一次建好可共享的AI能力,所有企業都需要一個共通的控制層,用以處理模型路由、AI護欄、資料管控、效能評估、遠端監測,以及成本管理。</p> <p><strong><a href="https://www.ithome.com.tw/news/179162">Anthropic推出Claude Opus 5.5,AI越界行為減少85%</a></strong></p> <p>Anthropic推出新一代旗艦模型Claude Opus 5.5,在安全性測試中,試圖規避限制邊界的行為相較於Opus 5及Claude Mythos 5.1減少約85%。除此之外,Opus 5.5也改善沙箱逃逸、偏誤推理等行為,典型工作負載成本較Opus 5降低40%,輸出速度提高超過30%。</p> <p><strong><a href="https://www.ithome.com.tw/news/179012">OpenAI建立AI模型失準揭露機制,公布6起最新案例</a></strong></p> <p>面對過去半年發生的6起越界案例,OpenAI不再只是事後在技術報告中零星交代,而是正式建立專門的「模型失準(Misalignment)揭露機制」,並公開這些AI Agent的脫序行為——從擅自搜尋外洩金鑰、跨代理人密謀協作,到掩飾造假與違規外傳檔案。OpenAI表示,已陸續修補環境與工具邊界,並將失準監控擴大至所有訓練樣本,及早防堵模型越權與規避限制等異常行為。</p> <p><strong><a href="https://www.ithome.com.tw/news/179042">Hugging Face事件爆發前有跡象!SentinelOne揭露OpenAI代理人的未授權活動細節</a></strong></p> <p><img alt="" src="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/0918-openai-sentinelone-960.jpg?itok=vvNi7M9-" style="width: 400px; float: right;" /></p> <p>Hugging Face遭攻擊事件揭露後,OpenAI調查結果顯示其兩個代理人利用這個線上平臺曝露的帳號憑證寫入檔案和部署代理伺服器(proxy) Spaces,SentinelOne本週公布報告指出,早在5月13日至5月26日,OpenAI的代理人已利用外洩憑證劫持Hugging Face的0Time與Nyx9帳號。</p> <p><strong><a href="https://www.ithome.com.tw/news/179125">攻擊手法BragJack透過惡意延伸套件挾持AI瀏覽器</a></strong></p> <p>資安公司Forever Security揭露新型態駭入系統的手法BragJack,攻擊者只需在目標瀏覽器安裝惡意延伸套件,就有機會挾持Chrome、Edge、Perplexity Comet、Opera Neon等瀏覽器,部分情況甚至不需要使用者點擊,相關漏洞目前已登錄為CVE-2026-0628與CVE-2026-55945。</p> <p><strong><a href="https://www.ithome.com.tw/news/179082">OpenAI Codex程式開發代理工具曝雙漏洞,唯讀模式也可越界執行命令</a></strong></p> <p>OpenAI Codex被揭露存在兩項沙箱逃逸漏洞。AI代理平臺業者Accomplish的資安研究人員指出,8月通報後OpenAI已完成修補,如今正式揭露漏洞細節。其中「Heapjack」漏洞能讓攻擊者在最嚴格的唯讀模式下竊取信任權杖,無須經使用者核准即可驅動主機端程式;另一項「Overpatch」漏洞則因權限判斷瑕疵,可突破工作區限制越界寫入惡意指令,兩者皆能讓攻擊者在沙箱外執行任意程式。</p> <p>■<strong><a href="https://www.ithome.com.tw/news/178903">Kiteworks併購Bonfy.AI,補強AI代理資料安全控管</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179057">AIUC募資4,000萬美元,安全稽核將從AI代理擴及頂尖AI模型</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179062">Comp AI募資3,400萬美元,從法規遵循自動化延伸至資安與AI代理安全</a></strong></p> <p> </p> <h1><strong style="color: rgb(255, 140, 0);">端點安全</strong></h1> <p><strong><a href="https://www.ithome.com.tw/news/179074">CISA將3個Linux核心漏洞列入KEV清單</a><span style="color: rgb(255, 0, 0);">【CVE-2025-39682、CVE-2026-53266、CVE-2025-39964】</span></strong></p> <p>美國網路安全與基礎設施安全局(CISA)9月18日接連發布兩份公告,將3個Linux核心漏洞列入已知遭利用漏洞清單(KEV),表示已有證據顯示這些漏洞遭到實際利用,要求聯邦機構在9月21日前完成修補。這3個漏洞分別是CVSS評分9.8分的CVE-2025-39682,CVSS評分8.8分的CVE-2026-53266,以及CVSS評分7.8分的CVE-2025-39964。</p> <p><strong><a href="https://www.ithome.com.tw/news/179011">Google修補已遭利用的Pixel漏洞</a><span style="color: rgb(255, 0, 0);">【CVE-2026-58704】</span></strong></p> <p>9月15日Google為旗下Pixel手機系統發布資安更新,套用最新的Android作業系統修補之餘,也修補110個屬於Pixel的資安漏洞,其中有63個為重大等級,46個為高風險等級,值得留意的是,該公司特別提及其中一個漏洞CVE-2026-58704,疑似被用於針對性攻擊,後續<a href="http://www.ithome.com.tw/news/179014">美國CISA也已將該漏洞列入KEV名單</a>。</p> <p><strong><a href="https://www.ithome.com.tw/news/179084">研究人員揭露4個Linux核心本機權限提升漏洞並公開PoC</a><span style="color: rgb(255, 0, 0);">【DirtyAH6、TUNderflow、PPPoEject、DiagSpill】</span></strong></p> <p>資安研究人員Asim Manizada揭露Linux核心的4個本機權限提升漏洞DirtyAH6、TUNderflow、PPPoEject及DiagSpill,均可讓低權限使用者取得root權限,CVSS評分皆為7.8。研究人員已於7月通報Linux核心團隊,修補程式陸續納入各主要Kernel分支,並於9月18日公開研究及PoC。</p> <p><strong><a href="https://www.ithome.com.tw/news/179123">Rambus推出支援Caliptra規範的CryptoManager信任根</a></strong></p> <p><img alt="" src="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/cryptomanager.png?itok=1UlMuGCm" style="width: 400px; float: right;" /></p> <p>Rambus推出支援Caliptra規範的CryptoManager信任根,為資料中心及AI SoC提供硬體安全機制,整合安全開機、裝置身分、金鑰管理、韌體驗證與遠端驗證等功能,並支援傳統及後量子加密演算法,可應用於CPU、GPU、AI加速器、DPU及網路設備等。</p> <p><strong><a href="https://www.ithome.com.tw/news/179025">DDRop攻擊手法利用DDR5寫入漏洞,突破Intel TDX與AMD SEV-SNP機密運算防護</a></strong></p> <p>研究人員揭露DDRop攻擊手法,利用DDR5記憶體介面的設計弱點,攔截並丟棄寫入命令,使機密運算環境讀取過時資料,進而突破Intel TDX與AMD SEV-SNP的記憶體防護。研究團隊已在實際平臺驗證攻擊,但須具備伺服器實體存取與特權軟體執行能力,目前主要緩解方式仍是限制實體存取與強化硬體管理。</p> <p><strong><a href="https://www.ithome.com.tw/news/179099">Google推出AndroidX Security State程式庫,企業可掌握裝置實際修補情況</a></strong></p> <p>Android裝置的多個系統元件可分別透過不同機制取得安全更新,因此企業若只查看裝置顯示的安全性修補程式等級(Security Patch Level,SPL),不一定能完整掌握各元件的修補情況。Google近期推出AndroidX旗下Security State及Security State Provider程式庫的穩定版本,讓應用程式能進一步掌握裝置的修補狀態。</p> <p><strong><a href="https://www.ithome.com.tw/news/179013">Windows Server 2022將於10月結束主流支援,安全更新仍持續至2031年</a></strong></p> <p>Windows Server 2022將於10月13日結束主流支援,進入延伸支援,屆時仍可免費取得安全性更新至2031年10月14日,但不再提供新功能及非資安更新,企業可開始規畫升級至Windows Server 2025。</p> <p><strong><a href="https://www.ithome.com.tw/news/179077">群暉修補DSM作業系統8個漏洞,含兩個可能導致服務阻斷攻擊的重大漏洞</a></strong></p> <p>國產儲存設備廠商群暉(Synology)於9月18日發布旗下NAS產品的DSM作業系統更新,修補8個漏洞,包括兩個可能導致服務阻斷、任意讀寫檔案的重大漏洞,影響DSM 7.2.1、7.2.2、7.3與7.4等版本,用戶應依使用版本升級至已完成修補的版本。</p> <p>■<strong><a href="https://www.ithome.com.tw/news/179050">Docker沙箱環境存在重大漏洞,攻擊者可趁機讀取及竄改macOS主機檔案</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179045">Parallels Desktop存在漏洞ParaShells,取得本機帳號的攻擊者能以root執行程式碼</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179155">Google發布Chrome 154,修補108個漏洞</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179041">Google發布Chrome 153更新,修補16個資安漏洞</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179051">任天堂修補Switch高風險弱點,鄰近的攻擊者可透過QR Code執行程式碼</a></strong></p> <p> </p> <h1><strong style="color: rgb(255, 140, 0);">資安維運</strong></h1> <p><strong><a href="https://www.ithome.com.tw/news/179046">CISA發布首份網路誘餌實務指南,協助關鍵基礎設施及早偵測已入侵攻擊者</a></strong></p> <p><a href="/sites/default/files/images/CISA發布首份網路誘餌實務指南.jpg"><img alt="" src="/sites/default/files/images/CISA%E7%99%BC%E5%B8%83%E9%A6%96%E4%BB%BD%E7%B6%B2%E8%B7%AF%E8%AA%98%E9%A4%8C%E5%AF%A6%E5%8B%99%E6%8C%87%E5%8D%97.jpg" style="width: 400px; float: right;" /></a>美國CISA發布「使用網路誘餌強化偵測與應變能力」的指南,說明在主動防禦策略中導入假帳號、假憑證、誘餌檔案及Honeytoken等欺敵策略,有助於關鍵基礎設施及早偵測潛伏在環境中的攻擊者。該指南涵蓋誘餌類型、規畫架構到成效評估的具體做法,並結合MITRE Engage與ATT&CK框架,引導組織對照攻擊者行為與戰術目標,有系統地部署誘敵機制。</p> <p><strong><a href="https://www.ithome.com.tw/news/179091">排除使郵件呈現看似正常的新型內容混淆手法,網擎郵件安全閘道新增隱形字元偵測功能</a></strong></p> <p>9月初微軟發布警示,呼籲各界注意ASCII走私(ASCII Smuggling),因這類手法如今擴展至網路釣魚郵件,兩週後,網擎資訊發布消息,呼應這樣的網路威脅趨勢,並宣布旗下的郵件安全防護系統MailGates支援ASCII走私偵測,透過近期發布的6.2.11.062版軟體,助企業自動辨識並處理信件中的隱形Unicode字元,排除隱形字元造成的內容混淆。</p> <p><strong><a href="https://www.ithome.com.tw/news/179176">思科開源CAIRN工具,透過AI使用痕跡追蹤新型惡意程式</a></strong></p> <p><img alt="" src="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/0923-cisco-cairn-960.jpg?itok=3liiZqVO" style="width: 400px; float: right;" /></p> <p>思科Talos宣布開源AI惡意程式研究工具CAIRN,其特色是採「中繼資料優先」架構,利用VirusTotal的檔案資訊、字串及沙箱行為紀錄,找出疑似AI整合型惡意程式,並透過樣本關聯追蹤惡意程式家族與攻擊活動。CAIRN目前另提供最多24種篩選條件,結合YARA規則、語意分群及關聯圖譜分析;但最終判定仍須經逆向工程驗證。</p> <p><strong><a href="https://www.ithome.com.tw/news/179019">Google提出雲端事故處理建議,即便服務狀態頁面顯示正常,企業仍需自行排查</a></strong></p> <p>企業上雲比例節節高升,雲端服務的運作狀態往往也會影響企業IT運作,近期Google Cloud提出雲端可靠性事故處理建議,提醒企業不能只依賴雲端業者提供的服務狀態資訊,平時就應建立監控與事故應變機制,以便在雲端服務發生異常時自行排查問題並採取應變措施。</p> <p><strong><a href="https://www.ithome.com.tw/news/179039">Cloudflare揭露4波惡意JavaScript攻擊,依環境條件啟動提高偵測難度</a></strong></p> <p>網路服務暨資安業者Cloudflare近期揭露4波惡意JavaScript攻擊活動,共涉及8個惡意酬載。Cloudflare後續透過VirusTotal及URLScan等安全掃描服務檢視這些攻擊活動,發現其中7個酬載未出現在VirusTotal,URLScan也未將8個酬載中的任何一個判定為惡意。這些惡意JavaScript會依不同攻擊活動設定不同的啟動條件,其中一波還會避開企業網路或VPN連線等特定網路環境,並移除New Relic、Hotjar及Microsoft Clarity等網站監控與分析工具的相關指令碼。由於惡意功能不會對所有訪客啟動,掃描時若未觸發攻擊條件,就可能無法發現實際的惡意行為。</p> <p><strong><a href="https://www.ithome.com.tw/news/179147">攻擊者利用假冒LastPass驗證器散布竊資程式Rapuncel,濫用微軟簽署驅動程式關閉防毒軟體</a></strong></p> <p>LastPass與Delphos Labs發現GitHub出現假冒LastPass Authenticator的惡意安裝程式,攻擊者利用SEO誘騙Windows使用者下載,再透過DLL側載及微軟簽署的易受攻擊驅動程式關閉防毒與EDR,並部署Rapuncel資訊竊取程式,竊取瀏覽器密碼、加密貨幣錢包及應用程式工作階段等資料。</p> <p><strong><a href="https://www.ithome.com.tw/news/178945">駭客濫用Google Docs發動ClickFix攻擊,同時鎖定Windows與macOS</a></strong></p> <p>攻擊者利用Google Docs引導使用者執行ClickFix操作,將Google文件變成惡意程式感染流程的一環。資安業者Huntress近日揭露一起針對資安研究人員的攻擊活動。攻擊者假冒加密貨幣媒體CoinDesk行銷主管,透過X接觸資安研究人員並傳送惡意Google Docs文件;文件會利用Google Apps Script建立側邊欄,先要求使用者輸入所謂的加密金鑰,再顯示解密失敗訊息,引導使用者執行命令或下載所謂的更新程式,進一步在Windows或macOS電腦植入惡意程式。</p> <p><strong><a href="https://www.ithome.com.tw/news/179150">Check Point、F5、Arista應用系統漏洞遭積極利用</a><span style="color: rgb(255, 0, 0);">【CVE-2026-85102、CVE-2026-93616、CVE-2026-93952、CVE-2026-94127】</span></strong></p> <p>美國網路安全與基礎設施安全局已遭利用的漏洞名單(KEV)新增4個漏洞,分別是:影響Check Point多個產品的CVE-2026-85102與CVE-2026-93616,以及影響Arista VeloCloud Orchestrator的CVE-2026-93952、以及影響F5 BIG-IP APM的CVE-2026-94127,須在9月25日前完成修補。</p> <p><a href="https://www.ithome.com.tw/news/179104"><strong>美國CISA警告兆勤交換器高風險漏洞遭積極利用</strong></a><span style="color: rgb(255, 0, 0);"><strong>【CVE-2026-7273】</strong></span></p> <p>美國網路安全與基礎設施安全局(CISA)9月21日更新已遭利用的漏洞名單(KEV),列入兆勤(Zyxel)GS1900交換器高風險漏洞CVE-2026-7273,CVSS嚴重程度評分為8.8,兆勤已於今年6月中旬發布新版韌體修補,聯邦機構需在9月24日前完成修補。</p> <p><strong><a href="https://www.ithome.com.tw/news/179034">資安業者揭露北韓駭客組織Lazarus區分六大群組展開攻擊活動</a></strong></p> <p>資安業者Sekoia揭露,過去統稱為Lazarus的北韓駭客活動,可依攻擊手法與任務拆分為6個子群,分別側重網路間諜、金融犯罪、加密貨幣竊盜及假IT人員滲透等活動,目標涵蓋政府、國防、金融、科技與加密貨幣產業。研究顯示北韓已形成分工的網路攻擊能力。</p> <p><strong><a href="https://www.ithome.com.tw/news/179132">印度IT供應商遭後門程式FlatRoof、RoofDeck入侵,疑為北韓駭客Jade Sleet所為</a></strong></p> <p>北韓駭客組織Jade Sleet對DevOps工程師發動攻擊,根據資安公司SentinelOne對印度IT服務廠商遭駭事故的調查,駭客透過假求職面試與武器化Terraform專案誘導開發人員執行惡意程式,然後在其MacBook植入macOS後門程式FlatRoof、RoofDeck,竊取雲端憑證、原始碼及瀏覽器資料,藉此入侵該廠商環境。</p> <p>■<strong><a href="https://www.ithome.com.tw/news/179080">北韓駭客組織WaterPlum利用假冒求職感染全球至少3萬臺裝置,竊取千萬美元加密貨幣</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179174">納米比亞國防單位遭入侵,Nam-CSIRT證實與RansomHouse有關</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179073">ShinyHunters駭入勒索軟體Clop網站</a></strong></p> <p> </p> <h1><strong style="color: rgb(255, 140, 0);">應用程式安全</strong></h1> <p><strong><a href="https://www.ithome.com.tw/news/179107">中國駭客Red Heron利用Gitea重大漏洞攻擊臺灣,工業自動化業者遭竊數百個程式碼儲存庫</a></strong></p> <p>日前資安公司Acronis揭露Gitea重大漏洞CVE-2026-60004的利用活動,並確認臺灣、加拿大、阿根廷、美國及斯里蘭卡均有組織遭到中國駭客Red Heron入侵,值得關注的是,臺灣不僅是這波攻擊鎖定的重點之一,其中一家工業自動化業者更有數百個程式碼儲存庫遭到竊取,是研究人員發現遭竊資料量最大的受害案例;另一家臺灣工業自動化業者則遭攻擊者自Gitea環境進一步橫向移動至Proxmox虛擬化環境,被研究人員形容為整起行動中滲透最深入的橫向移動案例。</p> <p><a href="https://www.ithome.com.tw/news/179201"><strong>WordPress路徑遍歷漏洞揭露當天即出現嘗試利用活動</strong></a><span style="color: rgb(255, 0, 0);"><strong>【CVE-2026-87902】</strong></span></p> <p>9月22日<a href="https://www.ithome.com.tw/news/179196">WordPress發布的7.1.2版甫修補重大層級的路徑遍歷漏洞</a>,資安公司Patchstack當天就已發現嘗試利用這個漏洞的活動,當時的攻擊流量主要是用於偵察,攻擊者主要目的是確認網站是否存在漏洞;截至9月23日,攻擊流量已較第一波增加逾10倍,並進一步出現寫入PHP檔案及執行命令的攻擊行為。</p> <p><strong><a href="https://www.ithome.com.tw/news/179144">工作流程編排平臺Orkes Conductor重大漏洞遭積極利用,一天之內出現近8,000次活動</a><span style="color: rgb(255, 0, 0);">【CVE-2026-58138】</span></strong></p> <p>工作流程編排平臺Orkes Conductor正持續遭遇大規模攻擊,資安廠商Fortinet對此於9月上半月兩度提出警告,例如,9月9日該公司曾表示,其防火牆的防入侵偵測系統(IPS)一週內已封鎖6,696次嘗試利用活動,當天多達1,290次,9月15日再度發布新的警訊,到了9月21日,Fortinet的IPS系統在24小時內已封鎖約7,900次攻擊。</p> <p><strong><a href="https://www.ithome.com.tw/news/179087">新HTTP QUERY方法逐步進入既有Web生態系,SANS ISC提醒安全控制需重新檢視</a></strong></p> <p><a href="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/zhu_tu_bietfyu_2026nian_6yue_fa_bu_rfc_10008zheng_shi_ding_yi_xin_de_http_queryfang_fa_.jpg?itok=qUGiuHUa"><img alt="" src="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/zhu_tu_bietfyu_2026nian_6yue_fa_bu_rfc_10008zheng_shi_ding_yi_xin_de_http_queryfang_fa_.jpg?itok=qUGiuHUa" style="width: 400px; float: right;" /></a></p> <p>HTTP新方法QUERY今年6月正式納入標準,補足過去GET與POST在複雜查詢情境下的使用落差。不過,SANS網路風暴中心(ISC)提醒,隨著部分Web元件開始支援QUERY,WAF、API Gateway、CSRF防護及快取等既有安全控制,也需要確認是否跟上這項新標準,並能正確處理QUERY,避免既有檢查規則未完整套用,形成新的防護落差。</p> <p><strong><a href="https://www.ithome.com.tw/news/179114">WordPress漏洞Click2Shell可被用於強制安裝佈景主題,若不處理恐被串連導致程式碼執行</a></strong></p> <p>尚未登記CVE編號的資安漏洞Click2Shell是WordPress佈景主題預覽注入弱點,可被串連用於遠端程式碼執行(RCE)攻擊。資安公司Pwn.ai通報該弱點後,WordPress開發團隊於9月17日發布7.1.1版修補,並支付300美元的抓漏獎勵。</p> <p><strong><a href="https://www.ithome.com.tw/news/179167">WordPress存在資安漏洞Comment2Shell,攻擊者可經由匿名留言發動遠端執行程式碼攻擊</a></strong></p> <p>9月17日內容管理平臺WordPress發布7.1.1版,共修補11個資安弱點,其中一個是資安公司Pwn.ai揭露的重大漏洞Click2Shell,另一個引發關注的漏洞,是由資安研究員Rafie Muhammad通報的Comment2Shell(CVE-2026-93485),駭客可藉此透過匿名的特製留言,發動遠端程式碼執行(RCE)攻擊。</p> <p><strong><a href="https://www.ithome.com.tw/news/179086">npm惡意套件避開GitHub安裝指令碼防護,改於執行時期發動攻擊</a></strong></p> <p>Checkmarx揭露10個惡意npm套件,累計獲數百萬次下載,其中indexed-btree偽裝成熱門函式庫,將惡意程式碼藏入套件功能,未使用傳統install-script,因此避開npm v12的安裝指令碼防護,改在應用程式執行特定功能時發動攻擊。</p> <p><strong><a href="https://www.ithome.com.tw/news/179141">Rust熱門套件維護者遭鎖定,假工作邀約搭配視訊通話成駭客入侵管道</a></strong></p> <p>Rust安全應變工作小組與crates.io團隊示警,指出Rust專案成員與熱門套件擁有者近期接連遭到駭客鎖定,成為社交工程攻擊的目標,攻擊者先以工作、專案或合約合作名義接觸,再安排視訊通話,誘使受害者安裝惡意軟體或執行指令,目前尚無法確定6月、8月與9月事件是否屬於同一波攻擊。</p> <p>■<strong><a href="https://www.ithome.com.tw/news/179163">IBM MQ修補兩個重大漏洞,包含可能導致遠端執行任意程式碼的CVSS滿分漏洞</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179153">60萬個網站採用的WordPress行事曆外掛曝兩項重大RCE漏洞</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179030">Oracle發布Java 27,強化TLS 1.3後量子密碼學支援</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179175">Node.js 26.10增強函式呼叫控制,補上PKCS#12憑證解析</a></strong></p> <p> </p> <h1><strong style="color: rgb(255, 140, 0);">IoT/OT安全</strong></h1> <p><strong><a href="https://www.ithome.com.tw/news/179109">科羅拉多州供水企業遭駭,攻擊者直接干擾OT系統</a></strong></p> <p>美國科羅拉多州兩家私人供水企業8月底遭外國攻擊者入侵,攻擊者修改設備設定、停用遠端存取與警報,並改變抽水週期,所幸未造成供水服務或公共安全問題。這起事件也延續7月以來美國供水及污水處理業者遭攻擊的趨勢,凸顯供水系統OT設備成為駭客攻擊目標。</p> <p><strong><a href="https://www.ithome.com.tw/news/179156">CISA針對西門子SIPLUS與SIMATIC產品漏洞發出ICS公告</a></strong></p> <p>CISA發布ICS安全公告,警告西門子SIPLUS與SIMATIC系列部分產品有資安風險,原因是這些設備可能受到Linux核心Copy Fail漏洞CVE-2026-31431的影響,該漏洞CVSS評分7.8,可能讓本機低權限攻擊者取得root權限,西門子已提供修補版本,建議用戶儘速更新。</p> <p><strong><a href="https://www.ithome.com.tw/news/179122">工控資安公司Dragos買下NetRise與runZero,打造xOT資安平臺</a></strong></p> <p>OT與工業控制系統資安廠商Dragos近期完成對runZero與NetRise的併購,建立延伸營運技術(xOT)資安能力。runZero主要提供曝險管理能力,NetRise可協助找出裝置潛藏的漏洞,讓企業掌握執行於OT裝置的軟體。Dragos將結合兩家公司與6月買下的Phosphorus,建立涵蓋資產盤點、風險識別、軟體分析與修復的xOT資安平臺。</p> <p> </p> <h1><strong style="color: rgb(255, 140, 0);">資料安全</strong></h1> <p><strong><a href="https://www.ithome.com.tw/news/179018">因中東戰事受創的AWS巴林與阿聯資料中心,部分資料確認無法復原</a></strong></p> <p><a href="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/aws_uae.png?itok=BhAVSDbt"><img alt="" src="https://www.ithome.com.tw/sites/default/files/styles/picture_size_large/public/field/image/aws_uae.png?itok=BhAVSDbt" style="width: 400px; float: right;" /></a></p> <p>AWS證實,中東戰事造成巴林服務區域的多個可用區受損,部分資料與資源已無法復原;阿拉伯聯合大公國一個可用區也確定無法恢復,但另兩個可用區仍在搶修。事件凸顯即使AWS也有可用性極限,多可用區(Multi-AZ)架構仍無法完全抵禦大範圍災害。</p> <p><strong><a href="https://www.ithome.com.tw/news/178970">CenterPoint Energy證實客戶資料外洩,攻擊者宣稱取得749萬筆紀錄</a></strong></p> <p>在美國4州提供能源服務、客戶數約700萬的公用事業業者CenterPoint Energy證實發生資安事件,未經授權的第三方經由其一套對外系統擷取部分客戶的個人資訊。CenterPoint Energy已找來第三方資安專家調查,並在9月14日向美國證券交易委員會(SEC)提交文件,但目前仍未公布受影響客戶範圍、遭擷取的資料種類及具體攻擊手法,僅表示電力及天然氣服務未受影響。</p> <p><strong><a href="https://www.ithome.com.tw/news/179110">資安公司CrowdSec坦承原始碼遭竊,疑與TanStack供應鏈攻擊有關</a></strong></p> <p>資安廠商CrowdSec坦承其使用的GitHub儲存庫5月發生原始碼外洩,涵蓋約300個GitHub儲存庫,當中有超過130個是公開儲存庫,其餘的私有儲存庫內含SaaS主控臺原始碼、部分AWS Cloud執行環境,以及連接器與自動化工具,原因可能與TanStack供應鏈攻擊事故有關。該公司強調,這起事故僅影響內部,無客戶資料、帳密、使用者名稱等個資外流。</p> <p><strong><a href="https://www.ithome.com.tw/news/179103">萬達寵物客戶傳出個資外洩</a></strong></p> <p>9月19日上櫃寵物零售公司萬達寵物(6968)發布資安重大訊息,該公司接獲客戶反映,疑似有第三人取得消費資料並透過電子郵件聯繫,初步研判可能涉及個資外洩,對此該公司已針對相關系統進行資料保存,並著手調查。值得留意的是,萬達寵物曾於7月底發布資安重訊,透露合作廠商資訊系統遭入侵,導致疑似發生部分資料外洩的情形,兩起事故是否有所關連,有待該公司進一步說明。</p> <p><strong><a href="https://www.ithome.com.tw/news/179116">互動教學平臺Mathspace遭駭,逾107萬人個資外洩</a></strong></p> <p>數學教學平臺Mathspace遭駭,逾107萬名澳洲與紐西蘭學生、家長及教職員個資外洩。攻擊者利用未修補的Metabase漏洞入侵內部報表系統,取得姓名、電子郵件及帳號資訊。Mathspace已將受駭系統下線並撤銷相關憑證,但目前尚未發現外洩資料遭公開或濫用。</p> <p><strong><a href="https://www.ithome.com.tw/news/179164">ShinyHunters傳駭入FBI,宣稱竊取探員個資及應徵者資料</a></strong></p> <p>駭客組織ShinyHunters在暗網網站上宣稱駭入美國聯邦調查局(FBI)網站,ShinyHunters聲稱其動機是不滿FBI於5月警告,當局表示ShinyHunters攻擊線上學習管理系統,擾亂教育機構和學生服務、竊取隱私資訊,用以製作精準釣魚內容。ShinyHunters為此要求FBI撤下「不實指控」,並聲稱手上有數TB與FBI探員相關的資訊。後續,<a href="http://www.ithome.com.tw/news/179192">FBI證實已知悉FBIjobs.gov遭未授權活動的相關聲言並展開調查</a>。</p> <p>■<strong><a href="https://www.ithome.com.tw/news/179159">MongoDB修補14個漏洞,包含可能導致刪除資料與破壞記憶體的重大漏洞</a></strong></p> <p>■<strong><a href="https://www.ithome.com.tw/news/179168">兩年前失竊的320萬筆俄國漢堡王客戶資料流入網路</a></strong></p> <p> </p> <p> </p> </div></div></div>
【資安日報】9月24日,OpenAI代理人也駭進澳洲政府網站
<div class="field field-name-field-news-column-category field-type-taxonomy-term-reference field-label-hidden"><div class="field-items"><div class="field-item even"><a href="/tags/%E6%96%B0%E8%81%9E">新聞</a></div></div></div><div class="field field-name-body field-type-text-with-summary field-label-hidden"><div class="field-items"><div class="field-item even"><h3><strong>本日新聞焦點</strong></h3> <p>● <a href="https://www.ithome.com.tw/node/179213#AU">OpenAI代理人也駭進澳洲政府網站</a><br /> ● <a href="https://www.ithome.com.tw/node/179213#FBI">路透社揭露ShinyHunters竊得FBI資料,包含負責中俄情報人員個資</a><br /> ● <a href="https://www.ithome.com.tw/node/179213#Brevo">行銷平臺Brevo Cloudflare API金鑰遭竊,客戶網站被注入惡意程式</a><br /> ● <a href="https://www.ithome.com.tw/node/179213#CP">Check Point警告兩個重大漏洞遭積極利用</a><br /> ● <a href="https://www.ithome.com.tw/node/179213#WP">WordPress發布7.1.2版,修補重大層級的路徑遍歷漏洞</a> <a id="AU" name="AU"></a></p> <h3> </h3> <h3><b>資安新聞總覽</b></h3> <p><a href="https://www.ithome.com.tw/news/179208"><span style="font-size: 22px;"><strong>OpenAI代理人也駭進澳洲政府網站</strong></span></a></p> <p>澳洲總理Anthony Albanese於9月24日在紐約出席聯合國大會期間召開記者會,揭露OpenAI旗下AI代理人於6月18日未經授權進入澳洲政府醫療服務網站Medicare,繞過網站安全限制,存取公開及非公開資料,甚至在內部伺服器寫入檔案。Albanese已親自致電OpenAI執行長Sam Altman表達嚴重關切,並宣布成立專案小組調查事件。據Albanese說明,OpenAI研究團隊於6月18日利用內部模型,上網研究公開的藥品支出資訊。AI代理人在查詢Medicare Statistics Reporting Service時反覆遭到阻擋,卻自行尋找其他取得資訊的方法,最終繞過網站限制。OpenAI直到9月10日才通知澳洲政府,距事件發生已近3個月,而且只是將電子郵件寄至Services Australia的公開信箱。Services Australia於9月15日將事件通報澳洲網路安全中心,Albanese及其辦公室則直到該週的週末才獲悉。Albanese批評OpenAI通報太晚,通報方式也令人無法接受。Altman在雙方通話時承認,公司相關程序未達應有標準。<a href="https://www.ithome.com.tw/news/179208">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179192"><span style="font-size: 22px;"><strong>駭客聲稱竊得大量FBI員工個資,FBI回應正在調查</strong></span></a></p> <p>9月22日駭客組織ShinyHunters在暗網網站上宣稱入侵美國FBI網站,竊得包含幾乎所有探員及應徵者個資的數TB資料。FBI於數小時後向路透社、CNN、CBC等媒體發表聲明,表示已知悉關於FBIjobs.gov網站涉及未授權活動的聲稱,目前正在進行調查。路透社在報導中指出,FBI的招聘網站(FBIjobs.gov)與特別探員申請人入口網站(Special Agent Applicant Portal),在9月22日確實曾出現暫時無法存取的訊息。路透社取得駭客提供的竊得資料樣本後進行查證,發現至少10筆資料似乎與真實人物吻合,但無法確認這些個資的來源如ShinyHunters所稱,是從FBI內部系統竊得。<a href="https://www.ithome.com.tw/news/179192">詳全文</a> <a id="FBI" name="FBI"></a></p> <p><a href="https://www.ithome.com.tw/news/179206"><span style="font-size: 22px;"><strong>外界關注ShinyHunters竊得FBI資料,路透社最新揭露其中包含負責中俄情報業務的機密人員個資</strong></span></a></p> <p>駭客組織ShinyHunters入侵FBI竊取個資事件持續發酵,路透社9月23日報導指出,ShinyHunters聲稱竊得的FBI資料中,包含部分敏感情報任務的人員資訊。路透社檢視一份含有約5,000筆資料的外洩樣本試算表後發現,其中不僅有FBI員工的姓名、住址、電話、出生日期、社會安全號碼及緊急聯絡人等個資,也包含人員所屬辦公室及工作單位,並涉及敏感的情報業務部門,例如針對中國、俄羅斯、伊朗、真主黨、販毒集團的情報單位,以及網路、電信監控與人力情報收集單位的人員個資。ShinyHunters稱前述樣本資料,僅是其宣稱竊得2至3TB資料的一小部分。<a href="https://www.ithome.com.tw/news/179206">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179169"><span style="font-size: 22px;"><strong>義大利政府信箱遭盜用,駭客成功冒充地方政府機關向Revolut索取客戶資料</strong></span></a></p> <p>英國金融科技業者Revolut近日發生一起客戶資料外洩事件,攻擊者並非直接入侵Revolut系統,而是先盜用義大利政府的認證電子郵件(PEC)帳號,再冒充政府機關向Revolut提出客戶資料調閱要求。義大利政府目前已確認,雷焦卡拉布里亞省長公署(Prefettura di Reggio Calabria)的PEC電子郵件信箱遭到入侵,Revolut也確認共有680名Revolut客戶資料被提供給未經授權者。這起事件最早由TechCrunch於9月12日揭露,Revolut證實發生資料外洩事件,原因是未經授權的第三方利用合法政府機關網域的電子郵件信箱,向Revolut提出偽造的客戶資料調閱要求,導致其在誤認為合法政府要求的情況下,不慎提供部分客戶資料。該公司在發現異常後,已通報相關政府機構,並表示Revolut自身系統和客戶資金均不受影響。<a href="https://www.ithome.com.tw/news/179169">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179174"><span style="font-size: 22px;"><strong>納米比亞國防單位遭入侵,Nam-CSIRT證實與RansomHouse有關</strong></span></a></p> <p>位於非洲西南部的納米比亞(Namibia)傳出國防部門遭駭,由於受害對象涉及國家國防體系,事件也引發外界關注。當地媒體The Namibian於9月18日報導,勒索軟體組織RansomHouse已在暗網將納米比亞國防暨退伍軍人事務部列為受害者,並揚言公開從該部取得的資料。隔日該媒體進一步指出,納米比亞國家資安事件應變小組(Nam-CSIRT)已證實,該單位電腦網路出現未授權活動,經分析受影響的系統後,研判攻擊與RansomHouse有關,正與國防暨退伍軍人事務部合作調查事件、提供技術支援並復原受影響系統,同時檢討此次事件並強化該部的資安防護。<a href="https://www.ithome.com.tw/news/179174">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179205"><span style="font-size: 22px;"><strong>駭客用3套AI工具大規模攻擊電商,竊取超過60萬筆信用卡資料</strong></span></a></p> <p><a href="/sites/default/files/images/Crian.png" target="_blank"><img alt="" src="/sites/default/files/images/Crian.png" style="width: 300px; float: right;" /></a>資安業者Gambit Security揭露一波利用AI代理發動的大規模網路攻擊,攻擊者使用3套開源AI工具鎖定線上零售商,攻擊活動從7月延續至今,Gambit Security發布報告時表示活動仍在進行。光是9月10日至15日就啟動105個攻擊專案,至少27家公司遭入侵,攻擊者還從兩家受害企業竊取超過60萬筆尚未到期的信用卡資料,並在多個電商網站植入信用卡資料竊取程式。攻擊使用Strix、Cairn與Hermes分工,Strix負責尋找漏洞,Cairn接收目標網域,以及取得伺服器控制權、管理員權限等任務,再測試可行的攻擊方法,Hermes則負責安排攻擊工作與後續操作。人類操作者多半只輸入簡短簡體中文指令,漏洞探測、入侵、提升權限與存取資料等工作交由AI工具執行。<a href="https://www.ithome.com.tw/news/179205">詳全文</a> <a id="Brevo" name="Brevo"></a></p> <p><a href="https://www.ithome.com.tw/news/179189"><span style="font-size: 22px;"><strong>行銷平臺Brevo高權限Cloudflare API金鑰遭竊,客戶網站被注入ClickFix惡意程式</strong></span></a></p> <p><a href="/sites/default/files/images/brevo_supply_chain_attack.png" target="_blank"><img alt="" src="/sites/default/files/images/brevo_supply_chain_attack.png" style="width: 300px; float: right; height: 150px;" /></a> 電子郵件行銷平臺Brevo發生供應鏈攻擊,攻擊者取得可控制Brevo Cloudflare帳號的API金鑰,在Cloudflare傳送網頁內容給訪客的過程中插入惡意JavaScript程式碼。使用Brevo表單、聊天元件等服務的客戶網站也受到影響,訪客可能看到ClickFix假驗證頁面,已登入WordPress管理員帳號的訪客還可能遭安裝攻擊者提供的外掛。Brevo記錄的整體影響時間約5個半小時。Brevo調查發現,遭竊的API金鑰為長效期,而且具有Cloudflare帳號的完整權限,金鑰還直接寫在應用程式原始碼。攻擊者取得金鑰後,可以新增網路設定及修改網站回傳內容。受影響範圍包括Brevo網站、Brevo提供的網頁表單,以及客戶可嵌入網站的聊天元件和SDK載入程式。<a href="https://www.ithome.com.tw/news/179189">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179166"><span style="font-size: 22px;"><strong>TeamPCP供應鏈攻擊內幕曝光,Google研究人員曾臥底核心群組</strong></span></a></p> <p>Google旗下資安業者Mandiant研究人員曾以臥底身分進入駭客組織TeamPCP的核心群組,掌握該組織的攻擊動向,Google據此通知相關服務供應商及受害組織,並聯絡服務供應商撤銷遭竊憑證,降低攻擊者繼續利用這些憑證的風險。這名研究人員以臥底身分與一名駭客建立聯繫,經過數月取得對方信任。該駭客後來獲邀加入TeamPCP,研究人員也因此在今年3月進入TeamPCP的核心聊天群組CanisterWorm。臥底期間,Google還發現TeamPCP核心成員利用AI協助開發零時差漏洞利用程式,鎖定一款廣泛使用的開源Web系統管理工具。Google先前以UNC6780追蹤TeamPCP。Google威脅情報小組(GTIG)的分析顯示,該組織自今年3月起接連發動大規模開源軟體供應鏈攻擊,鎖定PyPI、NPM及Docker Hub等生態系,也透過提示詞注入誘導AI程式開發助手執行惡意命令或指令碼。<a href="https://www.ithome.com.tw/news/179166">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179194"><span style="font-size: 22px;"><strong>健身服務公司柏文對外服務系統遭到自動化攻擊</strong></span></a></p> <p>9月23日上市健身服務公司柏文(8462)於股市公開資訊觀測站發布重大訊息,系統委外廠商通知該公司的對外服務系統遭自動化攻擊,駭客試圖對客戶資料表進行分頁擷取,其中部分涉及柏文員工與會員個資。該公司獲報後已啟動處理流程,並通報相關主管機關,根據初步評估,對公司營運無重大影響。<a href="https://www.ithome.com.tw/news/179194">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179168"><span style="font-size: 22px;"><strong>兩年前失竊的320萬筆俄國漢堡王客戶資料流入網路</strong></span></a></p> <p>涉及約320萬筆不重複電子郵件地址的俄國漢堡王(Burger King Russia)客戶資料近日可能流入網上。Have I Been Pwned本週將這家速食業者的數百萬筆俄國顧客資料加入外洩資料庫。外洩的個人資訊包括名字、出生日期、電子郵件信箱、性別、地理區域及電話號碼等。這批資料出自2024年8月Mindbox行銷自動化平臺的攻擊事件,該起攻擊導致其企業客戶大量敏感資料外洩,其中最著名的受害者為俄羅斯漢堡王(Burger King Russia)。同年10月俄國漢堡王證實客戶資料可能受到影響,但該公司表示外洩的資料不包括財務資料,因為Mindbox並不存取支付資訊及護照號碼。<a href="https://www.ithome.com.tw/news/179168">詳全文</a> <a id="CP" name="CP"></a></p> <p><a href="https://www.ithome.com.tw/news/179183"><span style="font-size: 22px;"><strong>Check Point警告兩個重大漏洞遭積極利用</strong></span></a></p> <p>美國網路安全與基礎設施安全局(CISA)於9月22日表示,已掌握4個重大漏洞遭積極利用的情況,其中有兩個漏洞CVE-2026-85102、CVE-2026-93616存在於Check Point系統,因此受到關注。同一天Check Point發布警訊,表示兩個漏洞被用於不同的攻擊活動,呼籲客戶根據指引採取行動。其中零時差漏洞CVE-2026-93616的利用活動發生時間較早,Check Point觀察到在7月23日出現少數的精準攻擊事件;另一個漏洞CVE-2026-85102遭到利用的情況,是發生在該公司發布修補程式之後,Check Point從9月12日開始,看到針對Spark用戶的漏洞利用嘗試。<a href="https://www.ithome.com.tw/news/179183">詳全文</a> <a id="WP" name="WP"></a></p> <p><a href="https://www.ithome.com.tw/news/179196"><span style="font-size: 22px;"><strong>WordPress發布7.1.2版,修補重大層級的路徑遍歷漏洞</strong></span></a></p> <p>9月22日WordPress開發團隊發布安全性更新7.1.2版,修補一個嚴重程度達到重大等級的路徑遍歷弱點,在特定條件下,未經身分驗證的攻擊者可讓網頁範本解析位於本機的PHP檔案,該檔案存放於已啟用的佈景主題資料夾外部,而且能夠被讀取,攻擊者就能透過伺服器環境與啟用的佈景主題,遠端執行任意程式碼(RCE),該弱點由資安研究員Robert Ressl通報,並登記為CVE-2026-87902列管,CVSS v4.0嚴重程度評為9.2分,開發團隊呼籲網站管理員應立即套用更新。<a href="https://www.ithome.com.tw/news/179196">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179201"><span style="font-size: 22px;"><strong>WordPress路徑遍歷漏洞揭露當天即出現嘗試利用活動</strong></span></a></p> <p>9月22日WordPress開發團隊發布7.1.2版,修補重大等級的路徑遍歷漏洞CVE-2026-87902,通報漏洞的資安研究員Robert Ressl也公布細節與概念驗證程式碼(PoC)。然而,就在該漏洞揭露及修補程式發布後的幾個小時內,就出現嘗試利用的情況。資安公司Patchstack警告,他們在世界協調時間(UTC)9月22日11時49分首度發現嘗試利用的活動,當時的攻擊流量主要是用於偵察,主要目的是確認網站是否存在漏洞;截至9月23日,攻擊流量已較第一波增加逾10倍,並進一步出現寫入PHP檔案及執行命令的攻擊行為。<a href="https://www.ithome.com.tw/news/179201">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179167"><span style="font-size: 22px;"><strong>WordPress存在資安漏洞Comment2Shell,攻擊者可經由匿名留言發動遠端執行程式碼攻擊</strong></span></a></p> <p>9月17日內容管理平臺WordPress發布7.1.1版,一共修補11個資安弱點,其中一個是資安公司Pwn.ai揭露尚未取得CVE編號的重大漏洞Click2Shell,當中還有另一個引發關注的漏洞是由資安研究員Rafie Muhammad通報。Muhammad指出,他在9月上旬向WordPress通報資安漏洞Comment2Shell(CVE-2026-93485),此為零點擊弱點,攻擊者可透過匿名的特製留言,在未通過身分驗證的狀態下,在特定的區塊或佈景主題的呈現過程,使用即時的JavaScript事件處理程式,把良性的HTML轉換成惡意的HTML內容,進而將跨網站指令碼(XSS)轉變成遠端程式碼執行(RCE)攻擊,CVSS嚴重程度評為7.1分。<a href="https://www.ithome.com.tw/news/179167">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179202"><span style="font-size: 22px;"><strong>D-Link警告路由器DIR-822A存在近乎滿分的零時差漏洞</strong></span></a></p> <p>9月18日臺灣網通設備廠商D-Link發布資安公告,揭露兩個嚴重程度接近滿分的零時差漏洞。該公司先獲報路由器DIR-822A重大漏洞CVE-2026-86296,此為記憶體堆積緩衝區溢位類型的弱點,存在於udhcpcd元件,攻擊者不僅能遠端利用,且無須通過身分驗證,利用過程完全不需使用者互動,CVSS v3.1與v4.0嚴重程度評分皆達到滿分10分,而且網路上已有公開的概念驗證程式碼(PoC)。該公司正著手調查,在完成調查前,用戶應避免在非必要的情況下,將路由器直接暴露在網際網路,並使用防火牆或網路存取控制系統,僅允許受信任的系統與使用者能夠存取管理介面。<a href="https://www.ithome.com.tw/news/179202">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179200"><span style="font-size: 22px;"><strong>pgAdmin 4修補重大身分驗證繞過漏洞,若未更新可能導致攻擊者冒充管理員</strong></span></a></p> <p>開源PostgreSQL資料庫管理工具pgAdmin 4於9月17日發布9.18版,修補4個漏洞,其中最嚴重的是可能導致繞過身分驗證的CVE-2026-86863,影響6.2至9.17版,建議用戶儘速升級。CVE-2026-86863的CVSS 3.1嚴重性評分達9.8分,問題源自pgAdmin 4的Webserver驗證模組,當環境變數設定問題導致系統無法從WSGI或CGI介面獲得身分資訊時,會改從HTTP請求標頭讀取相關資訊,但HTTP標頭內容可由用戶端自行控制,攻擊者可藉此偽造任意用戶身分,甚至冒充管理員登入。<a href="https://www.ithome.com.tw/news/179200">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179152"><span style="font-size: 22px;"><strong>NIST投入逾170萬美元培育資安人才,美國8州新增9項RAMPS計畫</strong></span></a></p> <p><a href="/sites/default/files/images/NICE.png" target="_blank"><img alt="" src="/sites/default/files/images/NICE.png" style="width: 300px; float: right;" /></a> 美國國家標準暨技術研究院(NIST)於9月18日宣布,將投入超過170萬美元,在美國8州資助9項RAMPS資安人才培育計畫,透過地方雇主、教育機構及社群組織合作,培養符合當地需求的資安人才。RAMPS是NIST既有的區域資安人才培育合作機制,透過多方參與建立地方人才培育夥伴關係,並運用NICE網路安全人才框架(NICE Workforce Framework for Cybersecurity),協助教育與訓練內容對應資安工作所需技能。這批計畫涵蓋高中、大學及專業層級的資安教育與訓練,除了發展相關課程,也將透過實習、學徒培訓、實作專案、工作坊、訓練營、競賽及黑客松等方式,增加實務學習機會。<a href="https://www.ithome.com.tw/news/179152">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179149"><span style="font-size: 22px;"><strong>提示詞注入仍難可靠防範,澳洲通訊局公布AI代理權限控管原則</strong></span></a></p> <p><a href="/sites/default/files/images/0924-asd-960.jpg" target="_blank"><img alt="" src="/sites/default/files/images/0924-asd-960.jpg" style="width: 300px; float: right;" /></a> 澳洲政府情報與資安機構澳洲通訊局(ASD)發布代理型AI安全指引,當中指出,若要防範大型語言模型(LLM)將外部內容解讀成指令的提示詞注入(Prompt Injection),目前仍無完全可靠的技術方法,ASD建議企業在部署代理型AI時,不應只依賴LLM本身的安全機制,還需限制AI代理存取資源的範圍及可執行的操作,降低提示詞注入造成的影響。對於LLM之外、負責讓AI代理連接外部資料、使用工具及存取其他系統的軟體機制,ASD稱為Agentic AI harness,這套機制也負責AI代理的權限控管及相關安全控制。ASD建議企業依照最小權限原則,限制AI代理存取正式系統、敏感資料及網路服務,並只提供執行任務所需的工具及權限,敏感或可能造成重大影響的操作則需經過人工核准。企業也應完整保留提示詞、模型回應、工具呼叫、人工核准及組態異動等紀錄。<a href="https://www.ithome.com.tw/news/179149">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179173"><span style="font-size: 22px;"><strong>Red Hat OpenShift 4.22導入ML-KEM,下一步推進抗量子數位簽章ML-DSA</strong></span></a></p> <p>企業開源軟體業者Red Hat(紅帽)公布OpenShift的後量子密碼學(PQC)最新進展,OpenShift 4.22已預設支援模組格基式金鑰封裝機制(ML-KEM),讓支援相關能力的TLS 1.3連線可採用抗量子密碼演算法建立金鑰,降低攻擊者現在先擷取加密流量,未來再利用量子電腦解密的風險。紅帽接下來將推進抗量子數位簽章演算法ML-DSA, 這項轉型牽涉的既有系統將比ML-KEM更多,例如ML-KEM不需更換既有憑證,ML-DSA則會牽動X.509憑證,以及程式碼、容器映像檔等項目的數位簽章,負責驗證這些憑證或簽章的相關元件也必須支援ML-DSA。紅帽規畫在過渡期間同時維持傳統與ML-DSA憑證鏈,待相關元件陸續支援ML-DSA後,再逐步淘汰傳統憑證鏈。<a href="https://www.ithome.com.tw/news/179173">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179176"><span style="font-size: 22px;"><strong>思科開源CAIRN工具,透過AI使用痕跡追蹤新型惡意程式</strong></span></a></p> <p><a href="/sites/default/files/images/CRIAN TALOS.png" target="_blank"><img alt="" src="/sites/default/files/images/CRIAN%20TALOS.png" style="width: 300px; float: right; height: 180px;" /></a> 思科(Cisco)旗下資安研究團隊Talos於9月22日宣布開源AI惡意程式研究工具CAIRN,可透過AI提示詞、API端點及其他使用痕跡,搜尋、分類及追蹤整合AI功能的惡意程式,無須下載或執行惡意程式檔案即可進行初步分析。CAIRN全名為認知特徵情報研究網路(Cognitive Artifact Intelligence Research Network),主要用來辨識及追蹤整合AI功能的惡意程式,這些惡意程式可能利用大型語言模型(LLM)分析受害電腦的環境、產生指令,甚至自主決定下一步攻擊行動。CAIRN的研究範圍也涵蓋專門攻擊AI系統、竊取AI服務憑證及濫用AI生態系的惡意程式。Talos已將CAIRN的程式碼、YARA偵測規則、樣本搜尋條件及惡意程式家族研究報告公布於GitHub,採MIT授權,供資安研究人員使用及改進。不過,開源版本並不包含Talos所蒐集的樣本資料庫。<a href="https://www.ithome.com.tw/news/179176">詳全文</a></p> </div></div></div>
 iThome
9/23(三)
【資安日報】9月23日,ShinyHunters傳駭入FBI,宣稱竊得探員個資及應徵者資料
<div class="field field-name-field-news-column-category field-type-taxonomy-term-reference field-label-hidden"><div class="field-items"><div class="field-item even"><a href="/tags/%E6%96%B0%E8%81%9E">新聞</a></div></div></div><div class="field field-name-body field-type-text-with-summary field-label-hidden"><div class="field-items"><div class="field-item even"><h3><strong>本日新聞焦點</strong></h3> <p>● <a href="https://www.ithome.com.tw/node/179171#FBI">ShinyHunters傳駭入FBI,宣稱竊得探員個資及應徵者資料</a><br /> ● <a href="https://www.ithome.com.tw/node/179171#AI">AI程式開發助手遭劫持,Shai-Hulud蠕蟲擴散至約百個程式碼儲存庫</a><br /> ● <a href="https://www.ithome.com.tw/node/179171#Mongo">MongoDB修補14個漏洞,包含可能導致刪除資料的重大漏洞</a><br /> ● <a href="https://www.ithome.com.tw/node/179171#GDPR">Google位置資料處理違反GDPR,遭愛爾蘭重罰4.03億歐元</a><br /> ● <a href="https://www.ithome.com.tw/node/179171#Pass">假LastPass驗證器散布竊資程式,濫用微軟簽署驅動程式關防毒軟體</a> <a id="FBI" name="FBI"></a></p> <h3> </h3> <h3><b>資安新聞總覽</b></h3> <p><a href="https://www.ithome.com.tw/news/179164"><span style="font-size: 22px;"><strong>ShinyHunters傳駭入FBI,宣稱竊得探員個資及應徵者資料</strong></span></a></p> <p>駭客組織ShinyHunters在暗網網站上宣稱駭入美國聯邦調查局(FBI)的網站,竊得包含幾乎所有探員及應徵者個資的數TB資料。404 Media首先於9月22日報導這項消息,並自稱取得外流的探員及其配備資訊樣本,包括姓名、地址和電話號碼,且已驗證資料的真實性。稍後TechCrunch也跟進報導,指出ShinyHunters宣稱取得FBI內部幾乎所有探員的資料,並置換FBI招聘入口網站網頁。據報導,ShinyHunters聲稱攻擊並非為了金錢,而是不滿FBI今年5月發布的一份公開警告,指稱ShinyHunters攻擊線上學習管理系統,擾亂教育機構和學生服務、竊取隱私資訊,用以製作精準釣魚內容。ShinyHunters要求FBI撤下前述「不實指控」,但未說明若要求遭拒將採取何種行動。路透社最新報導指出,FBI已公開回應,表示已獲悉涉及FBIjobs.gov網站的未授權活動,目前正在調查。<a href="https://www.ithome.com.tw/news/179164">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179132"><span style="font-size: 22px;"><strong>印度IT供應商遭後門程式FlatRoof、RoofDeck入侵,疑為北韓駭客Jade Sleet所為</strong></span></a></p> <p><a href="/sites/default/files/images/Jade Sleet.png" target="_blank"><img alt="" src="/sites/default/files/images/Jade%20Sleet.png" style="float: right; height: 150px; width: 300px;" /></a> 上週美、日、澳、德發布聯合公告,揭露北韓駭客WaterPlum(Contagious Interview)以假求職活動感染超過3萬臺裝置,攻擊範圍遍及全球逾100個國家。同一天資安公司SentinelOne揭露印度一家IT服務廠商遭駭事故,表示相關攻擊已延伸至加密貨幣領域以外的產業。SentinelOne指出隸屬於Lazarus集團、以經濟利益為動機的北韓駭客組織Jade Sleet(又稱UNC4899、TraderTraitor),透過假求職面試與武器化Terraform專案誘導開發人員執行惡意程式,然後在其MacBook上植入macOS後門程式FlatRoof、RoofDeck,進一步竊取雲端憑證、原始碼及瀏覽器資料,藉此入侵該IT服務廠商的環境。SentinelOne認為,這代表Jade Sleet擴大攻擊範圍,從原本加密貨幣領域延伸到一般的IT與DevOps環境。<a href="https://www.ithome.com.tw/news/179132">詳全文</a> <a id="GDPR" name="GDPR"></a></p> <p><a href="https://www.ithome.com.tw/news/179112"><span style="font-size: 22px;"><strong>Google位置資料處理違反GDPR,遭愛爾蘭重罰4.03億歐元</strong></span></a></p> <p>愛爾蘭資料保護委員會(Data Protection Commission,DPC)於9月21日宣布,Google處理使用者位置資料的方式違反歐盟《一般資料保護規則》(GDPR),包括資料處理的合法性、公平性、透明度及保存期限等規定,決定對Google開罰4.03億歐元,並要求Google在6個月內改善相關資料處理方式,使其符合GDPR規定。DPC調查認定,Google的位置資料處理方式,違反GDPR的合法性、公平性及透明度原則,Google未能向使用者充分說明不同設定如何控制位置資料,也未清楚交代在各種情況下蒐集位置資料的法律依據,使使用者難以理解Google何時會取得位置資訊,以及這些資料之後將如何被使用。Google的位置資料保存方式也被認為違反GDPR,DPC指出,Google取得的位置資料,保存時間超過原定處理目的所需的期限,不符合GDPR要求個人資料不得保存超過必要時間的「儲存限制」原則。<a href="https://www.ithome.com.tw/news/179112">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179150"><span style="font-size: 22px;"><strong>Check Point、F5、Arista應用系統漏洞遭積極利用</strong></span></a></p> <p>9月22日美國網路安全與基礎設施安全局(CISA)表示,已掌握4個漏洞遭積極利用的證據,將其列入已遭利用的漏洞名單(KEV),要求聯邦機構必須在9月25日前完成修補。這些漏洞是:Check Point憑證驗證不當漏洞CVE-2026-85102、路徑遍歷漏洞CVE-2026-93616,以及Arista VeloCloud Orchestrator輸入驗證不當漏洞CVE-2026-93952、F5 BIG-IP APM記憶體堆積緩衝區溢位漏洞CVE-2026-94127。<a href="https://www.ithome.com.tw/news/179150">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179151"><span style="font-size: 22px;"><strong>F5揭露及修補已遭利用的BIG-IP APM重大漏洞</strong></span></a></p> <p>9月22日F5發布資安公告,指出BIG-IP元件Access Policy Manager(APM)在特定配置下會受到資安漏洞CVE-2026-94127影響,此為記憶體堆積緩衝區溢位類型的弱點,存在於將APM設置為OAuth授權伺服器的模式,當APM的存取政策與OAuth設定檔同時套用於虛擬伺服器時,攻擊者就有機會利用惡意流量遠端執行任意程式碼(RCE),CVSS嚴重程度評為9.8分(CVSS v4.0為9.3分)。值得留意的是,F5警示已發現漏洞遭到利用,美國網路安全與基礎設施安全局(CISA)隨即將此弱點列入已遭利用的漏洞名單(KEV)。<a href="https://www.ithome.com.tw/news/179151">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179154"><span style="font-size: 22px;"><strong>Arista公布SD-WAN集中管理平臺VCO滿分漏洞,並警告已遭利用</strong></span></a></p> <p>9月22日Arista發布資安公告,於企業內部網路環境建置的SD-WAN集中管理平臺VeloCloud Orchestrator(VCO)存在重大漏洞CVE-2026-93952,遠端攻擊者可用於存取內部特權功能,影響VCO及其資料的機密性、完整性與可用性,CVSS嚴重程度評為滿分10分(CVSS v4.0為9.5分),值得留意的是,Arista表示該弱點由外部研究人員通報,且已遭到積極利用,同一天美國網路安全與基礎設施安全局(CISA)也將其列入已遭利用的漏洞名單(KEV),要求聯邦機構緊急在3天內完成修補。<a href="https://www.ithome.com.tw/news/179154">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179144"><span style="font-size: 22px;"><strong>工作流程編排平臺Orkes Conductor重大漏洞遭積極利用,一天之內出現近8,000次活動</strong></span></a></p> <p><a href="/sites/default/files/images/FPDlnx0vD9(1).jpg" target="_blank"><img alt="" src="/sites/default/files/images/FPDlnx0vD9(1).jpg" style="width: 300px; float: right;" /></a> 資安公司Fortinet於9月上半兩度提出警告,工作流程編排平臺Orkes Conductor遭遇大規模攻擊,攻擊者向存在弱點的工作流程API提交特製工作流程定義檔案,試圖利用6月修補的資安漏洞CVE-2026-58138,呼籲用戶應儘速採取行動,並將Conductor升級至3.30.2以上版本因應。Fortinet最早於9月9日,指出CVE-2026-58138遭積極利用的現象,該公司防火牆的防入侵偵測系統(IPS)在一週內封鎖6,696次嘗試利用活動,從遭到攻擊的地區來看,大部分受害系統位於德國、香港、印尼、阿拉伯聯合大公國,以及印度。事隔一週,Fortinet再於15日針對CVE-2026-58138利用活動發布新警訊,指出相關活動仍持續進行,近24小時Fortinet的IPS封鎖約7,900次攻擊,香港達到2,400次最嚴重,英國近800次居次,接下來依序是義大利、美國、德國。<a href="https://www.ithome.com.tw/news/179144">詳全文</a> <a id="AI" name="AI"></a></p> <p><a href="https://www.ithome.com.tw/news/179145"><span style="font-size: 22px;"><strong>企業AI程式開發助手工作階段遭劫持,Shai-Hulud蠕蟲擴散至約百個內部程式碼儲存庫</strong></span></a></p> <p>Google旗下資安業者Mandiant揭露一起AI程式開發工具相關攻擊事件。攻擊者入侵一家未具名軟體即服務(SaaS)業者後,劫持開發人員正在使用的AI程式開發助手工作階段,最終讓Shai-Hulud蠕蟲擴散至約100個內部程式碼儲存庫。據Mandiant調查,在遭劫持的工作階段中,AI程式開發助手建議開發人員安裝已遭攻擊者污染的外部軟體套件,開發人員接受建議後,攻擊者繼續利用遭劫持的AI程式開發助手工作階段,透過遭污染的PyPI套件安裝資訊竊取程式,並擷取GitHub OAuth權杖。攻擊者隨後部署可自行擴散的Shai-Hulud蠕蟲,自動竊取內部程式碼儲存庫中的機密資訊,並竊走該公司產品的專有原始碼。攻擊者還污染受害企業官方命名空間內的套件,另一員工之後拉取遭污染的套件版本,造成第二次感染。<a href="https://www.ithome.com.tw/news/179145">詳全文</a> <a id="Pass" name="Pass"></a></p> <p><a href="https://www.ithome.com.tw/news/179147"><span style="font-size: 22px;"><strong>攻擊者利用假冒LastPass驗證器散布竊資程式Rapuncel,濫用微軟簽署驅動程式關閉防毒軟體</strong></span></a></p> <p>密碼管理服務商LastPass與資安威脅情報業者Delphos Labs於8月13日發現假冒LastPass驗證器的駭客組織,並於9月17日公布調查結果,指出攻擊者以同一套基礎設施至少冒用40個軟體品牌,誘騙搜尋相關軟體的Windows使用者下載惡意程式。攻擊者透過SEO讓仿冒GitHub頁面出現在搜尋結果前列,下載連結再重新導向至攻擊者控制的伺服器。受害者下載的假冒LastPass驗證器壓縮檔,內含重新命名的微軟除錯工具,可透過DLL側載手法傳遞惡意程式,並於取得SYSTEM權限後,安裝透過Microsoft Windows Hardware Compatibility Publisher簽章的核心驅動程式,可關閉145種防毒及EDR程式,接著再利用竊資程式Rapuncel竊取瀏覽器密碼、數位錢包、特定文件等資料。<a href="https://www.ithome.com.tw/news/179147">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179163"><span style="font-size: 22px;"><strong>IBM MQ修補兩個重大漏洞,包含可能導致遠端執行任意程式碼的CVSS滿分漏洞</strong></span></a></p> <p>IBM於9月10日與17日先後發布兩份資安公告,修補訊息中介軟體IBM MQ的兩個重大漏洞CVE-2026-10747與CVE-2026-10858,分別影響IBM MQ Appliance 9.4及10.0部分版本,以及IBM MQ for HPE NonStop的8.1.0到8.1.0.40等版本,其中MQ Appliance應升級至已修補的9.4.0.26、9.4.5.3或10.0.0.5以上版本,MQ for HPE NonStop則應升級至8.1.0.41版,建議用戶立即更新。前述兩個IBM MQ漏洞中,CVE-2026-10747是MQ Appliance處理通訊協定訊息時的堆積緩衝區溢位漏洞,CVSS評分達10.0分,未經身分驗證的攻擊者可藉此造成服務阻斷或執行任意程式碼。<a href="https://www.ithome.com.tw/news/179163">詳全文</a> <a id="Mongo" name="Mongo"></a></p> <p><a href="https://www.ithome.com.tw/news/179159"><span style="font-size: 22px;"><strong>MongoDB修補14個漏洞,包含可能導致刪除資料與破壞記憶體的重大漏洞</strong></span></a></p> <p>資料庫軟體業者MongoDB於9月18日及19日陸續揭露並修補14個資安漏洞,涵蓋Mongoid、MongoDB C Driver及Entity Framework Core Provider等元件,使用者應依所採用元件升級至修補版本。這次MongoDB修補的漏洞中,最嚴重的是兩個CVSS v4.0評分均為9.2分的漏洞,其中CVE-2026-93762存在於Mongoid處理內嵌文件的查詢路徑,因未妥善處理外部提供的欄位名稱,未經身分驗證的攻擊者可能藉此讀取非預期資料或刪除資料;CVE-2026-93393則是Windows版C Driver TLS傳輸層的堆積緩衝區溢位漏洞,遠端端點可在TLS交握完成後觸發記憶體破壞、讀取鄰近堆積資料,或使程序終止。<a href="https://www.ithome.com.tw/news/179159">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179153"><span style="font-size: 22px;"><strong>60萬網站採用的WordPress行事曆外掛曝兩項重大RCE漏洞</strong></span></a></p> <p>資安業者Wordfence揭露WordPress行事曆外掛The Events Calendar兩項重大遠端程式碼執行(RCE)漏洞。兩項漏洞編號為CVE-2026-78006與CVE-2026-78159,風險評分均達9.8分。前者影響6.17.4及之前版本,後者影響6.17.3及之前版本,兩項漏洞的攻擊方式不同,但都從The Events Calendar處理活動頁留言的方式切入,受影響版本的網站若在活動頁開啟留言功能,攻擊者不需登入帳號,也不用等管理員核准留言,就可能在伺服器執行任意命令或接管網站。The Events Calendar開發團隊已釋出修補版本,建議使用者升級至6.17.4.1或更新版本。<a href="https://www.ithome.com.tw/news/179153">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179155"><span style="font-size: 22px;"><strong>Google發布Chrome 154,修補108個漏洞</strong></span></a></p> <p>9月22日Google發布Chrome大改版154,總共修補108個資安漏洞,其中有11個重大等級、25個是高風險等級。Windows與macOS版用戶應更新至154.0.8037.57或154.0.8037.58,Linux與Android版用戶應更新至154.0.8037.57以套用相關修補。從弱點類型來看,記憶體釋放後再存取使用(Use After Free)最多,有23個,授權不正確與缺乏授權分別有12個、11個。<a href="https://www.ithome.com.tw/news/179155">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179139"><span style="font-size: 22px;"><strong>SolarWinds修補ARM高風險漏洞,寫死金鑰恐造成遠端程式碼執行</strong></span></a></p> <p>網路、系統與IT管理軟體業者SolarWinds揭露旗下存取權限稽核系統Access Rights Manager(ARM)的高風險漏洞CVE-2026-28326,該漏洞CVSS風險分數為8.8分,影響ARM 2026.2及之前所有版本。漏洞源自ARM採用寫死的靜態金鑰,未經身分驗證的攻擊者可能藉此遠端執行程式碼。對此,SolarWinds已在9月17日發布ARM 2026.2.1修補漏洞。<a href="https://www.ithome.com.tw/news/179139">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179156"><span style="font-size: 22px;"><strong>CISA針對西門子SIPLUS與SIMATIC產品漏洞發出ICS公告</strong></span></a></p> <p>美國網路安全與基礎設施安全局(CISA)於9月22日發布工業控制系統(ICS)安全公告,警告西門子SIPLUS與SIMATIC系列部分產品存在Copy Fail漏洞,建議用戶升級至已修補的版本。西門子已於9月8日發布公告,揭露前述問題並提供修補版本。Copy Fail是今年4月揭露的Linux核心漏洞,編號CVE-2026-31431,CVSS嚴重性評分達7.8分,可能導致本機攻擊者取得root權限,西門子SIPLUS與SIMATIC系列部分產品使用含有受影響Linux Kernel元件的軟體,因此也受到這個漏洞影響。<a href="https://www.ithome.com.tw/news/179156">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179141"><span style="font-size: 22px;"><strong>Rust熱門套件維護者遭鎖定,假工作邀約搭配視訊通話成駭客入侵管道</strong></span></a></p> <p><a href="/sites/default/files/images/fbi_north_korea_hacker(2).png" target="_blank"><img alt="" src="/sites/default/files/images/fbi_north_korea_hacker(2).png" style="width: 300px; float: right;" /></a> Rust官方發出警告,攻擊者持續鎖定Rust專案成員與熱門套件擁有者,先以工作、專案或合約合作名義接觸,再安排視訊通話,誘使受害者安裝惡意軟體或執行指令。攻擊目的是取得開發者裝置或帳號控制權,再利用套件發布權限散布惡意程式。Rust官方觀察到,攻擊者會建立看似正常的公司資料與LinkedIn頁面,再以工作或合作機會接觸開發者。視訊通話開始後,攻擊者可能謊稱電腦缺少音訊編解碼器,要求受害者安裝指定軟體,也可能把指令放入剪貼簿,再誘使受害者執行。Rust建議開發者留意陌生工作與合作邀約,視訊會議應使用熟悉且可信任的服務,並由開發者建立會議連結,crates.io與其他開發服務帳號也應啟用多因素驗證,並檢查是否出現非本人登入紀錄。<a href="https://www.ithome.com.tw/news/179141">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179118"><span style="font-size: 22px;"><strong>資安署揭機關老舊防火牆遭駭事件,設備交接不全、未掌握EOS成內網破口</strong></span></a></p> <p>數位發展部資通安全署(資安署)在本週發布的115年8月資通安全網路月報中,揭露一起因設備交接與後續資產管理未落實,導致已超過原廠支援期限的防火牆仍持續使用,最終遭駭客入侵並成為進入內網的破口。據資安署說明,受害機關在多處設置監視器並建置監視系統,同時在系統前端部署防火牆。不過,近期該機關接獲資安警訊通知,發現可疑的連線行為,調查後確認防火牆遭駭客入侵並取得控制權,攻擊者還進一步利用該設備連線至機關內部網路。經追查後發現,問題源頭是業務移轉過程沒有完整掌握設備狀況,該機關當初辦理業務交接時,僅完成書面文件移交,沒有同步確認防火牆目前使用版本、原廠維護狀態、使用年限及預計汰換時間等資訊。接手單位後續也未確實執行資產盤點,以及持續追蹤設備維護與汰換狀況,因此未察覺這臺防火牆已超過原廠支援期限(EOS),導致設備在無法取得官方安全更新的情況下仍繼續使用,最終因設備存在未修補漏洞而遭駭客入侵,並藉此連線至機關內部網路。<a href="https://www.ithome.com.tw/news/179118">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179158"><span style="font-size: 22px;"><strong>針對CRA開源責任,OpenSSF以三類角色協助開源社群判斷義務</strong></span></a></p> <p><a href="/sites/default/files/images/CRA Readiness.png" target="_blank"><img alt="" src="/sites/default/files/images/CRA%20Readiness.png" style="width: 300px; float: right;" /></a> 歐盟《網路韌性法案》(CRA)陸續進入實施階段,不同開源軟體參與者究竟需要承擔哪些責任,也成為開源社群關注的問題。開源安全基金會(OpenSSF)9月15日推出「Grow CRA Readiness」CRA準備指南,協助開源社群判斷自身義務,依三種角色提供相應的準備路徑與資源。首先是開源維護者/貢獻者,多數參與非商業開源軟體開發的人,並不是承擔CRA製造商責任的角色;第二是開源軟體管理者(Open Source Software Steward),主要指持續支援特定開源軟體開發與維運的組織;第三是生產具有數位元素產品的製造商,則是以自身名稱或商標將軟體或硬體產品推向市場的業者,這類角色承擔的CRA責任最廣,因此相關路徑主要面向產品、工程、資安及法遵團隊,協助尋找CRA準備所需資源。這三類身分並非完全互斥,同一組織可能因不同專案或產品同時扮演不同角色。<a href="https://www.ithome.com.tw/news/179158">詳全文</a> </p> <p><a href="https://www.ithome.com.tw/news/179101"><span style="font-size: 22px;"><strong>澳洲通訊局提醒企業在推動PQC轉型過程中,不僅需更換演算法,也面臨既有系統改造</strong></span></a></p> <p>澳洲通訊局(ASD)公布後量子密碼學(PQC)轉型系列第四階段建議。第四階段開始進行實際的系統調整。組織需根據先前完成的密碼學資產盤點、風險評估及轉型優先順序,開始規畫並導入抗量子密碼演算法。進入實作階段後,企業面臨的不只是更換密碼演算法。ASD指出,企業可能必須更新或修補既有應用程式、裝置及平臺,並調整密碼學函式庫、通訊協定與組態;無法支援抗量子密碼演算法的元件則可能需要更換。若既有產品無法透過升級支援PQC,或供應商沒有明確的PQC支援規畫,企業也可能改用支援PQC的產品。<a href="https://www.ithome.com.tw/news/179101">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179099"><span style="font-size: 22px;"><strong>Google推出AndroidX Security State程式庫,企業可掌握裝置實際修補情況</strong></span></a></p> <p><a href="/sites/default/files/images/0923-androidx-960.jpg" target="_blank"><img alt="" src="/sites/default/files/images/0923-androidx-960.jpg" style="width: 300px; float: right;" /></a> Android裝置的多個系統元件可分別透過不同機制取得安全更新,因此企業若只查看裝置顯示的安全性修補程式等級(Security Patch Level,SPL),不一定能完整掌握各元件的修補情況。Google近期推出AndroidX旗下Security State及Security State Provider程式庫的穩定版本,讓應用程式能進一步掌握裝置的修補狀態。Security State可分別掌握Android系統、系統模組及核心的安全修補狀態,並比較裝置相關元件目前安裝的安全性修補程式等級,與Android安全公告針對這些元件公布的修補等級,藉此判斷相關元件是否缺少安全修補,甚至可進一步確認裝置是否已修補特定CVE。<a href="https://www.ithome.com.tw/news/179099">詳全文</a></p> </div></div></div>
 中央社偏綠
駭客宣稱攻破FBI求職網 大批探員資料恐外洩
全球知名網路犯罪集團ShinyHunters,今天聲稱入侵美國聯邦調查局(FBI)網站,取得大量現任與離職探員資料。FBI表示,正調查有關FBIjobs.gov遭未經授權活動的影響。
9/22(二)
iPhone經典回顧
自 2007 年賈伯斯(Steve Jobs)在舊金山發表第一代 iPhone 以來,每一代 iPhone 都有各自的獨特定位。究竟哪一款是至今無人能破的銷量王者?哪一款又有歷來最大的螢幕?還有哪些是陪伴使用者多年的「長青經典款」?Yahoo新聞帶你回顧 iPhone 歷代「之最」,你用過哪幾款呢?
 Yahoo新聞

9/18(五)
從911到貝爾斯登 Shopline全球資安長李彥民:CISO要做的,是替企業算清楚風險
<div class="field field-name-body field-type-text-with-summary field-label-hidden"><div class="field-items"><div class="field-item even"><p>2001年911恐攻後,紐約曼哈頓道路封鎖,許多工程師無法進入公司。當時住在島上的李彥民,徒步走了三十幾條街到公司,連續三天靠雙腳往返,協助系統恢復運作。那次經驗讓他發現,厚厚一本BCP手冊裡,還少了一項備援:「工程師的兩條腿」。</p> <p>幾年後,另一場事件又讓他看到風險的另一面。2008年3月17日,他走進貝爾斯登(Bear Stearns)辦公室,看著這家擁有85年歷史的投資銀行,在一個週末後被摩根大通以每股2美元收購。</p> <p>當時的他是貝爾斯登固定收益與股票業務部門的資訊安全官,負責超過150個專案的軟體開發生命週期安全審查,從應用系統、角色權限、資料庫、防火牆到原始碼掃描工具都親手摸過。</p> <p>但這一次,真正讓他記住的不是技術,而是一個數字。「它不是被駭客打垮的,是被三十五倍槓桿的風險胃納壓垮。」那時候,李彥民開始思考:企業究竟願意承擔多少風險?風險胃納量這個數字,有沒有被真正說清楚?</p> <p>這個問題,後來一路跟著他走過十年創業、資安顧問與風險量化工作。如今擔任Shopline全球資安長的他,仍然用同一個問題看待CISO的工作:資安不是替公司決定什麼不能做,而是先把風險算清楚,讓經營階層知道「值多少、賠不賠得起」,再由真正承擔經營責任的人做決定。「資安一直是商業經營的最左邊,不在最右邊。」他說。</p> <h1><span style="color:#B22222;">911之後,災難備援還少了一項關鍵要素</span></h1> <p>1999年,李彥民從美國羅格斯大學生物系畢業,副修電腦科學,5隔年進入高盛銀行擔任資訊系統工程師。那是資安產業剛開始成形的年代,ISO資安管理標準的前身BS7799才剛問世。他從IT服務臺輪值、備援演練做起,一路碰過防火牆、IPS,以及早期的開源入侵防禦系統。</p> <p>911發生時,他正在紐約工作。2001年9月11日恐攻後,道路封鎖,公司的機房難以進入;許多住在郊區的同事,根本無法抵達曼哈頓。住在島上的李彥民反而成了少數可以進公司的人,他徒步走了三十幾條街到公司,協助系統復原,接連三天靠雙腳往返。</p> <p>多年後,他回頭看那段經歷,印象最深的不是當時準備好的BCP文件,而是工程師真的得走到公司才能處理。他直言:「手冊裡各種設備、系統與線路的備援機制都有條目,卻沒有一條叫做『工程師的兩條腿』。」</p> <p>他後來才意識到,備援並不只有設備和系統。人員能不能到場、實體環境能不能進入,同樣是系統能不能恢復的條件。</p> <p>後來業界普遍要求備援機房與總部保持一定實體距離,對他而言,這個要求並不抽象。「就是當時我們走出來的距離,因為我們真的走了三十公里。」他說。</p> <p>911讓他第一次從實際工作裡碰到「風險」這件事。</p> <p>之後,他前往史蒂文斯理工學院攻讀資訊管理碩士、副修資安管理。畢業後加入貝爾斯登,擔任固定收益與股票業務部門的資訊安全官。用今天的職稱來看,這個位置接近駐點資安官(Business Information Security Officer,BISO),站在業務線與集團資安辦公室之間,處理業務單位的資安風險與控制措施。這也是他開始真正靠近業務的時期。</p> <h1><span style="color:#B22222;">貝爾斯登倒下,風險對他開始有了價格</span></h1> <p>2008年3月17日那個週末,貝爾斯登被摩根大通收購。李彥民當時已經在貝爾斯登負責固定收益與股票業務部門的資訊安全,手上有超過150個專案的安全審查。應用系統、角色權限、資料庫、防火牆、原始碼掃描,每一層技術控制他都熟悉。</p> <p>但一家大型金融機構的倒下,並沒有發生在這些控制措施裡。他說:「它不是被駭客打垮的,是被三十五倍槓桿的風險胃納壓垮。」對李彥民而言,這句話背後真正值得追問的,是「胃納」有沒有講清楚。</p> <p>企業可以承擔多少風險?如果決定承擔,承擔的代價是多少?這些問題如果沒有變成一個可以討論、可以比較的數字,最後就可能變成所有人一起承擔的結果。「胃納」這個詞,也從那時候進入他的資安世界。</p> <p>李彥民所說的風險胃納,換成比較容易理解的說法,就是企業對風險的偏好。有人保守,有人願意冒險。放在投資上,是願意投入多少資本換取多少報酬;放到企業營運,則是另一個問題:為了省下一筆控制成本,企業願意承受多少潛在損失?</p> <p>他甚至用小孩學騎腳踏車來比喻。父母可以全程扶著,也可以放手,讓孩子自己跌幾跤。願意放手多少,就是在成長與擦傷之間做選擇。</p> <p>這個概念也可以套用到不同產業。銀行受到高度監管,通常不會有太高的風險胃納;餐飲業對資安風險的接受程度可能相對中庸,但碰到食安問題,同樣不會願意冒險。</p> <p>不同國家對風險的偏好也不一樣。李彥民以美國與臺灣的監管方式為例,美國法規比較傾向替創新留下空間,部分情況可以先自審、再接受政府審查;臺灣則相對保守,通常要求先審查、通過後才能上路。</p> <p>他表示,「先審再上,還是先上再審」,放進企業裡,其實也是同一個問題。產品一定要把所有風險控制好才能推出嗎?還是可以先推出,在可接受的範圍內承擔部分風險,再逐步改善?</p> <p>答案也不會永遠一樣。企業在不同成長階段,需要承擔的風險不同,能夠承擔的風險也會改變。貝爾斯登讓李彥民看到的是,風險沒有說清楚,最後可能不是某個系統出問題,而是整間公司一起付帳。</p> <h1><span style="color:#B22222;">十年創業,拿自己的錢學風險管理</span></h1> <p>2010年回到臺灣後,李彥民沒有繼續沿著傳統資安職涯一路往管理職走,而是開始創業。「拿自己的錢學風險管理」,是他對那十年的形容。</p> <p>他賣過保健食品、果汁,做過社會企業與SaaS平臺,也設計過桌遊。多數事業最後沒有活下來。但這十年讓他第一次很直接地面對一件事:每一個決定,最後都會從自己的口袋裡付錢。</p> <p>他開始自學服務設計、跑業務、研究定價策略,也接觸哈佛商學院教授Clayton Christensen提出的「用途理論」(Jobs to Be Done)。這套理論談的是,顧客買產品或服務,往往不是因為產品本身,而是為了完成某一個「任務」(Job)。</p> <p>這件事情讓他重新理解價格。只從價格出發,最後很容易變成削價競爭。賣得越便宜,自己反而越難生存;真正要理解的是產品為顧客解決了什麼問題,以及這個問題到底值多少錢。</p> <p>這套想法後來又應用到他的資安工作上,一項服務說不清楚價值,就很難賣出好價格;一個風險說不清楚可能造成的損失,也很難讓企業真正重視。</p> <p>這是他從創業裡帶回資安工作的第一個改變,「先問對方真正要解決什麼,而不是先問自己有什麼技術可以賣。」</p> <h1><span style="color:#B22222;">從「同業怎麼做」到「這家公司該承擔多少」</span></h1> <p>回到資安領域後,李彥民先在凱信資訊負責SOC建置與顧問服務,接觸臺灣多家銀行、人壽保險、製造業與零售業客戶。接觸的產業越多,他越發現一件事情:資安人員很容易把「同業怎麼做」當成標準答案。</p> <p>但他認為,這個問題本身可能就問錯了。即使是同一產業的兩家公司,產品、市場、廠房分布與企業文化都不同;就算是同一家公司,不同產線是否需要24/7即時同步,也會讓IT與OT的實作邏輯完全不同。</p> <p>所以他開始鑽研風險量化方法論FAIR(資訊風險因子分析),同時持續思考另一件事情:策略能不能與企業真正對齊。他說:「只有在對齊的時候,價值才有機會發揮到最大。」</p> <p>之後,他加入達信保險經紀人亞洲區,擔任資深資安顧問副總,主要負責FAIR風險量化方法論導入與顧問服務。客戶從晶片製造、汽車製造、面板製造、民生用品製造,到發電廠與學校都有。</p> <p>同一套FAIR公式,在不同產業跑過一輪,他得到一個很直接的結論:「沒有通用的資安風險數字,只有適合這家企業『為什麼存在』的數字。」這也是他認為自己在那段時間做得最有成就感的一件事:把FAIR風險量化做成服務、賣出價格,而且真正做出案例。</p> <p>他表示,十年前創業時學到的「用途」與「價值」,這時候又重新應用到資安工作裡。</p> <p><img alt="" src="/sites/default/files/images/600-%E6%9D%8E%E5%BD%A5%E6%B0%91%E6%8A%BD%E8%A8%80%E7%9A%84%E5%9C%96(2).png" style="width: 600px; height: 248px;" /></p> <blockquote><p><span style="font-family: Georgia, Times, "Times New Roman", serif; font-style: italic;">攝影 / 洪政偉</span></p> </blockquote> <p> </p> <h1><span style="color:#B22222;">CISO不是替企業決定風險,而是替風險報價</span></h1> <p>2024年加入Shopline擔任全球資安長後,李彥民開始把這些經驗放到企業經營現場。</p> <p>「風險胃納的擁有者是CEO,不是CISO。」在他看來,CISO負責的是測量與報價,企業要承擔多少風險,則是經營層的決定。</p> <p>他觀察,在銀行體系裡,風險胃納通常是委員會開出來的一個數字;但當資本是自己的,風險就不再只是抽象數字,而會直接變成生存問題。他表示,公司越過那條線會倒,家裡越過那條線,晚餐桌上就端不出飯。</p> <p>因此,CISO要做的是先把風險量化,讓經營層有依據做決策。他說:「每一塊沒有投進資安的錢,對公司營運而言,都是一個下注。」</p> <p>這也是他在Shopline把自己定位成業務單位,而不是資訊部門延伸的原因。他直接向集團聯席總裁匯報。雖然有時候是跟工程師坐在一起,但他大部分的時間,更像是一個坐在工程師那邊的業務代表。</p> <p>同樣的思維,也出現在Shopline推出「資訊安全中心」客戶儀表板的服務時。這套介面把分散在後臺的資安功能集中起來,讓商家登入後臺後,可以看到自己的商店資安等級是紅燈、黃燈還是綠燈。評分模型的權重,則根據威脅情資與風險量化邏輯推算,而不是單純看某個功能有沒有開啟。</p> <p>對他而言,這是把原本藏在技術控制裡的風險,往前搬到業務可以看到的位置。</p> <h1><span style="color:#B22222;">不講弱點數量,改講「可能損失多少錢」</span></h1> <p>到了董事會層級,李彥民更直接。「不講弱點數量,改講損失金額。」</p> <p>與其告訴董事會今年修了多少漏洞、還剩多少漏洞,他更在意目前曝險多少、是否仍在公司風險胃納範圍內,以及最大單一情境距離容忍度還有多遠;再往前一步,才是未來十八個月應該投入多少資源,以及資安投資報酬率大約落在哪個區間。</p> <p>「董事會需要懂數字。」他表示,FAIR在這裡的價值,就是把原本很難拿來決策的資安風險,轉成CFO可以簽下去的一個數字。</p> <p>他表示,傳統資安部門習慣說「No」,但他的做法是把「No」轉成「報價」。業務部門想做一件事,資安長不一定要直接擋下來,而是先告訴對方,這項風險的價格是多少。他表示,至於要不要承擔這個風險,則是商業決策。</p> <p>這個邏輯同樣延伸到資安KPI。他不太在意單純計算發現多少漏洞,而是先看企業整體曝險是否仍符合風險胃納,距離警戒線還有多少餘裕,以及最大單一風險情境的潛在衝擊是否仍在可接受範圍。</p> <p>確認整體風險仍在可承受範圍後,再回頭看資安團隊日常處理風險的成效,包括風險辨識與改善進度、平均偵測時間(MTTD)、平均回應時間(MTTR)與漏洞修補率等指標。數字沒有消失,只是他想知道的數字,和過去不太一樣。</p> <h1><span style="color:#B22222;">平臺保護的是客戶,資安因此成為產品的一部分</span></h1> <p>電商SaaS平臺的資安,讓李彥民對「風險胃納」有了更直接的體會,「一般企業保護的是自己,平臺保護的是別人。」他說。</p> <p>Shopline背後匯聚大量商家的生意、會員個資,以及每天的交易與金流。對一般企業而言,資安風險主要影響自身營運;但對電商平臺來說,一旦平臺遭到攻擊,受到影響的可能是平臺上的眾多商家,以及商家背後的消費者。因此,平臺能承擔多少風險,不只是公司自己的問題,也牽涉客戶能不能繼續做生意。</p> <p>李彥民直言,「客戶買的其實是信任。」也因此,資安對Shopline而言,不只是企業營運上的成本,更直接關係到產品能不能被客戶信任。</p> <p>從攻擊者的角度來看,這些客戶的生意、帳號與金流,本身就是值得計算的經濟利益。李彥民觀察,電商平臺面對的攻擊,主要集中在帳號盜用與憑證填充攻擊、針對商家與消費者的釣魚攻擊、機器人流量與自動化攻擊,以及支付詐欺。攻擊者真正想取得的,往往就是商家帳號與金流。</p> <p>攻擊者會計算成本與報酬。相較於直接入侵一間企業的內部網路,取得電商平臺上的商家帳號,可能更容易轉換成實際利益。生成式AI出現後,釣魚攻擊的成本又進一步下降,更容易針對不同市場與不同對象製作內容。</p> <p>過去,釣魚信件裡不自然的英文,可能成為使用者辨識詐騙的線索,如今這個門檻正在消失。他發現,現在這道牆沒有了,每個市場收到的釣魚信件都是母語等級。</p> <p>AI帶來的風險,不只來自外部攻擊者利用AI降低攻擊成本。當企業自己開始大量使用AI,新的風險會從內部出現,尤其是AI Agent逐漸取得執行工作的權限之後。</p> <p>這讓李彥民想起自己剛進高盛時的經驗。2000年,每個輪值工程師都拿到同一組超級管理員共用密碼,當時系統需要快速運作,權限很快就被交到使用者手上,相應的控管並沒有同步成熟。他說:「當時的情況就是『能力先到,控制後到』。」</p> <p>在他看來,現在企業導入AI Agent,可能面臨類似的問題。AI Agent為了完成工作,需要取得資料、系統甚至執行動作的權限;但如果權限給得太快,治理機制卻沒有跟上,就可能形成新的風險。</p> <p>因此,Shopline推動AI治理時,李彥民仍然從風險胃納的角度出發,先釐清AI可以使用哪些資料、可以執行哪些工作,以及不同情境下應該擁有哪些權限,再決定哪些應該放行、哪些需要限制。</p> <p>對他而言,AI治理並不是先把新技術擋下來,而是先把企業願意承擔的風險說清楚,再讓AI在這個範圍內發揮作用。</p> <h1><span style="color:#B22222;">下一個十年,CISO更像「風險長」</span></h1> <p>AI會接手越來越多偵測與執行工作,李彥民認為,CISO往後要面對的問題,會越來越接近風險管理:企業願意承擔多少風險?出了問題,誰負責?</p> <p>因此,他給下一代CISO的建議,反而不是再多學幾套管理方法,而是同時具備「會動手」和「會說」這兩項能力。</p> <p>在他眼中,真正稀有的是兩種能力同時存在。會動手的人,相信實踐,不迷信文件;會說的人,則能把技術風險翻譯成業務聽得懂的語言。他說:「會設定防火牆的人很多,能解釋並談判這條規則值多少錢的人卻很少。」</p> <p>他認為,具備技術能力還是第一步,應用程式、資料庫、網路、端點等各層控制,都應該親手摸過,不要跳級;之後再去補財會與法律的能力。他看過不少技術能力很好的人,最後卡在不會講錢,也不了解企業內部規範如何制定。</p> <p>這套能力,他並不是在資安課堂裡學會的,經歷十年創業、拿自己的積蓄反覆試錯,讓他習慣去思考一件事情:這個決定錯了,代價是多少?</p> <p>但他不認為,下一代資安主管一定要去創業才能學會。他表示,企業可以給資安主管機會,讓他們上臺報告、列席董事會,直接面對業務與管理階層的問題。他強調,重要的是,不要讓資安主管,永遠只在資安部門裡說資安的語言。</p> <p>即使已經站上全球資安長的位置,李彥民沒有打算完全離開第一線技術。近期他重新回到讀書模式,準備挑戰滲透測試證照OSCP。對他而言,職位越往上,反而越不能完全離開技術現場。因為只有知道第一線發生什麼事,才知道自己手上的風險數字究竟代表什麼。</p> <p>從911走到貝爾斯登,再走過十年創業,回到資安顧問與FAIR風險量化,最後站在Shopline全球資安長的位置,李彥民的職涯看起來繞了很遠,但他始終在處理同一件事情。</p> <p>911時,是「工程師的兩條腿」有沒有被算進備援;貝爾斯登倒下時,是三十五倍槓桿背後的風險胃納,有沒有被說清楚;創業十年,則是把風險從公司的數字,變成自己口袋裡真正會少掉的錢。</p> <p>回到資安工作之後,他開始試著把這些風險,算成企業可以討論的數字。所以他說,資安一直是商業經營的最左邊,而不是最右邊。</p> <p>不是等商業決策做完,資安才站在最後面踩煞車;而是在決策開始之前,就先把風險攤開來:值多少?賠不賠得起?誰願意承擔?至於最後要不要做,答案不一定由資安長決定,那是企業自己的選擇。</p> <p> </p> </div></div></div><div class="field field-name-field-image field-type-image field-label-hidden"><div class="field-items"><div class="field-item even"><img src="https://www.ithome.com.tw/sites/default/files/1440-02_li_yan_min_shopline_zi_an_chang_20260717.jpg" width="1440" height="630" alt="" title="Shopline商線科技全球資安長 李彥民" /></div></div></div>
9/8(二)
AI技能已成為進入瑞銀的必要條件
<div class="field field-name-field-news-column-category field-type-taxonomy-term-reference field-label-hidden"><div class="field-items"><div class="field-item even"><a href="/tags/%E6%96%B0%E8%81%9E">新聞</a></div></div></div><div class="field field-name-body field-type-text-with-summary field-label-hidden"><div class="field-items"><div class="field-item even"><p>英國金融時報(Financial Times,FT)本周<a href="https://www.ft.com/content/76b370ff-b5f6-4e22-aa30-da08b1abb8f8?syn-25a6b1a6=1">引述消息來源報導</a>,瑞銀集團(UBS Group AG,UBS)已全面要求新進人員必須具備AI使用能力,不管是實習生還是畢業生,成為首批明確要求初級銀行員必須具備AI素養的大型金融機構之一。</p> <p>根據報導,瑞銀將要求2027年加入其全球銀行與市場部門的應屆畢業生與實習生,得證明自己可用AI來提高業績與效率,也包括會在面試中加入AI熟練度的問題,以測試應徵者如何使用AI。</p> <p>其實瑞銀現在的徵才頁面已加入了AI條件。例如希望應徵<a href="https://jobs.ubs.com/TGnewUI/Search/home/HomeWithPreLoad?partnerid=25008&siteid=5131&PageType=JobDetails&jobid=350747&frmSiteId=5134#jobDetails=350747_5131">瑞士投資銀行業務</a>或<a href="https://jobs.ubs.com/TGnewUI/Search/home/HomeWithPreLoad?partnerid=25008&siteid=5131&PageType=JobDetails&jobid=350752#jobDetails=350752_5131">貸款業務</a>的實習生最好精通AI或AI部署,並可證明如何透過實驗性且負責地運用AI來提升成果與效率。<a href="https://jobs.ubs.com/TGnewUI/Search/home/HomeWithPreLoad?partnerid=25008&siteid=5131&PageType=JobDetails&jobid=349335#jobDetails=349335_5131">英國所招募</a>的負責研究股票的畢業生,或是<a href="https://jobs.ubs.com/TGNewUI/Search/Home/HomeWithPreLoad?partnerid=25008&siteid=5176&PageType=JobDetails&jobid=349902#jobDetails=349902_5176">香港分行招募</a>的畢業生,也都有同樣的條件。這項AI能力要求並非單獨附加的加分項,而是與學術背景、分析能力和從業經驗並列的核心招聘標準之一。</p> <p>不過,瑞銀向金融時報表示,AI素養是為了補充人才在學術、分析與人際交往上的能力,並非取代,傳統條件依然是招募人才時的核心標準。</p> </div></div></div>