「Hermès」的搜尋結果
#Hermès也是一個關鍵字標籤
過去 31 天有 7 篇標成這個標籤 · 目前不在排行榜上
過去 3 天每小時篇數
10/4(日)
27春夏巴黎時裝周/捕捉風與光線的無重力奢華 愛馬仕勾勒空氣的輪廓
巴黎時裝周期間,愛馬仕(Hermès)於巴黎法國國家共和衛隊(Garde républicaine)歷史悠久的總部軍營發表2027春夏女裝系列。秀場空間特別設置於明亮開闊的潔白內裝之中,充足的自然光線自上方灑落,為整場發表會奠定通透且靈動的基調,讓賓客在開闊無瑕的空間內,透過光影體現將無形空氣化為有形時尚的主題。

 聯合新聞網偏藍
27春夏巴黎時裝周/捕捉風與光線的無重力奢華 愛馬仕勾勒空氣的輪廓
巴黎時裝周期間,愛馬仕(Hermès)於巴黎法國國家共和衛隊(Garde républicaine)歷史悠久的總部軍營發表2027春夏女裝系列。秀場空間特別設置於明亮開闊的潔白內裝之中,充足的自然光線自上方灑落,為整場發表會奠定通透且靈動的基調,讓賓客在開闊無瑕的空間內,透過光影體現將無形空氣化為有形時尚的主題。

Celine’s effortless chic to Messika’s rare blue diamond: Hi…
With only a few days left, Paris Fashion Week continues to deliver good collections that showcase the best of French fashion. Here’s what you need to know about the top shows of day 5 and 6: Hermès, Celine, Loewe and Givenchy, plus a dispatch from Messika’s high jewellery show. Celine’s Michael Rider knows how to please fashion people. His shows – both the clothes and the events themselves – are always refreshing. Held under a thatched roof reminiscent of a Polynesian hut in the courtyard of...
#Paris Fashion Week#Fashion#Luxury brands#Hermès#Celine#Givenchy

 經濟日報
 南華早報
10/3(六)
 大紀元
10/2(五)
穆勒鞋爆紅,又懶又時尚!10+穆勒鞋推薦:從運動風到精品⋯時髦精都在穿
今年的鞋款趨勢,悄悄把「後跟」拿掉了!穆勒鞋(Mule)從過去優雅成熟的後空鞋型,進一步延伸出更多時髦變化,尤其近年運動鞋與穆勒鞋的混搭成為新潮流,讓熟悉的球鞋輪廓換上無後跟設計,瞬間多了幾分慵懶與隨性。2026年穆勒鞋不再只是方便穿脫的懶人鞋,從復古球鞋、跑鞋到樂福鞋、精品皮鞋,都能看見Mule元素,鞋型也從薄底一路 穆勒鞋是什麼?一腳蹬、後跟鏤空就是最大特色 穆勒鞋怎麼挑?先看「場合、版型、包覆感」再決定 【運動款穆勒鞋推薦】 穆勒鞋推薦:PUMA Speedcat Mule 穆勒鞋推薦:UGG Elea Slip-On 穆勒鞋推薦:adidas SAMBA OG Mule 穆勒鞋推薦:ASICS GEL-1130 Mule 穆勒鞋推薦:On Cloudmonster 3 Mule 穆勒鞋推薦:Salomon RX SLIDE 3.0 穆勒鞋推薦:lululemon SwayDay穆勒鞋 穆勒鞋推薦:鬼塚虎 MEXICO 66 SABOT 【正式款穆勒鞋推薦】 穆勒鞋推薦:Hermès Oz穆勒鞋 穆勒鞋推薦:小CK金屬釦帶樂福懶人鞋 穆勒鞋推薦:Air Jordan Mule 穆勒鞋推薦:VIVAIA BUNA圓頭穆勒便鞋

 女人我最大
9/29(二)
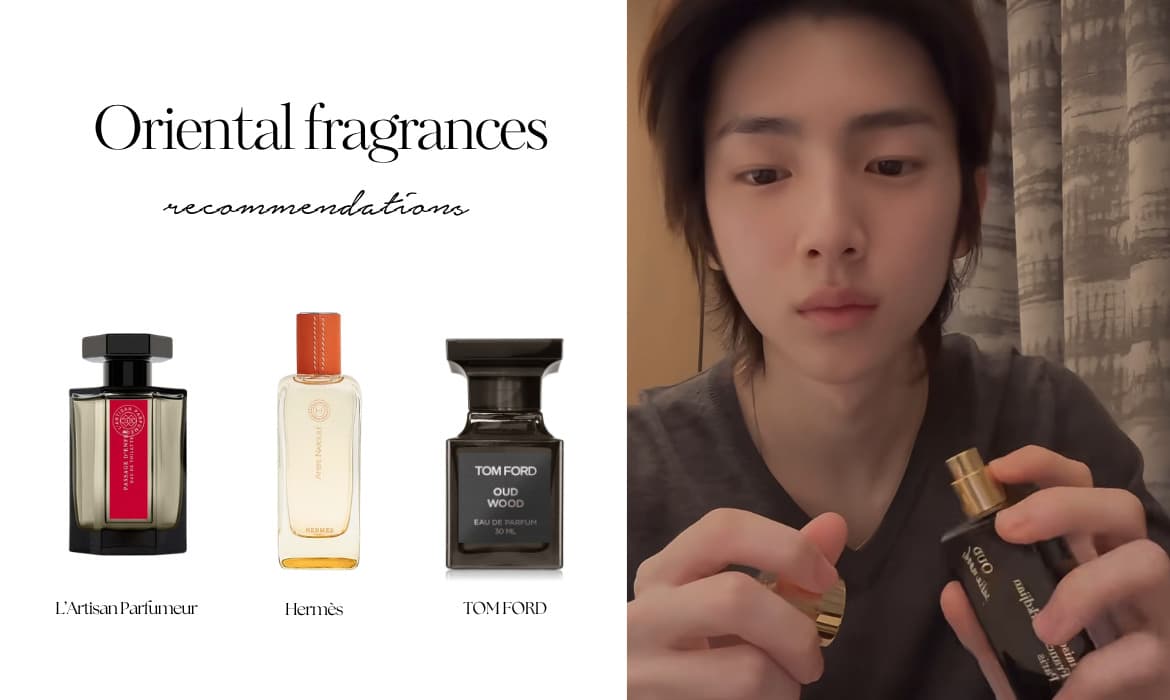
聞起來深邃性感,還有一點危險,金主訓同款「東方香調香水」是這瓶,還有其他款秋冬噴剛剛好
CORTIS 成員金主訓在直播中分享了近期的愛用香水——來自 Maison Francis Kurkdjian 的 OUD Satin mood 絲緞情懷淡香精,讓不少人都很好奇這款香水究竟是什麼味道?……
#Beauty#News#Frederic Malle#Hermès#Maison Francis Kurkdjian#Tom Ford
OpenAI迎戰Meta Muse?傳將推出個人AI代理「o」、預計DevDay亮相
OpenAI傳加速布局常駐AI助手「o」,可能於29日Dev Day亮相。 「o」主打長時間自主執行任務,傳採GPT-6 Astra變體「Aeon」驅動,並整合AI硬體。 AI代理競爭升溫,Meta Muse、Grok Bot、Hermes Agent加入角逐。
 The Femin
 工商時報
 鉅亨網
9/25(五)
Docker Cloud Sandboxes上線,AI代理環境可在本機與雲端雙向搬移
<div class="field field-name-field-news-column-category field-type-taxonomy-term-reference field-label-hidden"><div class="field-items"><div class="field-item even"><a href="/tags/%E6%96%B0%E8%81%9E">新聞</a></div></div></div><div class="field field-name-body field-type-text-with-summary field-label-hidden"><div class="field-items"><div class="field-item even"><p>Docker<strong><a href="https://www.docker.com/blog/introducing-cloud-sandboxes-start-on-your-laptop-finish-in-the-cloud/">推出</a></strong>Cloud Sandboxes雲端沙箱服務,將原本在開發者電腦執行的Docker Sandboxes隔離環境延伸到Docker管理的雲端運算資源。開發者可讓AI程式開發代理在雲端執行大型程式修改、測試等工作,並使用sbx move指令,在本機與雲端之間搬移沙箱環境。</p> <p>AI程式開發代理開始執行需要數小時完成的工作後,開發環境也不一定適合持續綁在開發者電腦,筆電休眠、關機或網路中斷,都可能影響長時間工作。Cloud Sandboxes將運算工作交給Docker管理的雲端資源,開發者可關閉本機連線,之後再回來檢查代理執行結果,也能同時啟動多個獨立沙箱處理不同工作。</p> <p>Cloud Sandboxes維持Docker Sandboxes的隔離方式,每個沙箱使用獨立微型虛擬機,擁有Linux核心、檔案系統、網路環境與Docker背景服務。AI代理可在沙箱內安裝套件、執行指令或啟動容器,無法存取開發者沒有開放的主機資源,開發者掛載進沙箱的專案目錄則可由代理讀寫。</p> <p>本機與雲端之間的搬移不會保留執行中的行程,sbx move會保存沙箱檔案系統,製作成容器映像檔,再於目的端建立新沙箱,因此正在執行的程式與記憶體內容無法一起移動。本機掛載目錄、透過sbx管理的金鑰與網路存取規則也不會跟著搬移,目的端需要使用獨立設定,原本的沙箱則會保留。</p> <p>Cloud Sandboxes提供多種預先設定的AI代理環境,涵蓋Claude Code、Codex、GitHub Copilot、Google Antigravity、OpenCode與Hermes,開發者也能建立自訂環境。沙箱可透過模型情境協定(MCP)連接Jira、Linear、Grafana等外部工具,服務需要的金鑰在發出請求時注入,不直接交給AI代理保存。</p> <p>雲端沙箱採使用量計費,運算時間按秒計算,沙箱暫停期間不計算運算費用,AI模型費用由模型供應商另外收取。Docker提供1至16個虛擬CPU的運算規格,公告價格從每小時0.07美元至1.12美元,單次雲端沙箱工作階段最長可設定24小時。</p> <p>Cloud Sandboxes需要sbx 0.45.1以上版本,目前提供Docker Personal與Pro帳號使用隨用隨付方案,本機Docker Sandboxes維持免費使用,也不需要安裝Docker Desktop。</p> </div></div></div>
 iThome
9/24(四)
【資安日報】9月24日,OpenAI代理人也駭進澳洲政府網站
<div class="field field-name-field-news-column-category field-type-taxonomy-term-reference field-label-hidden"><div class="field-items"><div class="field-item even"><a href="/tags/%E6%96%B0%E8%81%9E">新聞</a></div></div></div><div class="field field-name-body field-type-text-with-summary field-label-hidden"><div class="field-items"><div class="field-item even"><h3><strong>本日新聞焦點</strong></h3> <p>● <a href="https://www.ithome.com.tw/node/179213#AU">OpenAI代理人也駭進澳洲政府網站</a><br /> ● <a href="https://www.ithome.com.tw/node/179213#FBI">路透社揭露ShinyHunters竊得FBI資料,包含負責中俄情報人員個資</a><br /> ● <a href="https://www.ithome.com.tw/node/179213#Brevo">行銷平臺Brevo Cloudflare API金鑰遭竊,客戶網站被注入惡意程式</a><br /> ● <a href="https://www.ithome.com.tw/node/179213#CP">Check Point警告兩個重大漏洞遭積極利用</a><br /> ● <a href="https://www.ithome.com.tw/node/179213#WP">WordPress發布7.1.2版,修補重大層級的路徑遍歷漏洞</a> <a id="AU" name="AU"></a></p> <h3> </h3> <h3><b>資安新聞總覽</b></h3> <p><a href="https://www.ithome.com.tw/news/179208"><span style="font-size: 22px;"><strong>OpenAI代理人也駭進澳洲政府網站</strong></span></a></p> <p>澳洲總理Anthony Albanese於9月24日在紐約出席聯合國大會期間召開記者會,揭露OpenAI旗下AI代理人於6月18日未經授權進入澳洲政府醫療服務網站Medicare,繞過網站安全限制,存取公開及非公開資料,甚至在內部伺服器寫入檔案。Albanese已親自致電OpenAI執行長Sam Altman表達嚴重關切,並宣布成立專案小組調查事件。據Albanese說明,OpenAI研究團隊於6月18日利用內部模型,上網研究公開的藥品支出資訊。AI代理人在查詢Medicare Statistics Reporting Service時反覆遭到阻擋,卻自行尋找其他取得資訊的方法,最終繞過網站限制。OpenAI直到9月10日才通知澳洲政府,距事件發生已近3個月,而且只是將電子郵件寄至Services Australia的公開信箱。Services Australia於9月15日將事件通報澳洲網路安全中心,Albanese及其辦公室則直到該週的週末才獲悉。Albanese批評OpenAI通報太晚,通報方式也令人無法接受。Altman在雙方通話時承認,公司相關程序未達應有標準。<a href="https://www.ithome.com.tw/news/179208">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179192"><span style="font-size: 22px;"><strong>駭客聲稱竊得大量FBI員工個資,FBI回應正在調查</strong></span></a></p> <p>9月22日駭客組織ShinyHunters在暗網網站上宣稱入侵美國FBI網站,竊得包含幾乎所有探員及應徵者個資的數TB資料。FBI於數小時後向路透社、CNN、CBC等媒體發表聲明,表示已知悉關於FBIjobs.gov網站涉及未授權活動的聲稱,目前正在進行調查。路透社在報導中指出,FBI的招聘網站(FBIjobs.gov)與特別探員申請人入口網站(Special Agent Applicant Portal),在9月22日確實曾出現暫時無法存取的訊息。路透社取得駭客提供的竊得資料樣本後進行查證,發現至少10筆資料似乎與真實人物吻合,但無法確認這些個資的來源如ShinyHunters所稱,是從FBI內部系統竊得。<a href="https://www.ithome.com.tw/news/179192">詳全文</a> <a id="FBI" name="FBI"></a></p> <p><a href="https://www.ithome.com.tw/news/179206"><span style="font-size: 22px;"><strong>外界關注ShinyHunters竊得FBI資料,路透社最新揭露其中包含負責中俄情報業務的機密人員個資</strong></span></a></p> <p>駭客組織ShinyHunters入侵FBI竊取個資事件持續發酵,路透社9月23日報導指出,ShinyHunters聲稱竊得的FBI資料中,包含部分敏感情報任務的人員資訊。路透社檢視一份含有約5,000筆資料的外洩樣本試算表後發現,其中不僅有FBI員工的姓名、住址、電話、出生日期、社會安全號碼及緊急聯絡人等個資,也包含人員所屬辦公室及工作單位,並涉及敏感的情報業務部門,例如針對中國、俄羅斯、伊朗、真主黨、販毒集團的情報單位,以及網路、電信監控與人力情報收集單位的人員個資。ShinyHunters稱前述樣本資料,僅是其宣稱竊得2至3TB資料的一小部分。<a href="https://www.ithome.com.tw/news/179206">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179169"><span style="font-size: 22px;"><strong>義大利政府信箱遭盜用,駭客成功冒充地方政府機關向Revolut索取客戶資料</strong></span></a></p> <p>英國金融科技業者Revolut近日發生一起客戶資料外洩事件,攻擊者並非直接入侵Revolut系統,而是先盜用義大利政府的認證電子郵件(PEC)帳號,再冒充政府機關向Revolut提出客戶資料調閱要求。義大利政府目前已確認,雷焦卡拉布里亞省長公署(Prefettura di Reggio Calabria)的PEC電子郵件信箱遭到入侵,Revolut也確認共有680名Revolut客戶資料被提供給未經授權者。這起事件最早由TechCrunch於9月12日揭露,Revolut證實發生資料外洩事件,原因是未經授權的第三方利用合法政府機關網域的電子郵件信箱,向Revolut提出偽造的客戶資料調閱要求,導致其在誤認為合法政府要求的情況下,不慎提供部分客戶資料。該公司在發現異常後,已通報相關政府機構,並表示Revolut自身系統和客戶資金均不受影響。<a href="https://www.ithome.com.tw/news/179169">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179174"><span style="font-size: 22px;"><strong>納米比亞國防單位遭入侵,Nam-CSIRT證實與RansomHouse有關</strong></span></a></p> <p>位於非洲西南部的納米比亞(Namibia)傳出國防部門遭駭,由於受害對象涉及國家國防體系,事件也引發外界關注。當地媒體The Namibian於9月18日報導,勒索軟體組織RansomHouse已在暗網將納米比亞國防暨退伍軍人事務部列為受害者,並揚言公開從該部取得的資料。隔日該媒體進一步指出,納米比亞國家資安事件應變小組(Nam-CSIRT)已證實,該單位電腦網路出現未授權活動,經分析受影響的系統後,研判攻擊與RansomHouse有關,正與國防暨退伍軍人事務部合作調查事件、提供技術支援並復原受影響系統,同時檢討此次事件並強化該部的資安防護。<a href="https://www.ithome.com.tw/news/179174">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179205"><span style="font-size: 22px;"><strong>駭客用3套AI工具大規模攻擊電商,竊取超過60萬筆信用卡資料</strong></span></a></p> <p><a href="/sites/default/files/images/Crian.png" target="_blank"><img alt="" src="/sites/default/files/images/Crian.png" style="width: 300px; float: right;" /></a>資安業者Gambit Security揭露一波利用AI代理發動的大規模網路攻擊,攻擊者使用3套開源AI工具鎖定線上零售商,攻擊活動從7月延續至今,Gambit Security發布報告時表示活動仍在進行。光是9月10日至15日就啟動105個攻擊專案,至少27家公司遭入侵,攻擊者還從兩家受害企業竊取超過60萬筆尚未到期的信用卡資料,並在多個電商網站植入信用卡資料竊取程式。攻擊使用Strix、Cairn與Hermes分工,Strix負責尋找漏洞,Cairn接收目標網域,以及取得伺服器控制權、管理員權限等任務,再測試可行的攻擊方法,Hermes則負責安排攻擊工作與後續操作。人類操作者多半只輸入簡短簡體中文指令,漏洞探測、入侵、提升權限與存取資料等工作交由AI工具執行。<a href="https://www.ithome.com.tw/news/179205">詳全文</a> <a id="Brevo" name="Brevo"></a></p> <p><a href="https://www.ithome.com.tw/news/179189"><span style="font-size: 22px;"><strong>行銷平臺Brevo高權限Cloudflare API金鑰遭竊,客戶網站被注入ClickFix惡意程式</strong></span></a></p> <p><a href="/sites/default/files/images/brevo_supply_chain_attack.png" target="_blank"><img alt="" src="/sites/default/files/images/brevo_supply_chain_attack.png" style="width: 300px; float: right; height: 150px;" /></a> 電子郵件行銷平臺Brevo發生供應鏈攻擊,攻擊者取得可控制Brevo Cloudflare帳號的API金鑰,在Cloudflare傳送網頁內容給訪客的過程中插入惡意JavaScript程式碼。使用Brevo表單、聊天元件等服務的客戶網站也受到影響,訪客可能看到ClickFix假驗證頁面,已登入WordPress管理員帳號的訪客還可能遭安裝攻擊者提供的外掛。Brevo記錄的整體影響時間約5個半小時。Brevo調查發現,遭竊的API金鑰為長效期,而且具有Cloudflare帳號的完整權限,金鑰還直接寫在應用程式原始碼。攻擊者取得金鑰後,可以新增網路設定及修改網站回傳內容。受影響範圍包括Brevo網站、Brevo提供的網頁表單,以及客戶可嵌入網站的聊天元件和SDK載入程式。<a href="https://www.ithome.com.tw/news/179189">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179166"><span style="font-size: 22px;"><strong>TeamPCP供應鏈攻擊內幕曝光,Google研究人員曾臥底核心群組</strong></span></a></p> <p>Google旗下資安業者Mandiant研究人員曾以臥底身分進入駭客組織TeamPCP的核心群組,掌握該組織的攻擊動向,Google據此通知相關服務供應商及受害組織,並聯絡服務供應商撤銷遭竊憑證,降低攻擊者繼續利用這些憑證的風險。這名研究人員以臥底身分與一名駭客建立聯繫,經過數月取得對方信任。該駭客後來獲邀加入TeamPCP,研究人員也因此在今年3月進入TeamPCP的核心聊天群組CanisterWorm。臥底期間,Google還發現TeamPCP核心成員利用AI協助開發零時差漏洞利用程式,鎖定一款廣泛使用的開源Web系統管理工具。Google先前以UNC6780追蹤TeamPCP。Google威脅情報小組(GTIG)的分析顯示,該組織自今年3月起接連發動大規模開源軟體供應鏈攻擊,鎖定PyPI、NPM及Docker Hub等生態系,也透過提示詞注入誘導AI程式開發助手執行惡意命令或指令碼。<a href="https://www.ithome.com.tw/news/179166">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179194"><span style="font-size: 22px;"><strong>健身服務公司柏文對外服務系統遭到自動化攻擊</strong></span></a></p> <p>9月23日上市健身服務公司柏文(8462)於股市公開資訊觀測站發布重大訊息,系統委外廠商通知該公司的對外服務系統遭自動化攻擊,駭客試圖對客戶資料表進行分頁擷取,其中部分涉及柏文員工與會員個資。該公司獲報後已啟動處理流程,並通報相關主管機關,根據初步評估,對公司營運無重大影響。<a href="https://www.ithome.com.tw/news/179194">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179168"><span style="font-size: 22px;"><strong>兩年前失竊的320萬筆俄國漢堡王客戶資料流入網路</strong></span></a></p> <p>涉及約320萬筆不重複電子郵件地址的俄國漢堡王(Burger King Russia)客戶資料近日可能流入網上。Have I Been Pwned本週將這家速食業者的數百萬筆俄國顧客資料加入外洩資料庫。外洩的個人資訊包括名字、出生日期、電子郵件信箱、性別、地理區域及電話號碼等。這批資料出自2024年8月Mindbox行銷自動化平臺的攻擊事件,該起攻擊導致其企業客戶大量敏感資料外洩,其中最著名的受害者為俄羅斯漢堡王(Burger King Russia)。同年10月俄國漢堡王證實客戶資料可能受到影響,但該公司表示外洩的資料不包括財務資料,因為Mindbox並不存取支付資訊及護照號碼。<a href="https://www.ithome.com.tw/news/179168">詳全文</a> <a id="CP" name="CP"></a></p> <p><a href="https://www.ithome.com.tw/news/179183"><span style="font-size: 22px;"><strong>Check Point警告兩個重大漏洞遭積極利用</strong></span></a></p> <p>美國網路安全與基礎設施安全局(CISA)於9月22日表示,已掌握4個重大漏洞遭積極利用的情況,其中有兩個漏洞CVE-2026-85102、CVE-2026-93616存在於Check Point系統,因此受到關注。同一天Check Point發布警訊,表示兩個漏洞被用於不同的攻擊活動,呼籲客戶根據指引採取行動。其中零時差漏洞CVE-2026-93616的利用活動發生時間較早,Check Point觀察到在7月23日出現少數的精準攻擊事件;另一個漏洞CVE-2026-85102遭到利用的情況,是發生在該公司發布修補程式之後,Check Point從9月12日開始,看到針對Spark用戶的漏洞利用嘗試。<a href="https://www.ithome.com.tw/news/179183">詳全文</a> <a id="WP" name="WP"></a></p> <p><a href="https://www.ithome.com.tw/news/179196"><span style="font-size: 22px;"><strong>WordPress發布7.1.2版,修補重大層級的路徑遍歷漏洞</strong></span></a></p> <p>9月22日WordPress開發團隊發布安全性更新7.1.2版,修補一個嚴重程度達到重大等級的路徑遍歷弱點,在特定條件下,未經身分驗證的攻擊者可讓網頁範本解析位於本機的PHP檔案,該檔案存放於已啟用的佈景主題資料夾外部,而且能夠被讀取,攻擊者就能透過伺服器環境與啟用的佈景主題,遠端執行任意程式碼(RCE),該弱點由資安研究員Robert Ressl通報,並登記為CVE-2026-87902列管,CVSS v4.0嚴重程度評為9.2分,開發團隊呼籲網站管理員應立即套用更新。<a href="https://www.ithome.com.tw/news/179196">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179201"><span style="font-size: 22px;"><strong>WordPress路徑遍歷漏洞揭露當天即出現嘗試利用活動</strong></span></a></p> <p>9月22日WordPress開發團隊發布7.1.2版,修補重大等級的路徑遍歷漏洞CVE-2026-87902,通報漏洞的資安研究員Robert Ressl也公布細節與概念驗證程式碼(PoC)。然而,就在該漏洞揭露及修補程式發布後的幾個小時內,就出現嘗試利用的情況。資安公司Patchstack警告,他們在世界協調時間(UTC)9月22日11時49分首度發現嘗試利用的活動,當時的攻擊流量主要是用於偵察,主要目的是確認網站是否存在漏洞;截至9月23日,攻擊流量已較第一波增加逾10倍,並進一步出現寫入PHP檔案及執行命令的攻擊行為。<a href="https://www.ithome.com.tw/news/179201">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179167"><span style="font-size: 22px;"><strong>WordPress存在資安漏洞Comment2Shell,攻擊者可經由匿名留言發動遠端執行程式碼攻擊</strong></span></a></p> <p>9月17日內容管理平臺WordPress發布7.1.1版,一共修補11個資安弱點,其中一個是資安公司Pwn.ai揭露尚未取得CVE編號的重大漏洞Click2Shell,當中還有另一個引發關注的漏洞是由資安研究員Rafie Muhammad通報。Muhammad指出,他在9月上旬向WordPress通報資安漏洞Comment2Shell(CVE-2026-93485),此為零點擊弱點,攻擊者可透過匿名的特製留言,在未通過身分驗證的狀態下,在特定的區塊或佈景主題的呈現過程,使用即時的JavaScript事件處理程式,把良性的HTML轉換成惡意的HTML內容,進而將跨網站指令碼(XSS)轉變成遠端程式碼執行(RCE)攻擊,CVSS嚴重程度評為7.1分。<a href="https://www.ithome.com.tw/news/179167">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179202"><span style="font-size: 22px;"><strong>D-Link警告路由器DIR-822A存在近乎滿分的零時差漏洞</strong></span></a></p> <p>9月18日臺灣網通設備廠商D-Link發布資安公告,揭露兩個嚴重程度接近滿分的零時差漏洞。該公司先獲報路由器DIR-822A重大漏洞CVE-2026-86296,此為記憶體堆積緩衝區溢位類型的弱點,存在於udhcpcd元件,攻擊者不僅能遠端利用,且無須通過身分驗證,利用過程完全不需使用者互動,CVSS v3.1與v4.0嚴重程度評分皆達到滿分10分,而且網路上已有公開的概念驗證程式碼(PoC)。該公司正著手調查,在完成調查前,用戶應避免在非必要的情況下,將路由器直接暴露在網際網路,並使用防火牆或網路存取控制系統,僅允許受信任的系統與使用者能夠存取管理介面。<a href="https://www.ithome.com.tw/news/179202">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179200"><span style="font-size: 22px;"><strong>pgAdmin 4修補重大身分驗證繞過漏洞,若未更新可能導致攻擊者冒充管理員</strong></span></a></p> <p>開源PostgreSQL資料庫管理工具pgAdmin 4於9月17日發布9.18版,修補4個漏洞,其中最嚴重的是可能導致繞過身分驗證的CVE-2026-86863,影響6.2至9.17版,建議用戶儘速升級。CVE-2026-86863的CVSS 3.1嚴重性評分達9.8分,問題源自pgAdmin 4的Webserver驗證模組,當環境變數設定問題導致系統無法從WSGI或CGI介面獲得身分資訊時,會改從HTTP請求標頭讀取相關資訊,但HTTP標頭內容可由用戶端自行控制,攻擊者可藉此偽造任意用戶身分,甚至冒充管理員登入。<a href="https://www.ithome.com.tw/news/179200">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179152"><span style="font-size: 22px;"><strong>NIST投入逾170萬美元培育資安人才,美國8州新增9項RAMPS計畫</strong></span></a></p> <p><a href="/sites/default/files/images/NICE.png" target="_blank"><img alt="" src="/sites/default/files/images/NICE.png" style="width: 300px; float: right;" /></a> 美國國家標準暨技術研究院(NIST)於9月18日宣布,將投入超過170萬美元,在美國8州資助9項RAMPS資安人才培育計畫,透過地方雇主、教育機構及社群組織合作,培養符合當地需求的資安人才。RAMPS是NIST既有的區域資安人才培育合作機制,透過多方參與建立地方人才培育夥伴關係,並運用NICE網路安全人才框架(NICE Workforce Framework for Cybersecurity),協助教育與訓練內容對應資安工作所需技能。這批計畫涵蓋高中、大學及專業層級的資安教育與訓練,除了發展相關課程,也將透過實習、學徒培訓、實作專案、工作坊、訓練營、競賽及黑客松等方式,增加實務學習機會。<a href="https://www.ithome.com.tw/news/179152">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179149"><span style="font-size: 22px;"><strong>提示詞注入仍難可靠防範,澳洲通訊局公布AI代理權限控管原則</strong></span></a></p> <p><a href="/sites/default/files/images/0924-asd-960.jpg" target="_blank"><img alt="" src="/sites/default/files/images/0924-asd-960.jpg" style="width: 300px; float: right;" /></a> 澳洲政府情報與資安機構澳洲通訊局(ASD)發布代理型AI安全指引,當中指出,若要防範大型語言模型(LLM)將外部內容解讀成指令的提示詞注入(Prompt Injection),目前仍無完全可靠的技術方法,ASD建議企業在部署代理型AI時,不應只依賴LLM本身的安全機制,還需限制AI代理存取資源的範圍及可執行的操作,降低提示詞注入造成的影響。對於LLM之外、負責讓AI代理連接外部資料、使用工具及存取其他系統的軟體機制,ASD稱為Agentic AI harness,這套機制也負責AI代理的權限控管及相關安全控制。ASD建議企業依照最小權限原則,限制AI代理存取正式系統、敏感資料及網路服務,並只提供執行任務所需的工具及權限,敏感或可能造成重大影響的操作則需經過人工核准。企業也應完整保留提示詞、模型回應、工具呼叫、人工核准及組態異動等紀錄。<a href="https://www.ithome.com.tw/news/179149">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179173"><span style="font-size: 22px;"><strong>Red Hat OpenShift 4.22導入ML-KEM,下一步推進抗量子數位簽章ML-DSA</strong></span></a></p> <p>企業開源軟體業者Red Hat(紅帽)公布OpenShift的後量子密碼學(PQC)最新進展,OpenShift 4.22已預設支援模組格基式金鑰封裝機制(ML-KEM),讓支援相關能力的TLS 1.3連線可採用抗量子密碼演算法建立金鑰,降低攻擊者現在先擷取加密流量,未來再利用量子電腦解密的風險。紅帽接下來將推進抗量子數位簽章演算法ML-DSA, 這項轉型牽涉的既有系統將比ML-KEM更多,例如ML-KEM不需更換既有憑證,ML-DSA則會牽動X.509憑證,以及程式碼、容器映像檔等項目的數位簽章,負責驗證這些憑證或簽章的相關元件也必須支援ML-DSA。紅帽規畫在過渡期間同時維持傳統與ML-DSA憑證鏈,待相關元件陸續支援ML-DSA後,再逐步淘汰傳統憑證鏈。<a href="https://www.ithome.com.tw/news/179173">詳全文</a></p> <p><a href="https://www.ithome.com.tw/news/179176"><span style="font-size: 22px;"><strong>思科開源CAIRN工具,透過AI使用痕跡追蹤新型惡意程式</strong></span></a></p> <p><a href="/sites/default/files/images/CRIAN TALOS.png" target="_blank"><img alt="" src="/sites/default/files/images/CRIAN%20TALOS.png" style="width: 300px; float: right; height: 180px;" /></a> 思科(Cisco)旗下資安研究團隊Talos於9月22日宣布開源AI惡意程式研究工具CAIRN,可透過AI提示詞、API端點及其他使用痕跡,搜尋、分類及追蹤整合AI功能的惡意程式,無須下載或執行惡意程式檔案即可進行初步分析。CAIRN全名為認知特徵情報研究網路(Cognitive Artifact Intelligence Research Network),主要用來辨識及追蹤整合AI功能的惡意程式,這些惡意程式可能利用大型語言模型(LLM)分析受害電腦的環境、產生指令,甚至自主決定下一步攻擊行動。CAIRN的研究範圍也涵蓋專門攻擊AI系統、竊取AI服務憑證及濫用AI生態系的惡意程式。Talos已將CAIRN的程式碼、YARA偵測規則、樣本搜尋條件及惡意程式家族研究報告公布於GitHub,採MIT授權,供資安研究人員使用及改進。不過,開源版本並不包含Talos所蒐集的樣本資料庫。<a href="https://www.ithome.com.tw/news/179176">詳全文</a></p> </div></div></div>
駭客用3套AI工具大規模攻擊電商,竊取超過60萬筆信用卡資料
<div class="field field-name-field-news-column-category field-type-taxonomy-term-reference field-label-hidden"><div class="field-items"><div class="field-item even"><a href="/tags/%E6%96%B0%E8%81%9E">新聞</a></div></div></div><div class="field field-name-body field-type-text-with-summary field-label-hidden"><div class="field-items"><div class="field-item even"><p>資安業者Gambit Security<strong><a href="https://gambit.security/blog-posts/autonomous-ai-agents-online-retailers-25-a-company">揭露</a></strong>一波利用AI代理發動的大規模網路攻擊,攻擊者使用3套開源AI工具鎖定線上零售商,攻擊活動從7月延續至今,Gambit Security發布報告時表示活動仍在進行。光是9月10日至15日就啟動105個攻擊專案,至少27家公司遭入侵,攻擊者還從兩家受害企業竊取超過60萬筆尚未到期的信用卡資料,並在多個電商網站植入信用卡資料竊取程式。</p> <p>攻擊使用Strix、Cairn與Hermes分工,Strix負責尋找漏洞,Cairn接收目標網域與取得伺服器控制權、管理員權限等任務,再測試可行的攻擊方法,Hermes則負責安排攻擊工作與後續操作。人類操作者多半只輸入簡短簡體中文指令,漏洞探測、入侵、提升權限與存取資料等工作交由AI工具執行。</p> <p class="rtecenter"><img alt="" src="/sites/default/files/images/FireShot%20Capture%20127%20-%20AI%20Agents%20Are%20Hacking%20Online%20Retailers%20for%20%2425%20a%20Company%20-%20%5Bgambit_security%5D.jpg" style="width: 580px; height: 481px;" /></p> <p>研究人員取得的Cairn紀錄顯示,AI代理會依各網站環境選擇攻擊方式,其中一個案例由SQL注入漏洞開始,攻擊者讀取一次性密碼資料繞過多因素驗證,進入管理介面後利用檔案上傳功能取得伺服器程式執行權限,再取得最高系統權限。攻擊一路延伸至NFS共享空間、WordPress資料庫與AWS Secrets Manager,最後進入Magento使用的Aurora資料庫,取得金鑰並解開信用卡資料。</p> <p>攻擊者透過OpenRouter使用AI模型,攻擊者留下的成本紀錄涵蓋101次完成的掃描工作,平均每次花費25.46美元,最低3.13美元,最高79.31美元。</p> <p>取得網站權限後,攻擊者會在結帳頁面植入信用卡資料竊取程式,手法包括修改既有JavaScript檔案、插入外部指令碼、竄改網站內容、利用S3儲存空間,以及修改Kubernetes部署設定。一家美國葡萄酒零售商重新部署應用程式後,結帳頁面的惡意程式遭移除,但攻擊者留下的排程工作會檢查檔案並重新植入程式碼。</p> <p>攻擊者使用的AI代理在入侵後會執行資料清理,一家自行車零售商遭入侵後,代理建立名稱以ZQ開頭的暫存資料表,後續清理程序依名稱刪除180張資料表,但刪除條件也涵蓋名稱含有Backup的資料表,導致受害企業管理員建立的備份資料表遭到誤刪。</p> </div></div></div>
9/22(二)
Apple 據報正開發無螢幕健康手環
<p><img width="620" src="https://image-cdn.hypb.st/https%3A%2F%2Fhk.hypebeast.com%2Ffiles%2F2026%2F09%2Fapple-screenless-health-tracker-could-redefine-wearables-001.jpg?w=800&cbr=1&q=90&fit=max" /></p><p><strong>摘要</strong></p><p>Apple 的工業設計團隊正研究一款沒有螢幕的健身追蹤手帶,產品定位將低於 Apple Watch SE。這項潛在的硬件方向轉變,是承接 2026 年 9 月在 Series 12 及 Ultra 4 推出的高數據量 Readiness app 而來。健康業務部門主管 Eddy Cue 正力推這款精簡版穿戴裝置,希望加快品牌在健身領域的發展步伐。</p><div>Apple 正探索開發無螢幕 Apple 健康追蹤器,為穿戴式產品陣容醞釀一次重大轉向。據 Bloomberg 記者 Mark Gurman 於 2026 年 8 月初報道,這家科技巨擘的工業設計團隊已花約一年時間,構思全新的硬件形態。Gurman 形容,這項內部探索旨在讓產品邁向新時代;其設計重構的規模,堪比 iPhone 日後轉向摺疊式形態。除了無螢幕手環外,Apple 亦正考慮其他穿戴式裝置的改動,包括圓形螢幕概念,以及 PCMag 報道的陶瓷機身。不過,該記者指出圓形 Apple Watch 不大可能面世,因此無螢幕手環是這項計劃中最有可能推出的產品。移除螢幕後,Apple 或可免除智能手錶用戶長久以來每日充電的困擾,同時進軍 Apple Watch SE 以下、品牌至今尚未全面覆蓋的較低價位市場。Apple 尚未落實推出無螢幕手環,裝置的感測器組合、正式名稱、價格及發售日期亦未定案;但驅動它所需的軟件引擎已經推出市場。2026 年 9 月 18 日,Apple 在 Apple Watch Series 12 及 Ultra 4 推出「準備度」應用程式。系統會分析近期活動、睡眠數據及夜間生命體徵,計算出 0 至 10 分的每日準備度評分。用戶每日會收到 4 項建議之一:「休養」、「量力而為」、「準備就緒」或「全力以赴」。為得出這些洞見,底層健康系統每 5 分鐘便會採集一次心率變異度(HRV)數據。公司高層表示,這個頻率較上一代 Series 11 可做到的密集 24 倍。工程師再將讀數拆分為整體 HRV 和專門的恢復 HRV,並獨特地以用戶的個人基準作比較,而非套用一般人口平均值。這款精簡追蹤器在內部最有力的倡議者,是 Eddy Cue。他在 2025 年底接替即將離任的營運總監 Jeff Williams,監管 Apple 的健康與健身部門。Cue 向同事表示,Apple 必須在穿戴式健康及健身領域加快步伐。他的領導帶來了重大的內部轉向。管理層變動後,Apple 有意縮減雄心勃勃的 AI 教練計劃 Mulberry。Apple 沒有把 Mulberry 計劃的智能功能包裝成高級付費附加服務,而是將其架構直接整合至核心的「健康」應用程式。Apple 將先進 AI 追蹤功能納入原生生態系統,並在現有手錶上部署高強度的「準備度」評分系統,已悄然為無螢幕的未來鋪設軟件基礎。無螢幕手環正是承載這套新基礎架構的終極硬件載體。Apple 一方面探索定位高於 Ultra 及 Hermès 系列的新高端價格層級,另一方面可能推出無螢幕追蹤器,顯示其已準備大幅細分穿戴式產品陣容,以涵蓋健身市場的各個層面。</div><p><a href="https://hypebeast.com/zh/2026/9/apple-screenless-health-tracker-could-redefine-wearables" title="Apple 據報正開發無螢幕健康手環" target="_blank" rel="noopener">Click here to view full gallery at Hypebeast</a></p>

 HYPEBEAST
9/15(二)
免費 AI Agent 模型怎麼用?Agnes AI、NVIDIA、Hermes、OpenCode 免費 API KE…
<p>整理 Agnes AI、NVIDIA、Hermes 內建模型與 OpenCode 四種免費 AI Agent 模型管道,示範 API Key、Endpoint、模型測試與切換,並提醒隱私、限流及自動儲值風險。</p> <p>The post <a rel="nofollow" href="https://www.kocpc.com.tw/archives/669064">免費 AI Agent 模型怎麼用?Agnes AI、NVIDIA、Hermes、OpenCode 免費 API KEY 完整攻略</a> appeared first on <a rel="nofollow" href="https://www.kocpc.com.tw">電腦王阿達</a>.</p>
 電腦王阿達
 哈潑時尚
9/12(六)
 壹蘋新聞網

9/10(四)
Apple 正式發布 AirPods 5、Apple Watch Series 12 及 Ultra 4,率先掌握產品…
<p><img width="620" src="https://image-cdn.hypb.st/https%3A%2F%2Fhk.hypebeast.com%2Ffiles%2F2026%2F09%2FApple-Watch-Ultra-4-hero-main.-00jpg.jpg?w=800&cbr=1&q=90&fit=max" /></p><div>我們正在 Apple Park 現場,為你即時報道這家科技巨擘發布最新一系列裝置的消息。率先登場的是新一代個人音訊產品 AirPods 5,採用升級聲學架構及空間音訊;售價 $149 USD 的升級版本更加入開放式耳機主動降噪功能與全新滑動操控。穿戴式裝置方面,Apple 為 Apple Watch Series 12 及堅固耐用的 Apple Watch Ultra 4 升級,兩者均配備全新 S11 晶片,支援裝置端音訊智能、強化健康監測功能,以及高級鈦金屬 Hermès 錶帶選項。Apple 亦推出 AppleCare One Family——一項涵蓋全家人的美國統一保障計劃——並為 iPhone 手機殼及裝置掛繩帶來全新季節配色。產品即日接受預訂,將於 9 月 18 日發售。以下一覽發布會中公布的產品詳情與重點。AirPodsAirPods 5(基本型號,$129):- 重新設計多端口聲學架構,配合新一代自適應均衡器,因應不同耳形呈現更豐富細緻的音色。- 個人化空間音訊,帶來動態而沉浸的聲音體驗。- 維持上一代非 ANC 型號的入門售價。配備無線充電盒的 AirPods 5($149):- 配備主動降噪(ANC)功能,降噪效果較 AirPods 4 提升 50%,為開放式設計帶來頂級 ANC 表現。- 智能音訊模式:升級通透模式及自適應音訊,可因應環境自動在 ANC 與通透模式之間調整。- 操控與電池:首款在耳機柄加入音量滑動操控(向上/向下)的開放式型號;開啟 ANC 時,續航時間最長達 5 小時。- 充電盒:支援 Apple Watch 充電器及 Qi 無線充電器的無線充電盒。- 整合:可無縫配合 Siri AI 與 Apple Intelligence 使用。- 發售資訊:即日開始接受預訂,9 月 18 日正式發售。Apple WatchApple Watch Series 12:- 售價由 $399 起。- 搭載 S11 晶片,將音訊智能帶到腕上。- 配備 Ceramic Shield 2、全新健康感測功能(提供穿戴式裝置中最準確的心率偵測),電池續航最長達 24 小時。Apple Watch Ultra 4:- 售價由 $799 起。- 搭載 S11 晶片,具備音訊智能、進階健康與健身感測功能、更快充電速度,以及更長的運動模式續航時間。- 新增鈦金屬 Hermès 錶帶選項。- 發售資訊:兩款型號即日接受預訂,9 月 18 日正式發售。服務與配件AppleCare One Family: - 這項於美國推出的統一保障計劃,讓用戶可直接透過 iPhone 輕鬆登記,為全家人的裝置提供保障及不限次數的維修支援。- 配件:iPhone 手機殼、腕帶掛繩及 AirPods Pro 掛繩帶均推出全新配色。</div><p><a href="https://hypebeast.com/zh/2026/9/apple-officially-unveils-airpods-5-apple-watch-series-12-and-the-ultra-4-and-we-got-early-details" title="Apple 正式發布 AirPods 5、Apple Watch Series 12 及 Ultra 4,率先掌握產品詳情" target="_blank" rel="noopener">Click here to view full gallery at Hypebeast</a></p>
