Cloudflare開源Clef決策模型,主打快速判斷並整合Workers AICloudflare把決策模型帶進Workers AI,Clef可依預設選項直接計算分類與判斷結果,省去大型語言模型逐步產生文字的流程,並相容Jev介面、開放模型權重,也提供特定工作微調服務10/5 08:32李建興原站#AI#Cloud
Aurora PostgreSQL現可查詢S3資料湖,由DuckDB引擎負責Iceberg與Parquet分析AWS將DuckDB分析查詢引擎嵌入Aurora PostgreSQL,讓開發者可直接查詢Amazon S3中的Iceberg與Parquet資料,並與Aurora交易資料合併處理,不必先把歷史資料搬進資料庫10/2 08:19李建興原站#Cloud
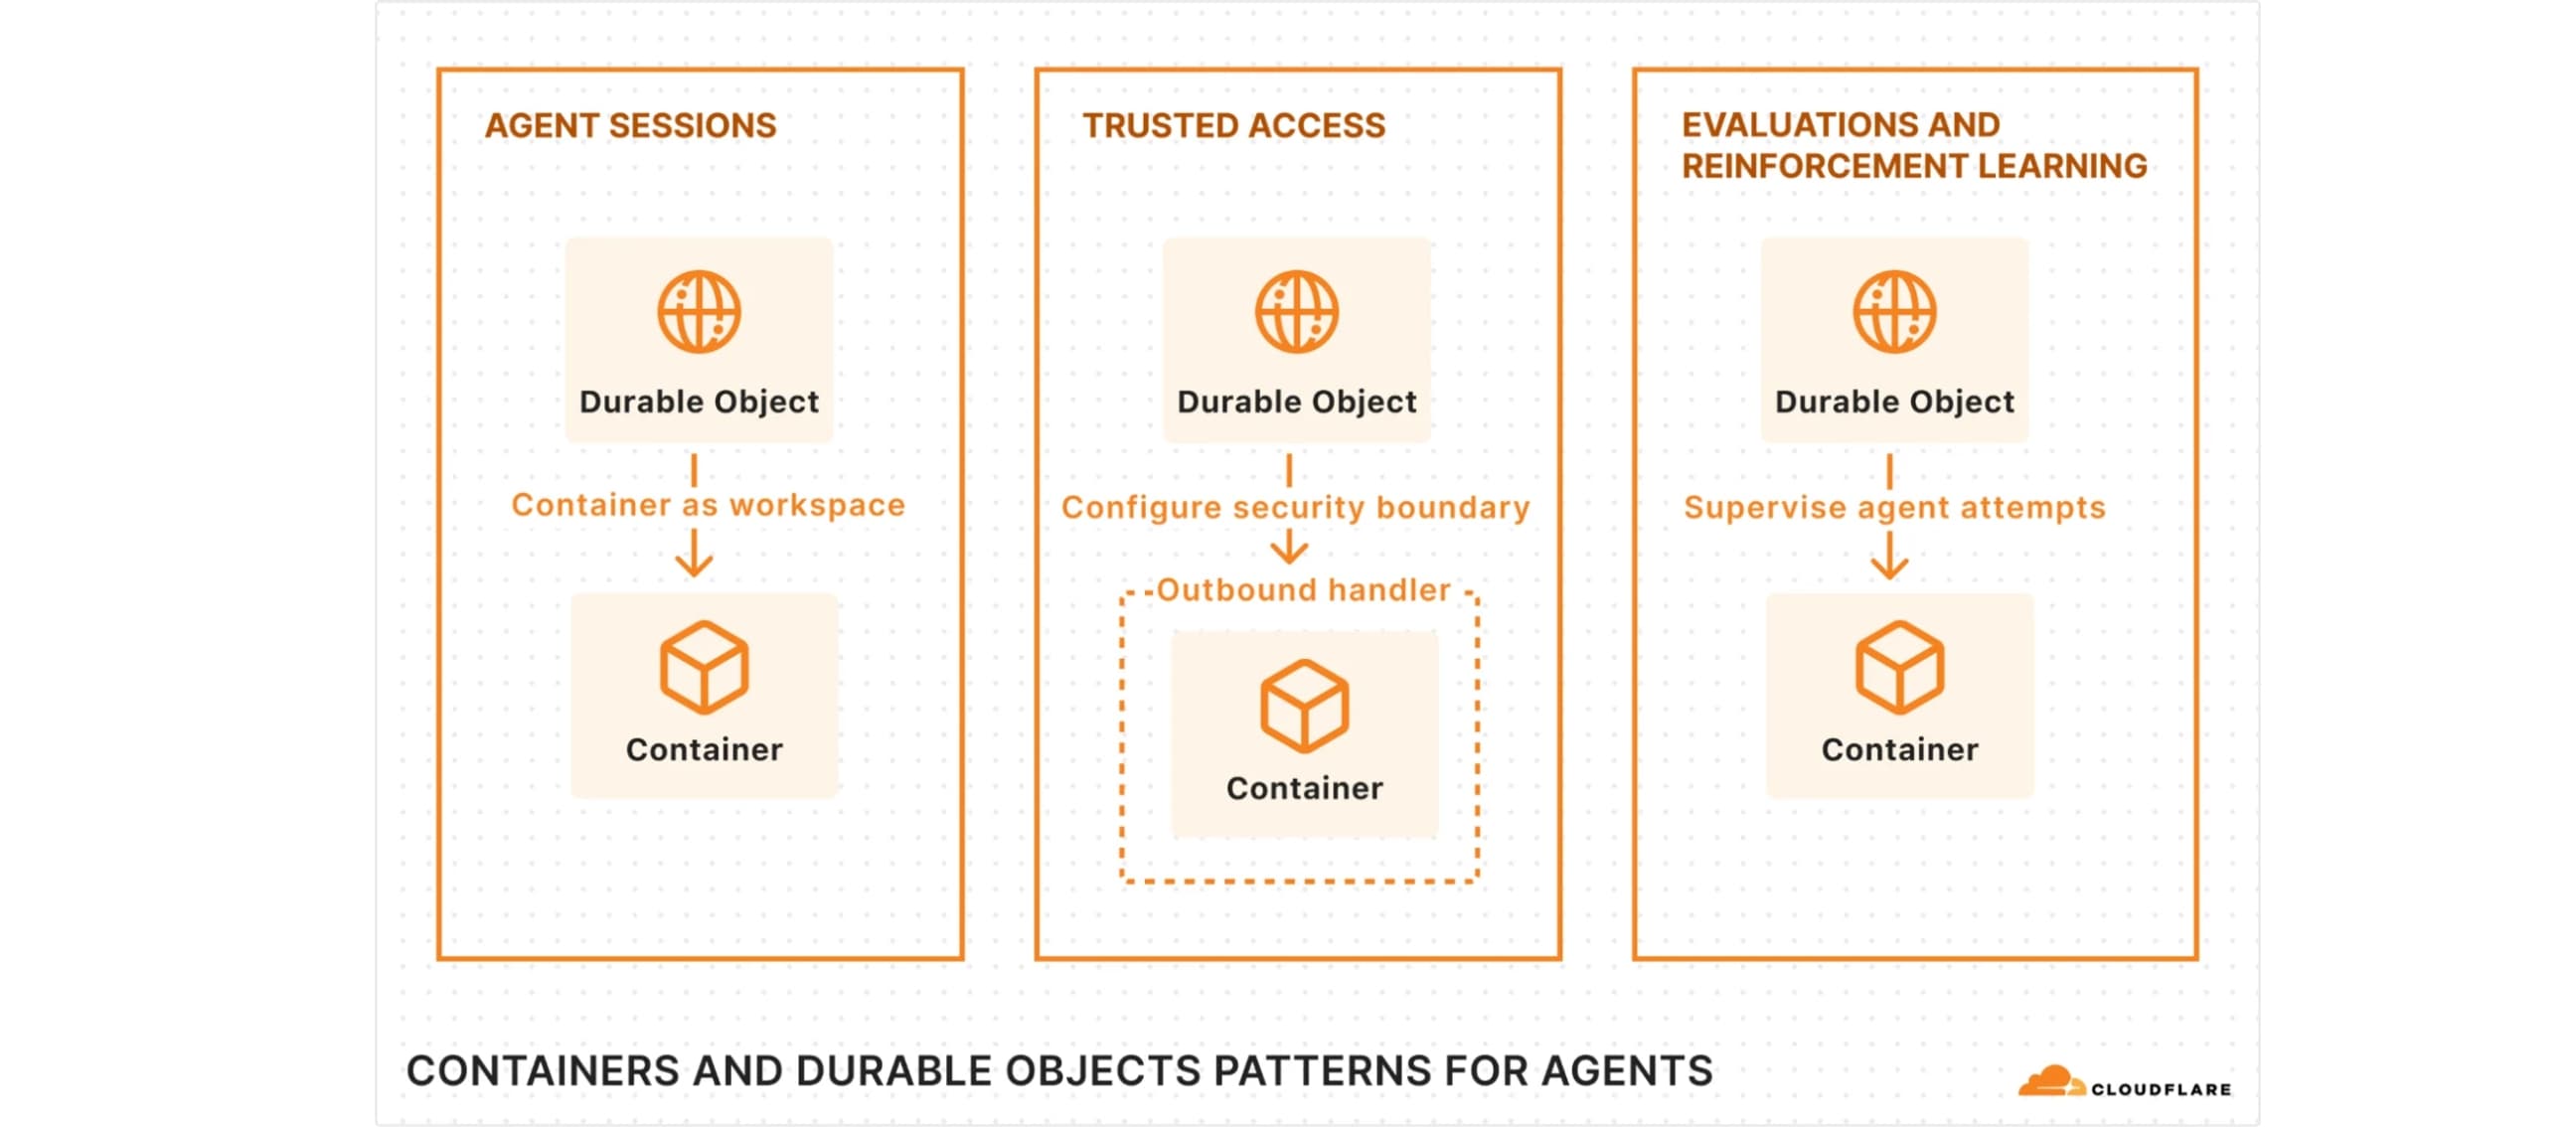
Cloudflare重構Containers支援AI代理沙箱,百沙箱並行啟動不需1秒Cloudflare重做Containers的排程與啟動流程,AI代理可依任務選擇映像檔與運算資源,並透過檔案快照保存工作環境。獨立測試中,100個沙箱的中位啟動時間降至648毫秒10/1 14:24李建興原站#AI#Software#Dev
因應PQC簽章帶來的憑證架構負擔,Cloudflare完成初步大規模MTC實測,已傳送數十億份憑證為降低PQC憑證帶來的傳輸與驗證負擔,Cloudflare與Google正測試新的憑證架構與驗證機制MTC。最新實驗結果顯示,MTC已提供給50%的Chrome Beta 146使用者,累計傳送數十億份憑證,已驗證其初步可行性10/1 12:55羅正漢原站#資安
Cloudflare計畫成為公開憑證授權機構,將支援後量子MTC憑證Cloudflare宣布有意成為公開憑證授權機構(CA),一方面希望降低Web PKI在導入後量子憑證時的效能與遷移負擔,另一方面增加公開憑證供應來源,提升整體備援與韌性10/1 10:45羅正漢原站#資安
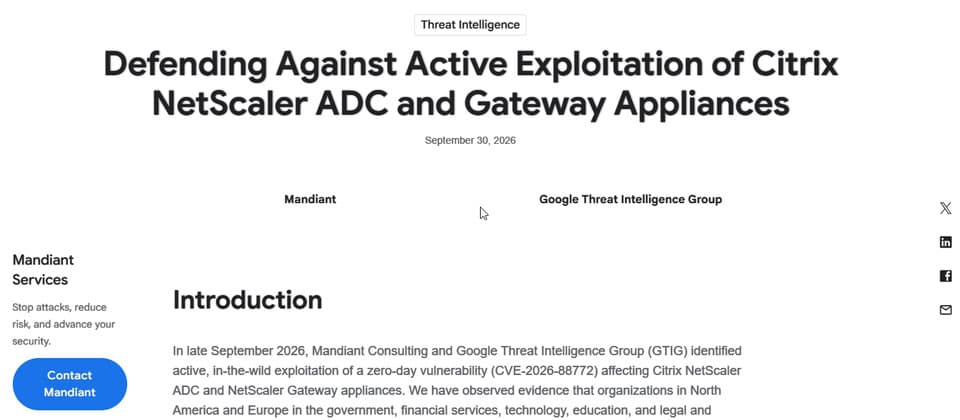
Citrix NetScaler漏洞被用於攻擊北美與歐洲組織,駭客藉此散布惡意程式WhipShot與SlapShotCitrix本週修補的NetScaler重大漏洞CVE-2026-88771、 CVE-2026-88772,Google指出已在北美與歐洲發現攻擊活動,鎖定政府機關、金融服務、科技等產業,相關活動可追溯至9月初10/1 10:48周峻佑原站#資安#Cloud#Software#Dev
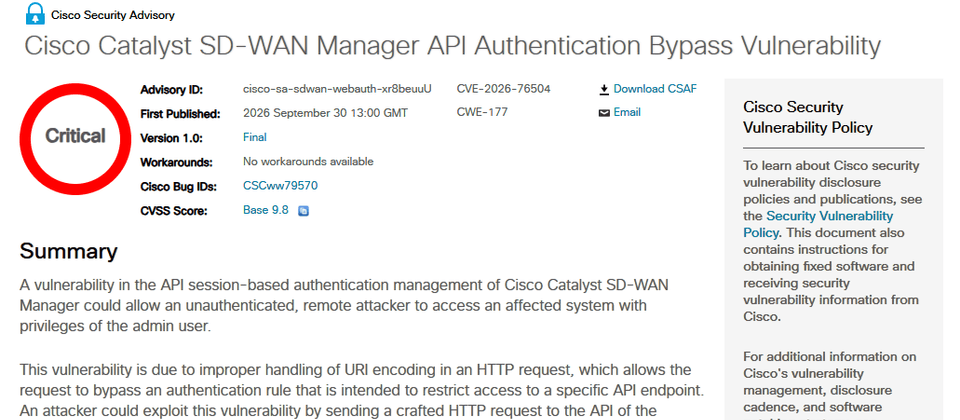
思科警告Catalyst SD-WAN Manager存在重大等級的身分驗證繞過漏洞本週思科揭露重大等級的漏洞CVE-2026-76504,此弱點存在於Catalyst SD-WAN Manager,攻擊者有機會透過API繞過身分驗證,值得留意的是,思科表示已發現遭到積極利用的跡象10/1 10:07周峻佑原站#資安#Cloud#Software#Dev
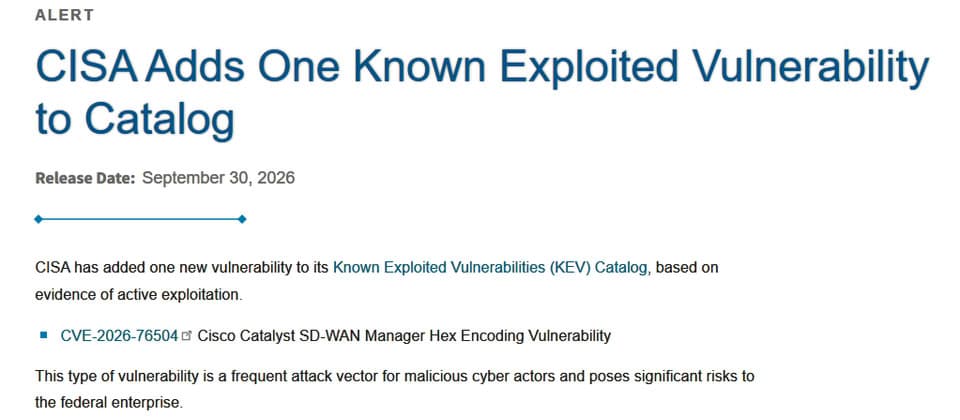
美國CISA將思科Catalyst SD-WAN Manager重大漏洞列KEV美國網路安全與基礎設施安全局(CISA)更新已遭利用的漏洞名單(KEV)內容,新增思科Catalyst SD-WAN Manager重大漏洞CVE-2026-76504,並要求聯邦機構3天內緊急採取行動10/1 10:41周峻佑原站#資安#Cloud#Software#Dev
OpenAI更新Codex Cloud,雲端開發環境可重複套用並供團隊共享OpenAI將Codex Cloud開發環境改為可發布並重複使用,個別任務也能保存虛擬機器狀態,ChatGPT Enterprise還進一步支援團隊共享環境設定9/30 18:51李建興原站#AI#Cloud#Dev
【資安日報】9月30日,Salesforce Agentforce傳出安全問題疑慮,該公司回應尚未發現被用於攻擊其客戶資安廠商指稱Salesforce AI代理平臺Agentforce出現SalesBleed安全問題,警示攻擊者不需取得企業的Salesforce帳號,就能透過公開的Web-to-Lead功能提交藏有惡意提示詞的潛在客戶資料,然而,Salesforce最新回應指出,目前並無任何證據顯示該報告所述問題曾被用於攻擊任何客戶9/30 14:56張明德原站#AI#資安#Cloud#政府
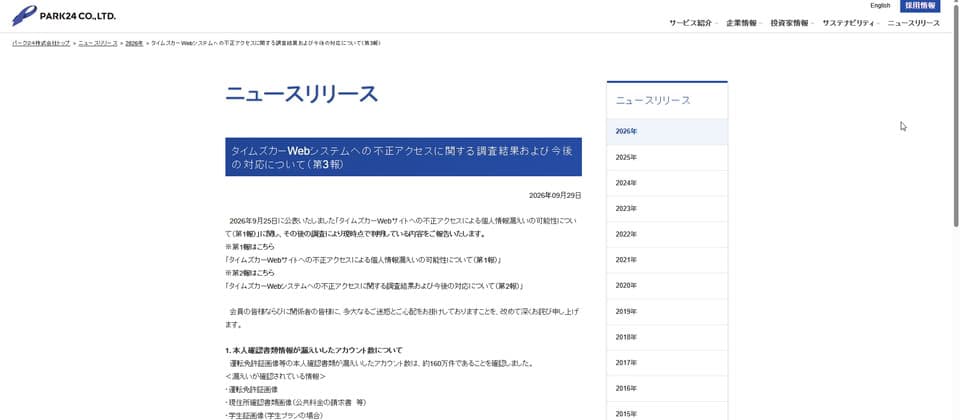
日本租車公司Times Car資料外洩,影響660萬用戶上週日本租車公司Times Car偵測到異常存取活動,並透露部分本週進一步說明,約有660萬個會員的帳號資料外洩,其中160個帳號含有身分證明文件9/30 14:54周峻佑原站#資安#Cloud
AI程式開發代理工具Cline更新SDK,工作階段可在本機與雲端間雙向交接AI程式開發代理工具Cline擴充SDK雲端能力,讓整合工具把AI開發工作從本機交給雲端代理,之後再交接回原環境,並新增可暫停、恢復的雲端工作區,支援較長時間的開發任務9/30 13:15李建興原站#AI#Cloud#Dev
Mozilla發布Firefox 157改版,修補近80個弱點本週Firefox 157正式推出,Mozilla基金會總共修補76個資安漏洞,並指出其中有一半是高風險等級,用戶應升級新版以緩解相關弱點9/30 11:45周峻佑原站#資安#Cloud#Software#Dev
針對網站遭受攻擊事故復原出現新進展,商周集團中秋節前宣布兩個網站重新上線上週末商周集團宣布,旗下的良醫健康網與alive兩個網站,經過深度檢測與測試之後,於中秋節前夕正式重新啟用,並透露目前該集團其他網站的復原情形9/30 11:56周峻佑原站#資安#Cloud
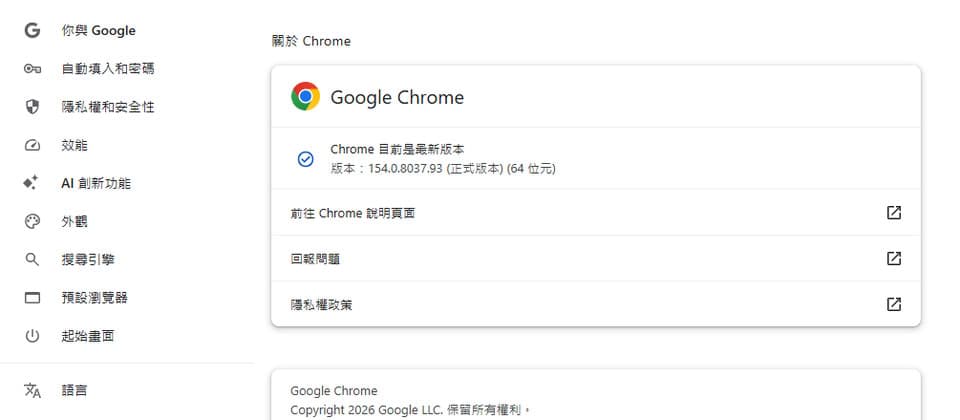
Google為Chrome 154修補32個資安漏洞本週Google發布Chrome 154安全性更新,修補32個漏洞,其中ANGLE元件記憶體緩衝區溢位漏洞CVE-2026-102331被評為重大等級,特別危險9/30 10:49周峻佑原站#資安#Cloud#Software#Dev
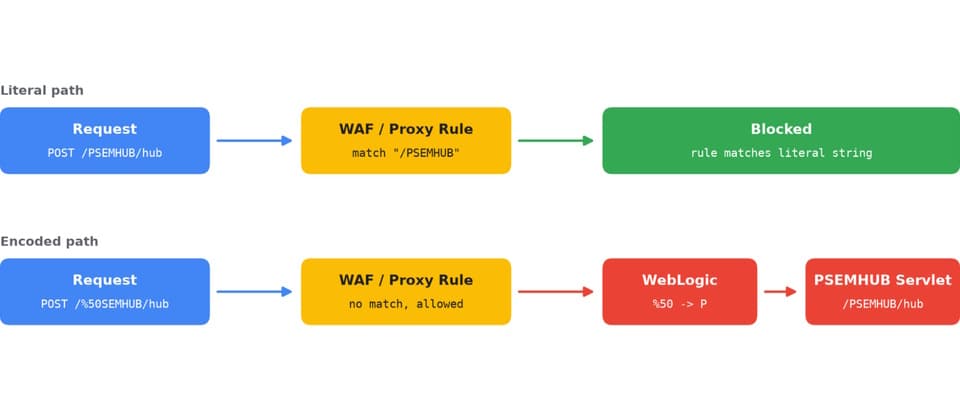
ShinyHunters二度大規模鎖定Oracle PeopleSoft發動攻擊,突破WAF偵測機制部署後續工具Google針對ShinyHunters(UNC6240)的攻擊活動提出警告,這些駭客再度利用企業應用系統平臺Oracle PeopleSoft資安漏洞CVE-2026-35273,於全球數十套系統植入Webshell,進一步部署後門程式SideEye與遠端管理工具MeshAgent9/29 16:30周峻佑原站#資安#Cloud#Software
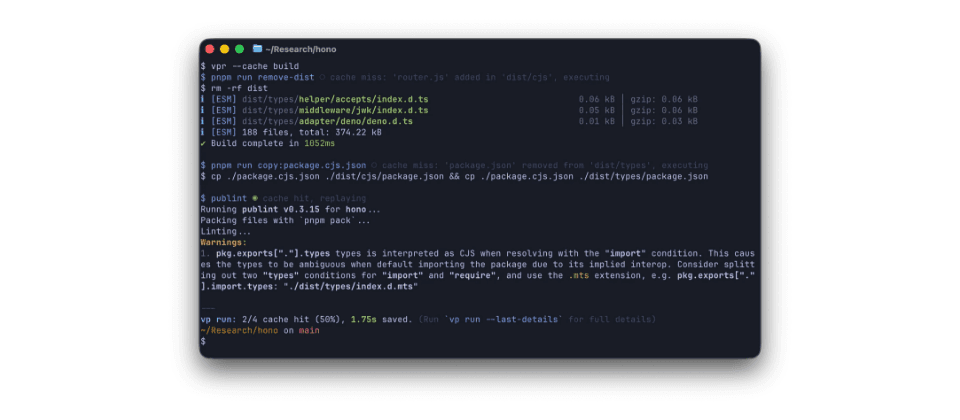
Cloudflare推出JavaScript開發工具鏈Vite+ 1.0,整合建置、測試與程式檢查Cloudflare旗下VoidZero推出Vite+ 1.0,把Vite、Vitest、Oxlint與Oxfmt等工具整合到同一套開發流程,涵蓋建置、測試、程式碼檢查與格式整理,也持續以Rust重寫核心元件提高執行速度9/29 17:17李建興原站#Cloud#Dev
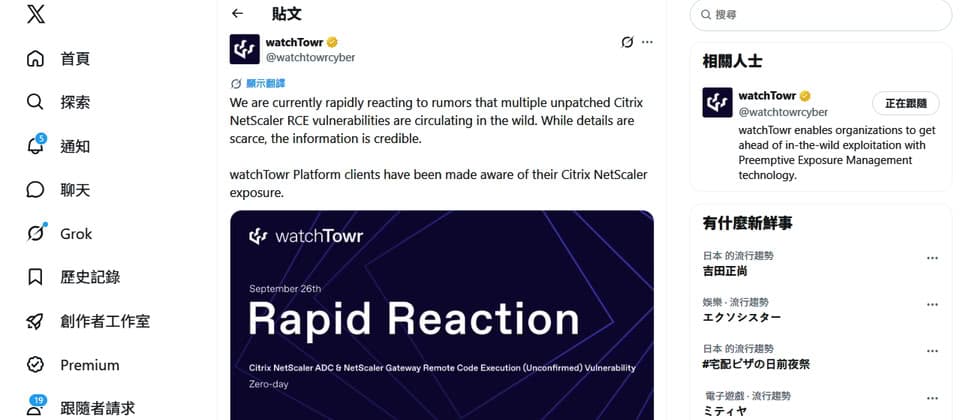
Citrix NetScaler重大漏洞在修補之前已遭到利用有IT人員透露,他們上週末接獲IT服務供應商的資安團隊電話,建議立即關閉NetScaler系統,威脅情報公司watchTowr證實,有兩個當時尚未修補的遠端程式碼執行(RCE)漏洞被用於實際攻擊9/29 14:35周峻佑原站#資安#Cloud#Software#Dev
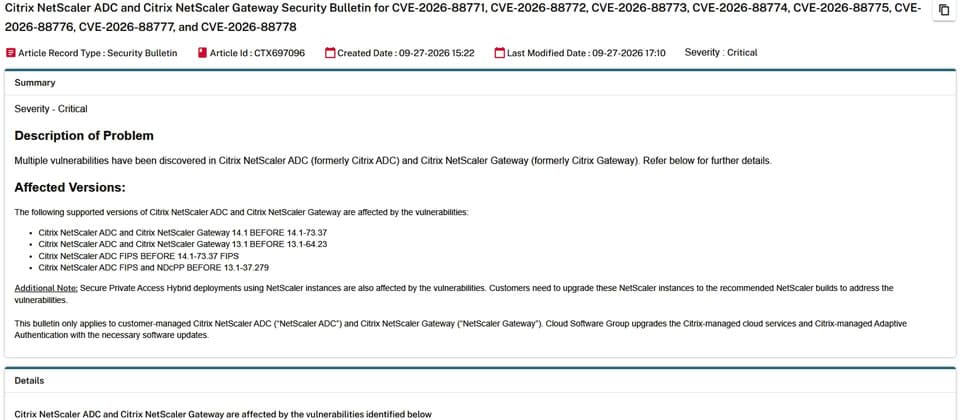
Citrix修補NetScaler一系列資安漏洞,其中包含兩個已遭利用的重大漏洞Citrix警告旗下NetScaler ADC與Gateway存在8個資安漏洞,並指出其中兩個重大漏洞CVE-2026-88771與CVE-2026-88772已被用於實際攻擊,呼籲用戶儘速檢查系統是否遭到入侵,並套用相關更新9/29 13:34周峻佑原站#資安#Cloud#Software#Dev
企業威脅獵捕最大難題轉變,SANS指出資料問題首度超越人才不足企業威脅獵捕出現新態勢,主要障礙正從人才不足轉向資料問題,資料品質與數量首度成為最大挑戰;同時,雲端也被視為最難進行威脅獵捕的環境,企業評估獵捕成效的成熟度也出現下滑9/29 14:30羅正漢原站#資安#Cloud
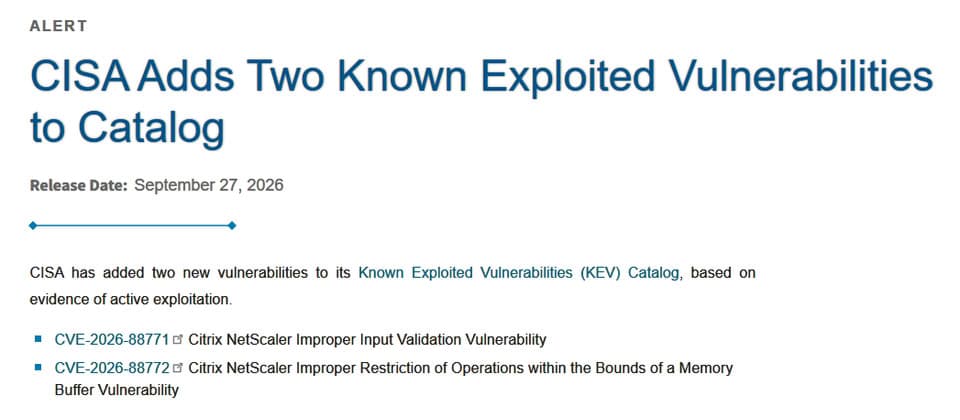
美國CISA警告Citrix NetScaler重大漏洞遭積極利用美國網路安全與基礎設施安全局(CISA)指出,Citrix NetScaler重大漏洞CVE-2026-88771、CVE-2026-88772遭積極利用,聯邦機構必須在3天內緊急修補9/29 12:57周峻佑原站#資安#Cloud#Software#Dev
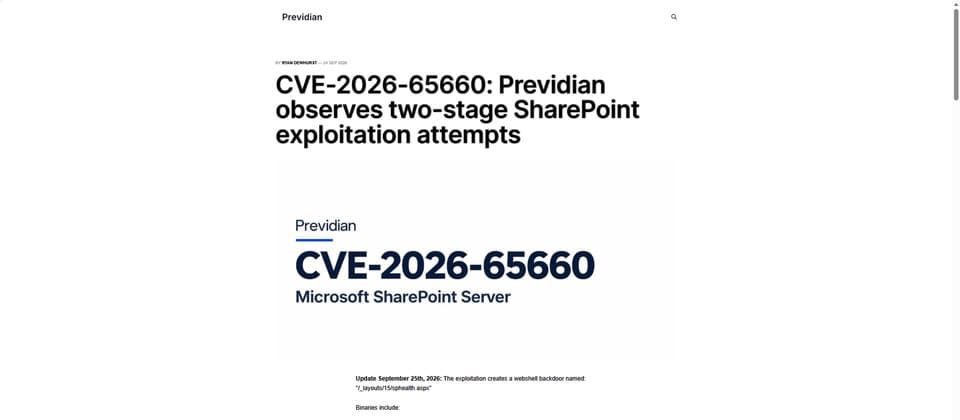
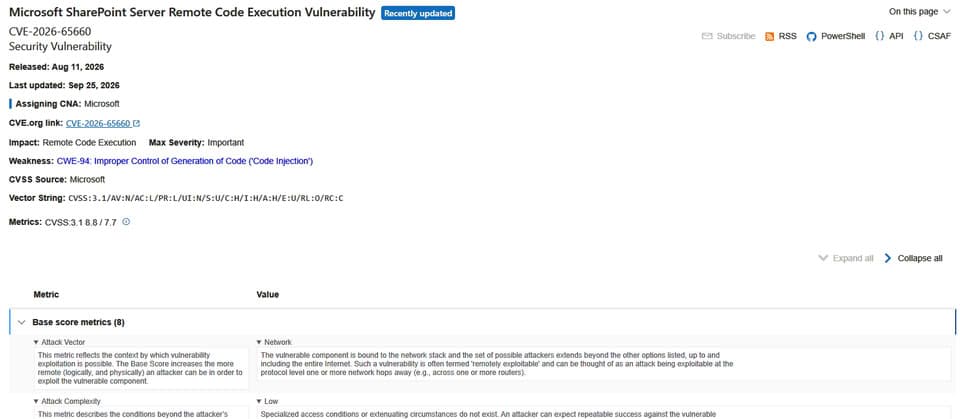
駭客利用SharePoint漏洞CVE-2026-65660發動兩階段攻擊,企圖部署Webshell9月24日資安公司Previdian發現有人嘗試利用SharePoint程式碼注入漏洞CVE-2026-65660的跡象,並指出攻擊者嘗試串連另一個弱點來達到目的,並於SharePoint植入Webshell後門9/29 11:17周峻佑原站#資安#Cloud#Software
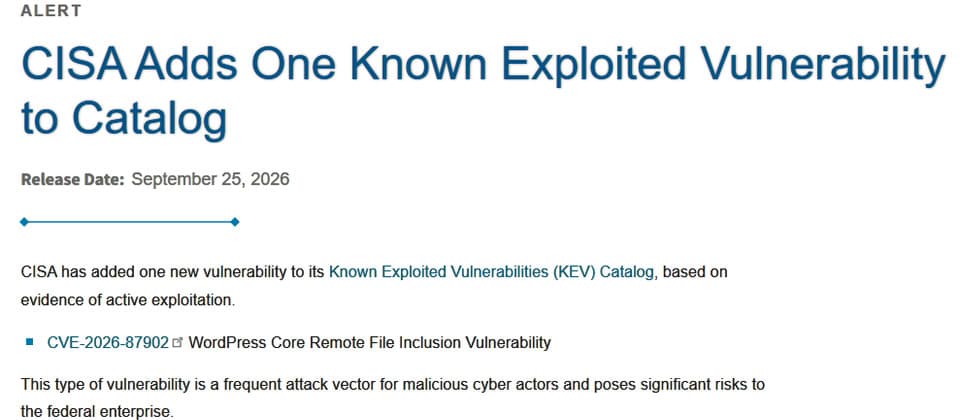
CISA警告甫修補的WordPress重大路徑遍歷漏洞遭到利用美國網路安全與基礎設施安全局(CISA)針對WordPress重大漏洞CVE-2026-87902提出警告,表示他們已掌握遭到利用的證據,將其列入已遭利用的漏洞名單(KEV)9/29 12:24周峻佑原站#資安#Cloud#Software#Dev
CISA警告SharePoint程式碼注入漏洞遭到利用美國網路安全與基礎設施安全局(CISA)表示,已掌握SharePoint程式碼注入漏洞CVE-2026-65660遭積極利用,聯邦機構需在3天內緊急修補9/29 10:39周峻佑原站#資安#Cloud#Software
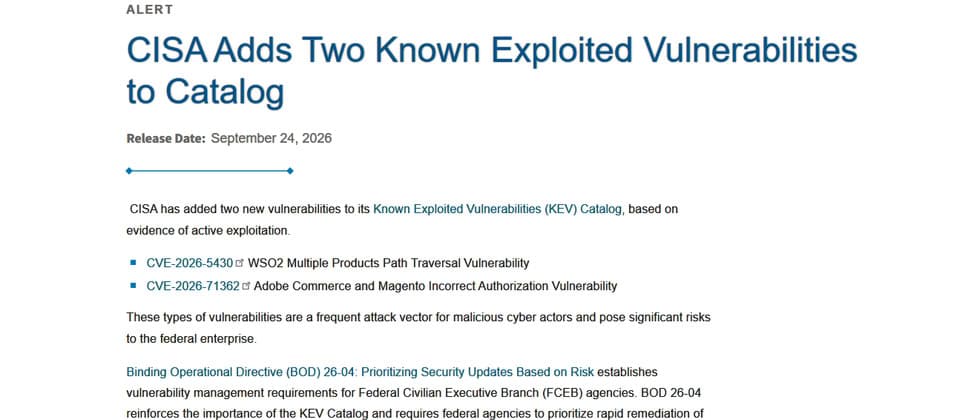
電商平臺Magento、中介軟體WSO2重大漏洞遭積極利用美國網路安全與基礎設施安全局(CISA)警告,電商平臺Adobe Commerce與Magento漏洞CVE-2026-71362、中介軟體WSO2漏洞CVE-2026-5430遭積極利用,聯邦機構需緊急完成修補9/29 10:07周峻佑原站#資安#Cloud#Software#Dev
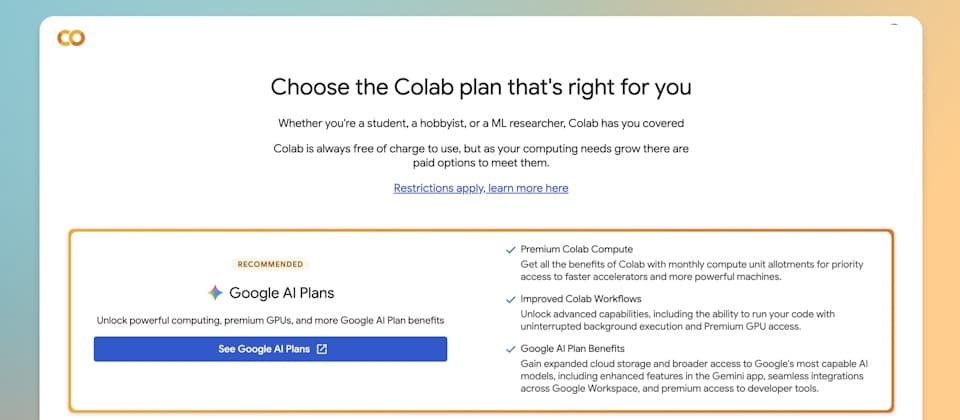
Google AI付費方案新增Colab進階權益Google AI付費方案新增Colab進階權益,符合資格的訂戶可取得Colab運算單元,以及效能更高的GPU、TPU等運算資源9/28 10:28原站#AI#Cloud
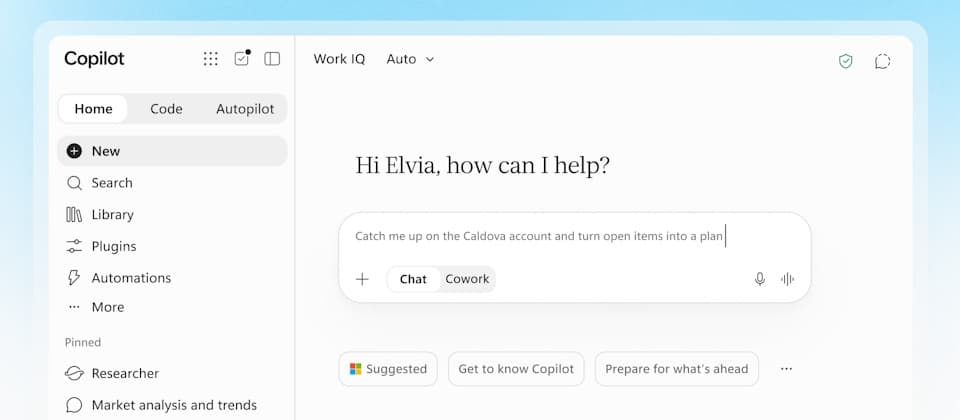
微軟新Copilot整合Cowork、Office,Scout改名Autopilot微軟進一步整合Copilot功能,納入Cowork、Office及程式開發能力,使用者可在同一平臺交談、處理文件與簡報,甚至建立程式9/28 10:14原站#AI#Cloud