【資安日報】10月5日,微軟揭露2026年國家級駭客威脅較兩年前更嚴峻,臺灣遭遇事件數躍居全球第三
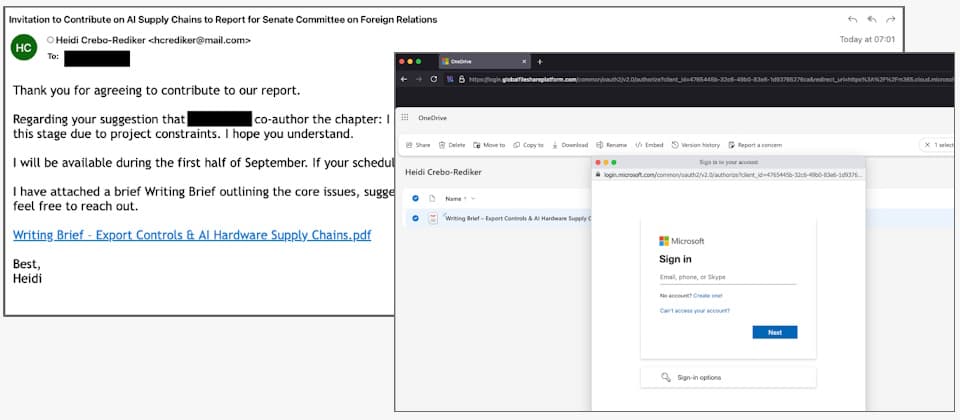
新聞本日新聞焦點 ● 微軟揭2026國家級駭客活動,臺灣、日本事件數居全球第三、第四 ● 中國網路間諜TA419鎖定美國AI政策圈,假冒前白宮官員進行網釣 ● 英國示警中國情報機構藉資助AI、資安等研究,提升間諜技術能力 ● 川普與OpenAI等科技巨頭簽署AI安全協議,引進外部獨立稽核 ● 管理員下AI提示出錯,致美珍香洩露近10萬會員資料 資安新聞總覽 中國相關網路間諜TA419鎖定美國AI政策圈,假冒前白宮官員進行Microsoft帳號網釣 資安業者Proofpoint揭露中國相關網路間諜組織TA419,該組織至少自2025年4月持續針對任職於美國及日本境內智庫、國防承包商、大學及法律事務所的人員,發動以竊取登入憑證為目的的針對性網釣攻擊,今年進一步鎖定美國AI政策圈。攻擊者假冒前白宮科技政策官員及外交政策專家,以AI政策、出口管制及供應鏈等議題接近目標,並透過對手中間人(AiTM)網釣,企圖擷取Microsoft帳號登入憑證及連線階段Cookie。與一般直接夾帶惡意網址的網釣郵件不同,TA419第一次接觸目標時不會立即投遞網釣連結,攻擊者先寄出不含惡意連結的郵件,等待目標回覆並建立對話後,才在後續郵件提供短網址。詳全文 駭客組織ShinyHunters成員在約旦遭捕,據報將協助FBI追查同夥 繼荷蘭警方於9月29日證實逮捕疑似駭客組織ShinyHunters成員後,又有一名該組織成員被捕。路透社於10月3日引述知情人士消息指出,疑似ShinyHunters成員Saif al-Din Khader(網名Rey)近日遭約旦當局拘留,稍後CBS News也引述兩名美國官員及另一名知情人士消息,證實Khader遭約旦當局拘留。阿布達比媒體The National則引述約旦國營媒體報導,約旦當局已證實拘留一名疑似駭客組織成員,但未公布其身分。路透社指出,遭捕的Khader正協助FBI及其他國際執法機關追查ShinyHunters其他成員,但FBI拒絕評論個別案件,僅表示將持續調查近期涉及ShinyHunters的網路事件,並已與合作夥伴逮捕多名嫌犯。詳全文 管理員下AI提示出錯,致美珍香洩露近10萬會員資料 知名食品業者美珍香(Bee Cheng Hiang)今年4月發生一起因AI行銷工具下錯提示詞,導致超過9.5萬會員的電子郵件信箱等個資外洩。據美珍香向新加坡個資保護委員會(PDPC)提交的文件,這起事件發生於2026年4月25日,當時美珍香向公司會員發送一封行銷電子郵件。由於自動化行銷工具設定錯誤,每一批收件人的電子郵件地址彼此暴露在To欄位,導致該批次所有收件者都看到別人的電郵信箱,共影響95,364名會員,外洩的個資僅為個人電子郵件信箱位址。美珍香對當局表示,在確認配置問題時,該公司已立即中止大宗行銷郵件發送,且修改錯誤的腳本程式,也通知所有受影響的個人,目前尚無個資遭濫用的證據。詳全文 摩斯漢堡傳出消費者個資外流,廠商說明後續處理方式 由於Meta Muse for macOS遭指經營摩斯漢堡的連鎖餐飲服務公司安心(1259)於10月1日,在股市資訊公開觀測站發布重大訊息,表示該公司接獲少數消費者反映,疑似第三方不當從委外廠商管理的平臺取得個資,然後透過電子郵件聯繫他們。對此,該公司表示已責成委外廠商立即進行相關修補改善,並啟動應變作業,安心強調,本起事故與該公司自有的MOS訂餐App系統無關。詳全文 Citrix修補NetScaler阻斷服務漏洞 10月4日Citrix發布資安公告,揭露影響NetScaler ADC與NetScaler Gateway的漏洞CVE-2026-88779,此為記憶體溢位產生的弱點,有可能會導致服務中斷(DoS),CVSS v4.0嚴重程度評為8.7分,影響本地建置的NetScaler系統,採用NetScaler執行個體建置的Secure Private Access Hybrid,也同樣會受到影響。在上述公告發布之後,Citrix同一天發布部落格文章進一步說明,該公司已發現被用於目標式攻擊,攻擊者可能讓NetScaler系統服務中斷,一旦反覆觸發該弱點,將會導致服務無法使用。詳全文 美國CISA警告Citrix NetScaler漏洞遭積極利用,要求聯邦機構緊急修補 10月4日美國網路安全與基礎設施安全局(CISA)表示,已掌握Citrix NetScaler漏洞CVE-2026-88779遭到利用的證據,將其加入已遭利用的漏洞名單(KEV),聯邦機構必須在10月7日前完成修補。由於一週前CISA才將NetScaler重大等級的漏洞CVE-2026-88771、CVE-2026-88772加入KEV,因此遭利用的新漏洞格外引人矚目。詳全文 CISA警示FortiMail漏洞