【資安日報】10月5日,微軟揭露2026年國家級駭客威脅較兩年前更嚴峻,臺灣遭遇事件數躍居全球第三微軟2026年數位防禦報告顯示,2025年7月至2026年6月間,臺灣被觀察到193起國家級駭客活動事件,比2024年報告的143起增加,另值得關注的是,日本從兩年前的38起大增至今年的172起,躍居全球第四10/5 14:53張明德https://www.ithome.com.tw/news/179410#AI#資安#政策法遵#政府
勒索軟體Warlock鎖定水資源與電信產業,利用SharePoint漏洞攻擊中國駭客Storm-2603(Longlegs)利用SharePoint相關資安漏洞散布勒索軟體Warlock,近兩個月至少攻擊4個企業組織,其中有兩家是關鍵基礎設施營運廠商10/5 16:59周峻佑https://www.ithome.com.tw/news/179416#資安#Software#Dev#政府#製造
新聞 【Deepfake偽冒實例】美國白宮幕僚長遭語音偽冒,意圖以此欺騙其他官員進行索資 今年5月美國聯邦調查局(FB…今年5月美國聯邦調查局(FBI)警告,有駭客從4月開始假冒美國高層官員,發動詐騙簡訊與語音釣魚的攻擊行動,提醒外界要特別注意相關事件。5月底有後續消息是:白宮幕僚長遭偽冒,且其私人手機的通訊錄名單遭竊7/11 00:00https://www.ithome.com.tw/news/169994#資安
新聞 AI機器人供應鏈與雲地架構面臨的安全挑戰 AI機器人的供應鏈龐大而複雜,從底層韌體到高階AI模型,每一個環節都可…AI機器人的供應鏈龐大而複雜,從底層韌體到高階AI模型,每一個環節都可能成為駭客的突破口9/26 00:00https://www.ithome.com.tw/news/171384#AI#資安
新聞 如何確保機器人是好的機器人?大腦AI模型安全是關鍵 具身AI讓機器人傷害事件從「意外」轉為「襲擊」,關鍵原因就是…具身AI讓機器人傷害事件從「意外」轉為「襲擊」,關鍵原因就是:機器人採用的AI模型,不論VLM、VLA甚至其他模型遭到駭客濫用,我們都必須設法避免AI模型不會遭到駭客不當注入提示詞,或因語言模型的不連續性導致的資安風險等,進一步從根本防範具身AI模型遭到致命攻擊9/26 00:00https://www.ithome.com.tw/news/171380#AI#資安
新聞 發展AI自動發現與修補漏洞有成,Shellphish在臺揭露實戰經驗 今年台灣駭客年會HITCON 2025聚集…今年台灣駭客年會HITCON 2025聚集多組AIxCC競賽團隊分享研發成果,深入探討以AI自動發現與修補漏洞的最新實踐,其中獲得第五名的Shellphish團隊也現身說法,他們指出,要找到「正確」的修補方案絕非易事,並強調在進行修補前,必須先釐清並歸類錯誤發生的根本原因。10/28 00:00https://www.ithome.com.tw/news/171876#資安
新聞 從10年前CGC到AIxCC挑戰賽,Theori在臺揭露發展自動化防禦的旅程與經驗 今年台灣駭客年會HITCON…今年台灣駭客年會HITCON 2025活動現場,AIxCC競賽季軍隊伍Theori共同領隊在臺暢談參賽經驗,當中特別闡釋從10年前CGC挑戰賽,到現在AIxCC挑戰賽的技術轉變,並揭示LLM的進化足以改變我們應對漏洞的方式10/28 00:00https://www.ithome.com.tw/news/171873#資安
新聞 AIxCC冠軍隊現身HITCON 2025,闡釋運用LLM自動發現修補漏洞的開發歷程 今年台灣駭客年會HITCO…今年台灣駭客年會HITCON 2025的重頭戲,是AIxCC冠軍隊伍Team Atlanta成員首度在臺公開他們的寶貴經驗。包括2023年競賽初期,他們也曾懷疑是否真能運用LLM來自動發現漏洞與修補,以及後續團隊是如何設計其系統架構並分工合作10/28 00:00https://www.ithome.com.tw/news/171870#資安
新聞 AIxCC競賽隊伍現身HITCON 2025,解析用AI發現修補漏洞的經驗 對於如何發展用AI處理漏洞的方法或解…對於如何發展用AI處理漏洞的方法或解決方案,今年8月舉行的台灣駭客年會HITCON 2025請到多位該領域專家發表演說,當中包含來自美國DARPA AIxCC競賽冠軍隊伍Team Atlanta成員,以及第三名Theori、第五名Shellphish的領導人,臺灣資安社群得以了解這項結合AI與自動化防禦的挑戰競技10/28 00:00https://www.ithome.com.tw/news/171837#資安
微軟揭2026國家級駭客活動,臺灣、日本遭遇事件躍居全球第三、第四,威脅情勢較兩年前更嚴峻微軟2026年數位防禦報告顯示,2025年7月至2026年6月間,臺灣被觀察到193起國家級駭客活動事件,比2024年報告143起增加,另值得關注的是,日本兩年前僅38起,今年172起數量明顯大增,躍居全球第四10/5 11:05羅正漢https://www.ithome.com.tw/news/179391#資安
微軟示警AI加劇資安攻防速度落差,臺灣觀測到的國家級駭客活動事件數居亞太首位AI正加快網路攻擊速度。微軟觀察,漏洞被發現後,駭客不到24小時就可能找到利用漏洞的攻擊方法,但企業修補重大對外漏洞可能需要30至60天10/5 08:00王珮瑤https://www.ithome.com.tw/news/179372#資安
中國駭客UAT-11587鎖定臺灣學術界與智庫,以圖片仿製Gmail附件預覽介面並用政府文件作為誘餌中國駭客UAT-11587今年3月以魚叉式網釣鎖定臺灣學術界、智庫與公民社會政策社群。Cisco Talos於9月30日揭露該組織一系列網路間諜活動及臺灣案例,指出攻擊者會在郵件中仿製Gmail原生附件預覽介面,將惡意連結暗藏其中,同時也會依目標量身設計網釣內容,例如採用資訊戰工作坊與臺灣政府公開文件作為誘餌10/1 18:21羅正漢https://www.ithome.com.tw/news/179344#資安#CIO#CISO#政府
臺灣資安新創的突圍之路:從駭客競賽到日本市場的五年長征從CTF競賽、紅隊攻防到藍隊產品,TRAPA Security在技術之外重新學習產品、管理與市場,藉由日本資安公司的投資,走出臺灣資安新創的海外路徑10/1 18:27黃彥棻https://www.ithome.com.tw/news/179347#資安
中國駭客UAT-11587於亞洲多國政府散布後門Antino,其中包含臺灣思科威脅情報團隊Talos揭露中國駭客UAT-11587的網路間諜活動,這些駭客專門針對臺灣等多個國家的亞洲政府機關,以及參與制訂政策的組織,並散布Rust後門程式Antino10/1 11:30周峻佑https://www.ithome.com.tw/news/179333#資安#政府
Citrix NetScaler漏洞被用於攻擊北美與歐洲組織,駭客藉此散布惡意程式WhipShot與SlapShotCitrix本週修補的NetScaler重大漏洞CVE-2026-88771、 CVE-2026-88772,Google指出已在北美與歐洲發現攻擊活動,鎖定政府機關、金融服務、科技等產業,相關活動可追溯至9月初10/1 10:48周峻佑https://www.ithome.com.tw/news/179330#資安#Cloud#Software#Dev
DAEMON Tools攻擊調查追出NeedyMantis惡意程式,活動已持續近一年NeedyMantis惡意程式至少自2025年10月起被用於鎖定特定組織的攻擊,駭客通常會在入侵企業環境後部署該惡意程式,用來維持存取並載入其他模組,受害對象包括電信、大學及政府相關組織9/30 16:05李建興https://www.ithome.com.tw/news/179313#資安
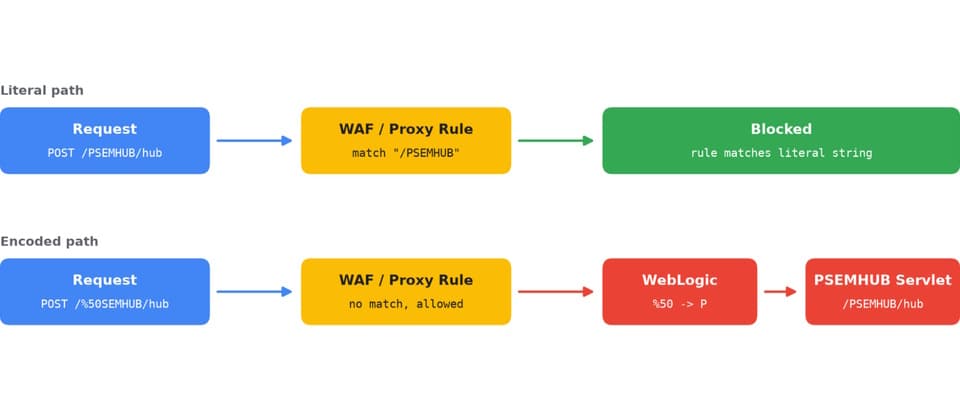
ShinyHunters二度大規模鎖定Oracle PeopleSoft發動攻擊,突破WAF偵測機制部署後續工具Google針對ShinyHunters(UNC6240)的攻擊活動提出警告,這些駭客再度利用企業應用系統平臺Oracle PeopleSoft資安漏洞CVE-2026-35273,於全球數十套系統植入Webshell,進一步部署後門程式SideEye與遠端管理工具MeshAgent9/29 16:30周峻佑https://www.ithome.com.tw/news/179269#資安#Cloud#Software
駭客利用SharePoint漏洞CVE-2026-65660發動兩階段攻擊,企圖部署Webshell9月24日資安公司Previdian發現有人嘗試利用SharePoint程式碼注入漏洞CVE-2026-65660的跡象,並指出攻擊者嘗試串連另一個弱點來達到目的,並於SharePoint植入Webshell後門9/29 11:17周峻佑https://www.ithome.com.tw/news/179251#資安#Cloud#Software