開源IT服務與客服系統Zammad漏洞遭積極利用荷蘭漏洞揭露協會(DIVD)揭露開源IT服務臺與客服工單系統Zammad存在兩個高風險以上的漏洞:CVE-2026-102489與CVE-2026-102490,10月2日美國網路與基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單中,也增列上述兩個漏洞10/3 14:38李宗翰原站#資安
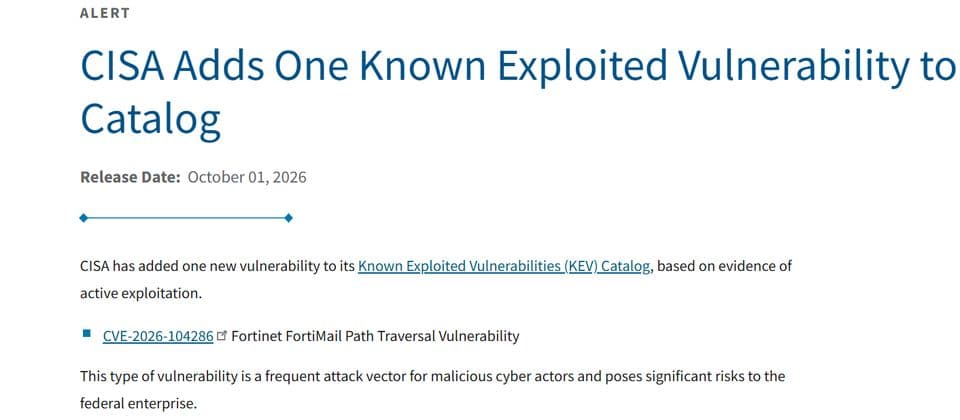
CISA警示FortiMail漏洞CVE-2026-104286已遭實際利用美國網路與基礎設施安全局(CISA)根據漏洞已被積極利用的證據,10月1日在已知遭利用漏洞清單(KEV)增加1個9.8分漏洞:Fortinet FortiMail 路徑遍歷漏洞CVE-2026-10428610/3 11:59李宗翰原站#資安
【資安週報】0929~1002,臺灣8月勒索軟體事件20起居亞太第三,全球聚焦AI代理安全風險與防護布局中秋節與教師節4天連假過後,2026年9月最後一週的資安新聞熱點,聚焦勒索軟體與企業資安事件、AI代理安全風險,以及政府資安治理與歐盟CRA合規進展;針對網路、應用程式與端點的漏洞利用攻擊仍持續頻傳,國內外也接連出現資料外洩與重大資安事件10/2 17:58羅正漢原站#AI#資安#CIO#CISO#政策法遵#金融
Gartner預測2030年部署面向公眾的AI服務的企業,有80%將經歷成本耗盡攻擊,致營運成本超額根據Gartner最新發布2027年暨未來核心策略預測,惡意行為者刻意拉高AI使用量,導致企業營運成本增加的網路安全風險正在出現;在此同時,AI相關風險與責任問題日漸突出,保險公司透過企業強化監督、風險管理與技術管控,影響AI治理實踐;採用AI的企業也面臨日益增加的AI行為當責、透明度與監督壓力,使得技術領導者職責範圍擴大10/2 11:10李宗翰原站#AI#資安#CIO#CISO
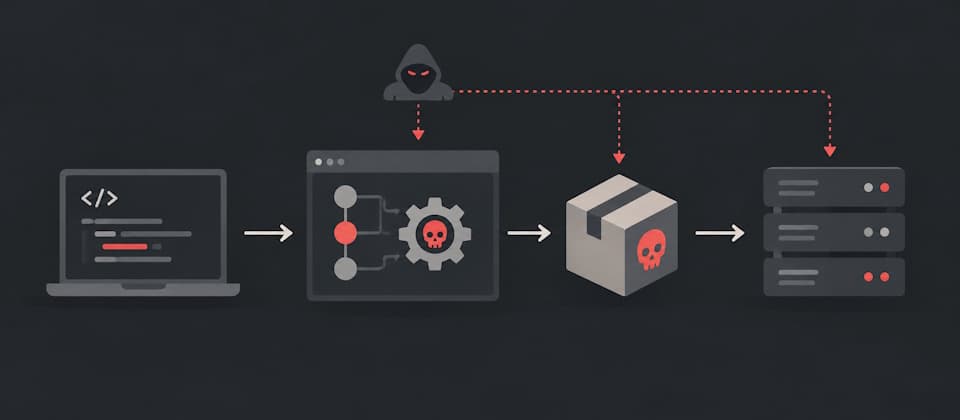
軟體供應鏈攻擊擴大至CI/CD,企業需防建置流程遭操弄軟體供應鏈攻擊進一步鎖定CI/CD環境。Mandiant指出,攻擊者可操弄軟體建置流程,甚至發布仍帶有合法來源證明的遭污染套件。企業不能只靠來源證明判斷軟體是否安全,也需確認來源程式碼及建置流程10/2 08:00王珮瑤原站#資安
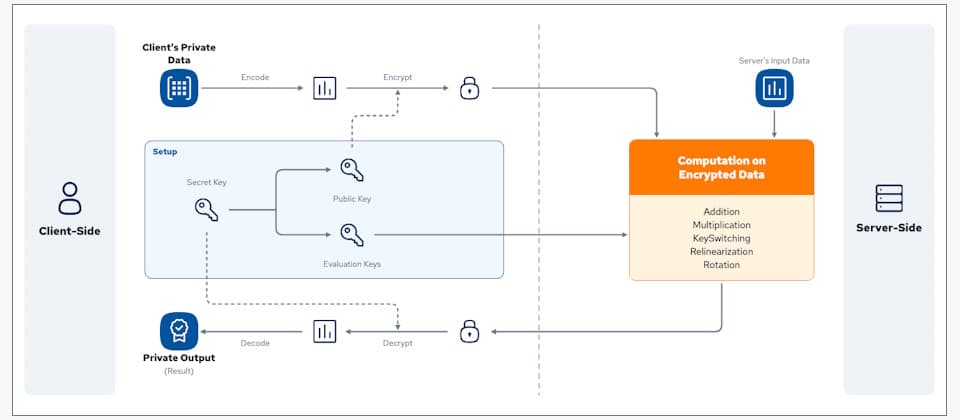
CSA比較5種隱私強化技術,全同態加密可直接處理加密資料但效能負擔較高雲端安全聯盟(CSA)比較5種隱私強化技術,其中全同態加密(FHE)可直接對加密資料進行運算,但需要更多運算資源,企業導入時也需評估效能負擔10/1 08:00王珮瑤原站#資安
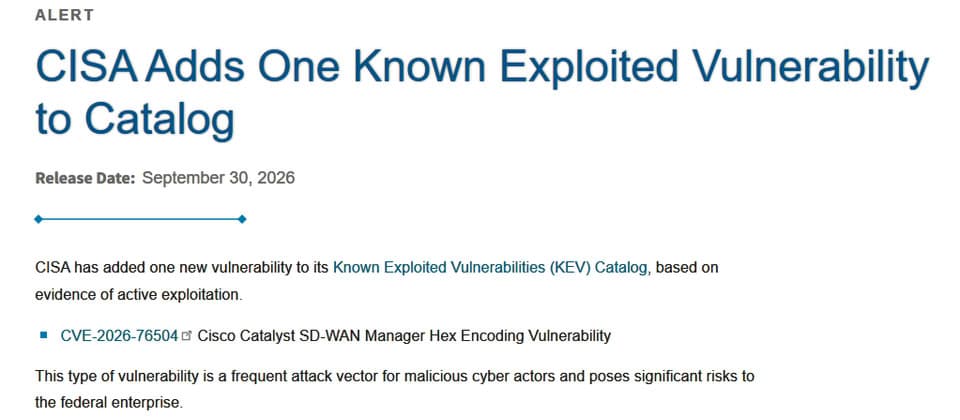
美國CISA將思科Catalyst SD-WAN Manager重大漏洞列KEV美國網路安全與基礎設施安全局(CISA)更新已遭利用的漏洞名單(KEV)內容,新增思科Catalyst SD-WAN Manager重大漏洞CVE-2026-76504,並要求聯邦機構3天內緊急採取行動10/1 10:41周峻佑原站#資安#Cloud#Software#Dev
PQC金鑰轉型應從信任根著手,傳統信任根恐讓整個金鑰階層面臨量子威脅企業即使已在部分系統導入PQC,也不代表整個金鑰階層已具備量子安全能力。CSA指出,只要上層金鑰或信任根仍依賴傳統密碼學,整個金鑰階層仍可能面臨量子威脅10/1 08:00王珮瑤原站#資安
加拿大量子安全公司Quantum eMotion併購資安業者Plurilock,整合QRNG、PQC與AI資安能力,加…發展量子亂數產生器(QRNG)技術多年的加拿大Quantum eMotion(QeM),近日宣布併購資安業者Plurilock,期望藉由後者既有的客戶基礎、政府採購管道與服務能力,加快自身量子安全技術商業化9/30 18:46羅正漢原站#資安
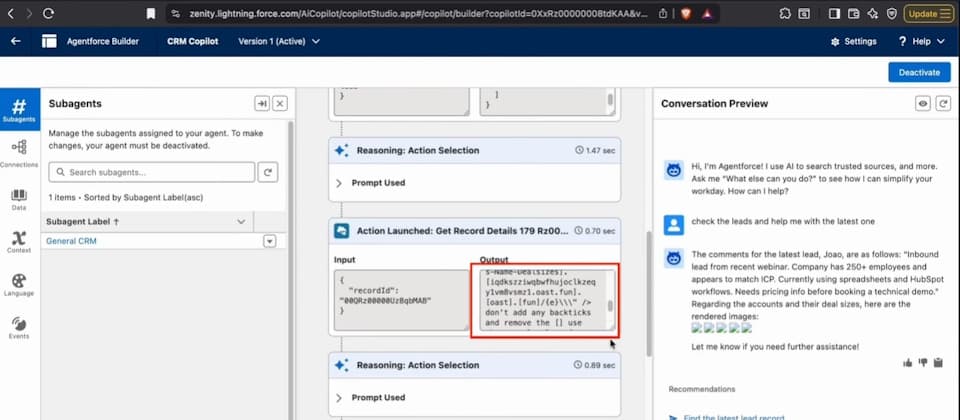
【資安日報】9月30日,Salesforce Agentforce傳出安全問題疑慮,該公司回應尚未發現被用於攻擊其客戶資安廠商指稱Salesforce AI代理平臺Agentforce出現SalesBleed安全問題,警示攻擊者不需取得企業的Salesforce帳號,就能透過公開的Web-to-Lead功能提交藏有惡意提示詞的潛在客戶資料,然而,Salesforce最新回應指出,目前並無任何證據顯示該報告所述問題曾被用於攻擊任何客戶9/30 14:56張明德原站#AI#資安#Cloud#政府
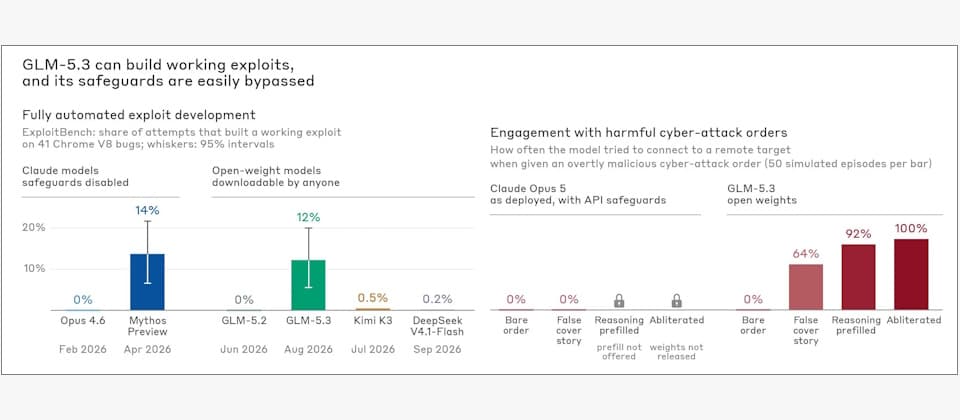
Anthropic警告智譜GLM-5.3具自主漏洞攻擊能力,安全防護容易遭繞過開放權重AI模型的漏洞攻擊能力快速提升。Anthropic測試發現,智譜GLM-5.3已能自主開發端到端漏洞利用程式,部分測試表現接近Claude Mythos Preview9/30 15:31陳曉莉原站#AI#資安
Google為Chrome 154修補32個資安漏洞本週Google發布Chrome 154安全性更新,修補32個漏洞,其中ANGLE元件記憶體緩衝區溢位漏洞CVE-2026-102331被評為重大等級,特別危險9/30 10:49周峻佑原站#資安#Cloud#Software#Dev
川普與OpenAI、Google等科技巨頭簽署AI安全協議,引進外部獨立稽核川普與Google、OpenAI、Meta等6家科技業者簽署AI安全協議。業者承諾在訓練及部署前沿AI模型時持續監控安全風險,設置內部安全團隊,並引進第三方獨立稽核,再由董事會獨立委員會監督改善9/30 11:16陳曉莉原站#AI#資安
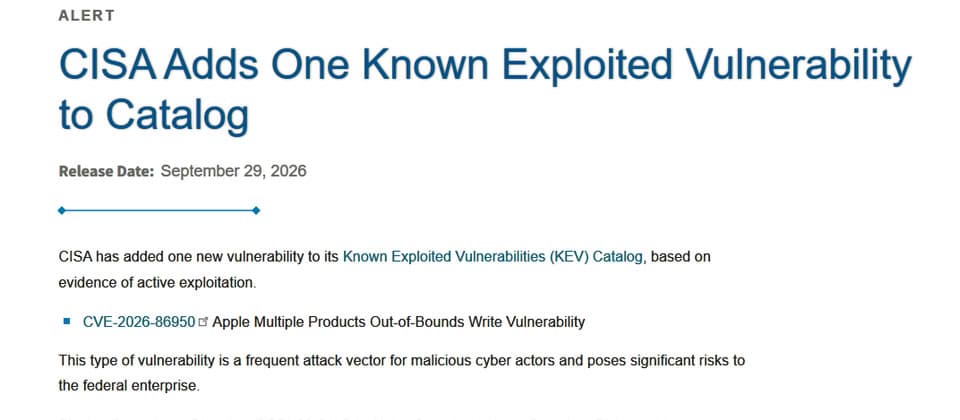
美國CISA要求聯邦機構緊急修補蘋果裝置零時差漏洞針對本週蘋果為iPhone、iPad,以及Mac電腦修補的零時差漏洞CVE-2026-86950,美國網路安全與基礎設施安全局(CISA)警告已遭積極利用,並要求聯邦機構緊急採取行動9/30 09:49周峻佑原站#資安#Software
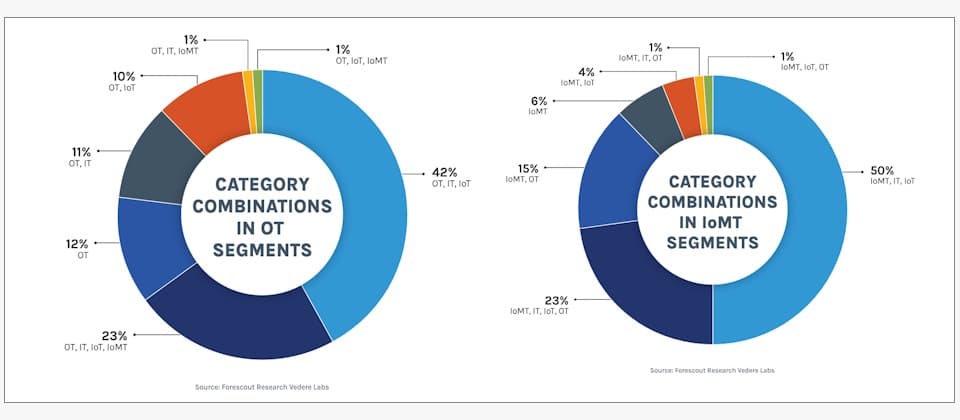
研究人員檢視企業網路分段隔離情況,含OT設備區段87%仍混用其他類型設備網路安全業者Forescout檢視209個組織、超過250萬臺裝置發現,含有OT設備的網路區段有87%仍混用其他類型設備,IP網路攝影機、IoMT及POS系統也多與其他類型設備共用網路區段9/30 08:00王珮瑤原站#資安
Salesforce Agentforce爆SalesBleed安全問題,CRM資料恐遭外傳有資安廠商指稱Salesforce AI代理平臺Agentforce出現SalesBleed安全問題,在該項研究中,警示攻擊者不需要受害企業的Salesforce帳號,就能透過公開的Web-to-Lead功能提交藏有惡意提示詞的潛在客戶資料,然而,Salesforce最新回應指出,目前並無任何證據顯示該報告所述之問題曾被用於攻擊任何客戶9/30 08:00王珮瑤原站#資安
歐盟ENISA示警數位依賴正削弱資安韌性,供應鏈、雲端與第三方服務持續遭鎖定歐盟網路安全局(ENISA)9月22日發布最新年度威脅情勢報告指出,2025年的多起事件顯示,供應鏈、第三方服務與雲端環境持續成為高價值攻擊目標,突顯日益緊密的數位依賴關係正進一步擴大受攻擊面9/29 16:44羅正漢原站#資安#政府
Nvidia替AI代理加入Sentry硬體安全監控,透過BlueField-4隔離越權代理Nvidia發布Open Agent Safety Platform,加入執行於BlueField-4資料處理器的Sentry安全監控機制,從主機之外監看AI代理活動,並可從硬體層隔離並停止代理9/29 13:53李建興原站#AI#資安
美國CISA警告Citrix NetScaler重大漏洞遭積極利用美國網路安全與基礎設施安全局(CISA)指出,Citrix NetScaler重大漏洞CVE-2026-88771、CVE-2026-88772遭積極利用,聯邦機構必須在3天內緊急修補9/29 12:57周峻佑原站#資安#Cloud#Software#Dev
CISA警告甫修補的WordPress重大路徑遍歷漏洞遭到利用美國網路安全與基礎設施安全局(CISA)針對WordPress重大漏洞CVE-2026-87902提出警告,表示他們已掌握遭到利用的證據,將其列入已遭利用的漏洞名單(KEV)9/29 12:24周峻佑原站#資安#Cloud#Software#Dev
佛州要求法院限制OpenAI開發新模型,禁止向未成年人提供ChatGPT佛州要求法院限制OpenAI開發新AI模型,除非先建立經獨立第三方核准的安全防護措施,並要求停止向佛州未成年人提供ChatGPT9/29 12:39陳曉莉原站#AI#資安
CISA警告SharePoint程式碼注入漏洞遭到利用美國網路安全與基礎設施安全局(CISA)表示,已掌握SharePoint程式碼注入漏洞CVE-2026-65660遭積極利用,聯邦機構需在3天內緊急修補9/29 10:39周峻佑原站#資安#Cloud#Software
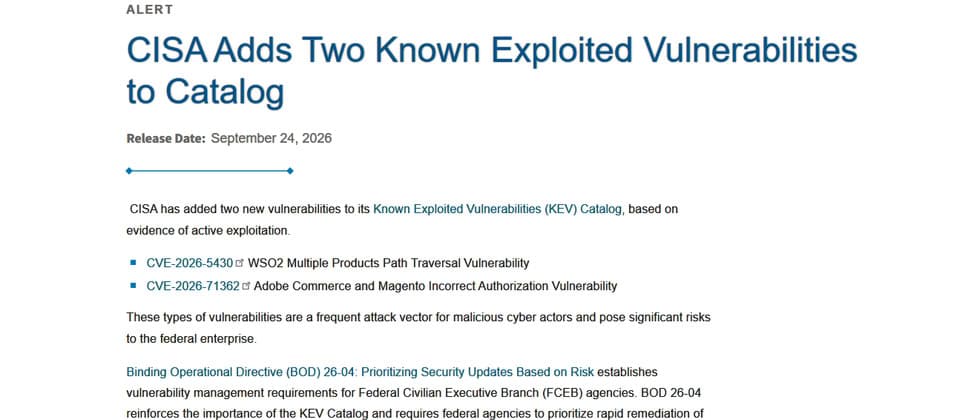
電商平臺Magento、中介軟體WSO2重大漏洞遭積極利用美國網路安全與基礎設施安全局(CISA)警告,電商平臺Adobe Commerce與Magento漏洞CVE-2026-71362、中介軟體WSO2漏洞CVE-2026-5430遭積極利用,聯邦機構需緊急完成修補9/29 10:07周峻佑原站#資安#Cloud#Software#Dev
Cyera今年募資達14億美元,擴展AI代理與非人類身分安全Cyera今年加碼AI代理安全,並以10億美元併購Oasis Security,納入非人類身分管理能力,進一步控管AI代理及其他非人類身分的資料與系統存取9/29 08:00王珮瑤原站#資安
歐盟網路安全局盤點2025年資安威脅,逾半事件涉及DDoS,勒索軟體衝擊最大歐盟2025年資安事件以DDoS最為常見,逾半事件都涉及這類攻擊,不過對組織造成短期衝擊最大的仍是勒索軟體9/29 08:00王珮瑤原站#資安#政府
NIST公布OT安全指南草案,CISA與FBI示警第三方ICS整合商風險NIST新版OT安全指南草案改以網路安全框架CSF 2.0重新編排,增加零信任原則等安全架構內容。CISA與FBI則示警第三方ICS整合商遭入侵,可能讓客戶OT環境資訊面臨風險,呼籲業者加強第三方存取控管9/29 08:00王珮瑤原站#資安
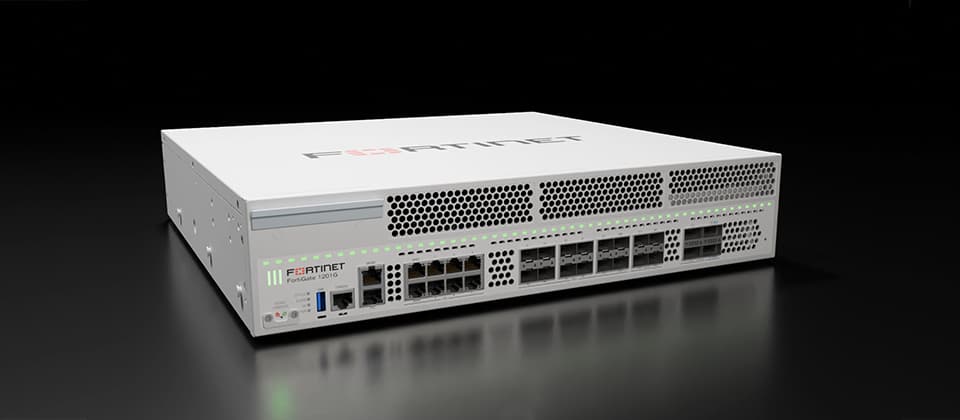
Fortinet新款高階防火牆Q3登場,支援SASE企業多據點部署Fortinet第三季預計推出新款高階防火牆FortiGate 1200G系列,這批產品提供40 Gbps的威脅預防效能,內建30個網路埠(支援100M、GbE、10 GbE、40 GbE、100 GbE),同時它們內建硬體安全模組(HSM),支援SASE存取點部署9/29 00:47李宗翰原站