開源IT服務與客服系統Zammad漏洞遭積極利用荷蘭漏洞揭露協會(DIVD)揭露開源IT服務臺與客服工單系統Zammad存在兩個高風險以上的漏洞:CVE-2026-102489與CVE-2026-102490,10月2日美國網路與基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單中,也增列上述兩個漏洞10/3 14:38李宗翰原站#資安
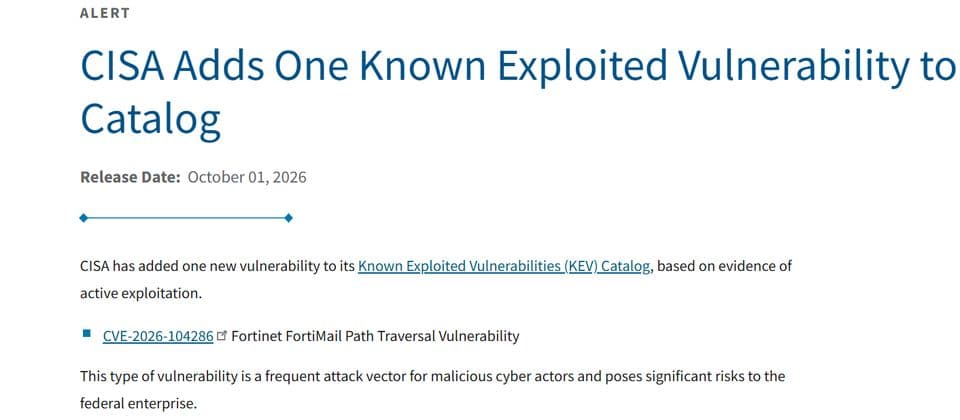
CISA警示FortiMail漏洞CVE-2026-104286已遭實際利用美國網路與基礎設施安全局(CISA)根據漏洞已被積極利用的證據,10月1日在已知遭利用漏洞清單(KEV)增加1個9.8分漏洞:Fortinet FortiMail 路徑遍歷漏洞CVE-2026-10428610/3 11:59李宗翰原站#資安
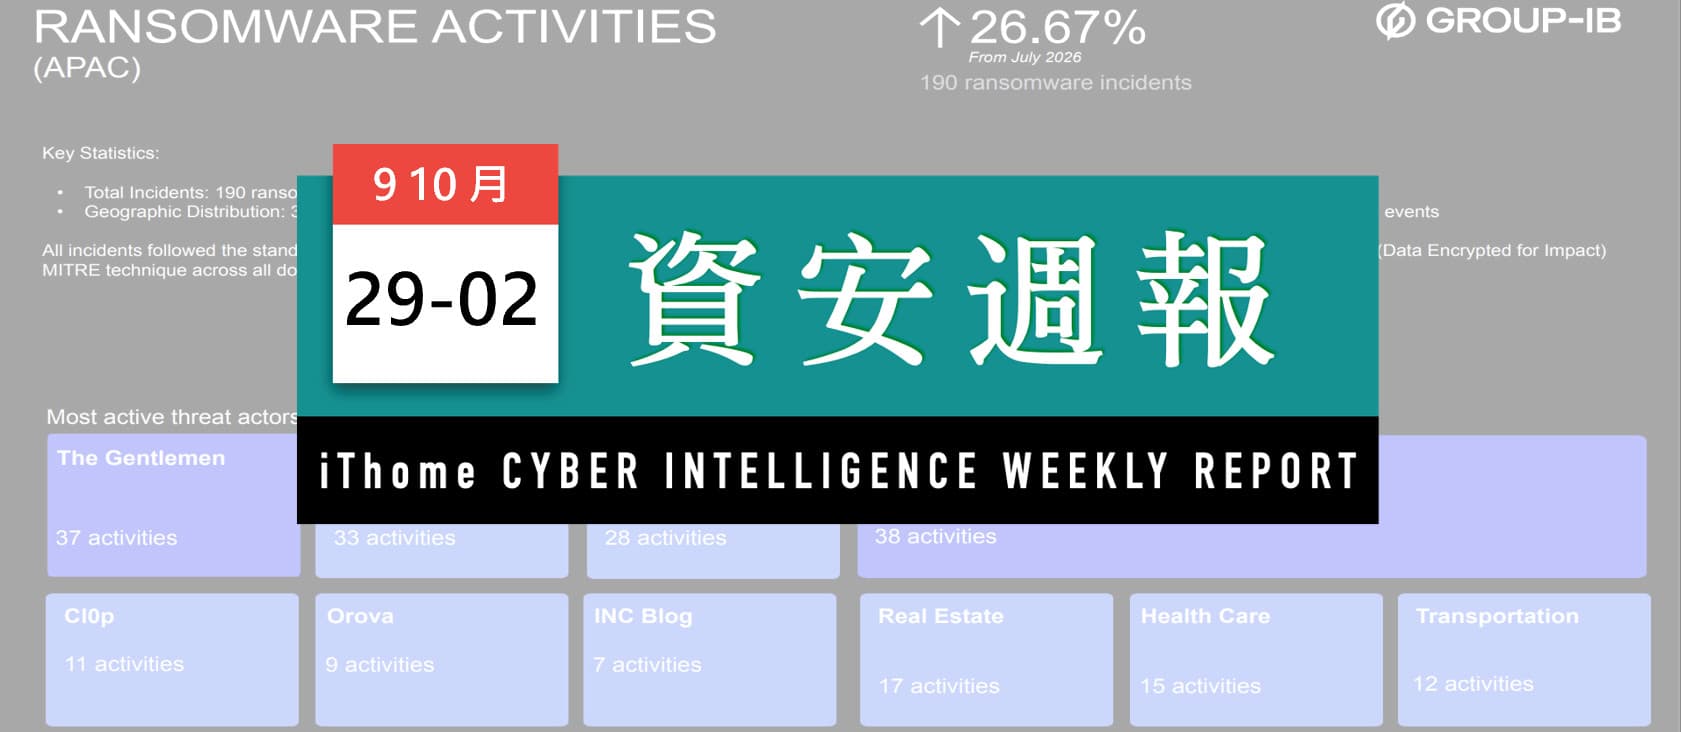
【資安週報】0929~1002,臺灣8月勒索軟體事件20起居亞太第三,全球聚焦AI代理安全風險與防護布局中秋節與教師節4天連假過後,2026年9月最後一週的資安新聞熱點,聚焦勒索軟體與企業資安事件、AI代理安全風險,以及政府資安治理與歐盟CRA合規進展;針對網路、應用程式與端點的漏洞利用攻擊仍持續頻傳,國內外也接連出現資料外洩與重大資安事件10/2 17:58羅正漢原站#AI#資安#CIO#CISO#政策法遵#金融
Gartner預測2030年部署面向公眾的AI服務的企業,有80%將經歷成本耗盡攻擊,致營運成本超額根據Gartner最新發布2027年暨未來核心策略預測,惡意行為者刻意拉高AI使用量,導致企業營運成本增加的網路安全風險正在出現;在此同時,AI相關風險與責任問題日漸突出,保險公司透過企業強化監督、風險管理與技術管控,影響AI治理實踐;採用AI的企業也面臨日益增加的AI行為當責、透明度與監督壓力,使得技術領導者職責範圍擴大10/2 11:10李宗翰原站#AI#資安#CIO#CISO
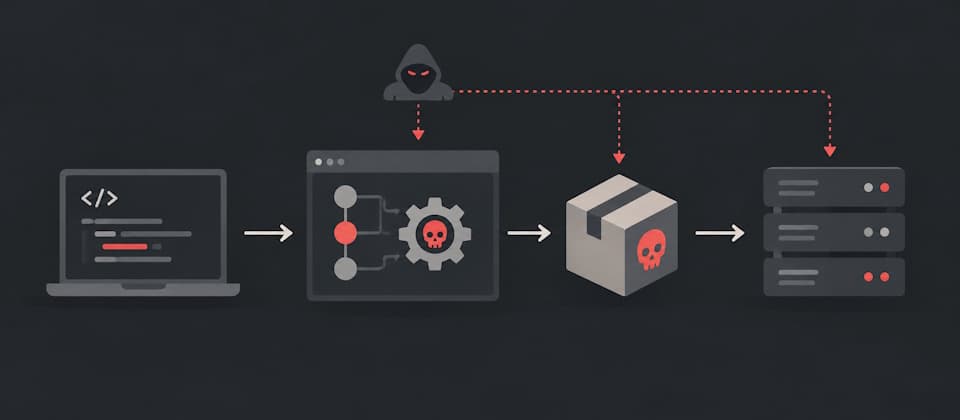
軟體供應鏈攻擊擴大至CI/CD,企業需防建置流程遭操弄軟體供應鏈攻擊進一步鎖定CI/CD環境。Mandiant指出,攻擊者可操弄軟體建置流程,甚至發布仍帶有合法來源證明的遭污染套件。企業不能只靠來源證明判斷軟體是否安全,也需確認來源程式碼及建置流程10/2 08:00王珮瑤原站#資安