「php2shell」的搜尋結果
#php2shell也是一個關鍵字標籤
過去 31 天有 30 篇標成這個標籤 · 目前不在排行榜上
11/2(一)
 思想坦克

10/30(五)
【資安週報】1027~1030,PHP2Shell、Brotli2Shell衝擊擴大,91APP與Amadeus遭駭影…
PHP2Shell與Brotli2Shell(Node2Shell)兩項重大漏洞的影響,持續成為全球資安焦點,從跨平臺修補、下游產品應變到實際攻擊,牽動廣泛的軟體生態系;eMudhra重大金鑰安全事故也引發連鎖衝擊。另一方面,臺灣91APP與西班牙Amadeus遭駭事件的影響持續浮現,突顯第三方資訊服務業者遭駭可能帶來的廣泛風險

PHP2Shell與Linux核心漏洞被串連利用,中國駭客藉此取得25臺防火牆root權限
資安公司Dream Security揭露鎖定Palo Alto Networks防火牆的攻擊活動,中國駭客借助AI的力量,串連PHP重大漏洞PHP2Shell、Linux核心本機權限提升(LPE)漏洞Fragnesia,企圖得到防火牆的root權限,攻擊範圍涵蓋臺灣、日本、韓國、美國

 iThome
10/29(四)
【資安日報】10月29日,北韓駭客鎖定216臺PHP主機掃描PHP2Shell漏洞,臺灣列入目標範圍
資安公司Cyfirma揭露北韓駭客鎖定PHP2Shell漏洞的活動,攻擊者篩選出216臺疑似尚未修補的主機,並透過21個遭入侵的節點,以低頻率方式進行漏洞掃描,目標涵蓋政府、金融、物流及製造業等領域。值得留意的是,臺灣也是這些駭客的主要目標

PHP2Shell漏洞影響多家IT與OT廠商的產品,相關公告陸續出爐
10月下半爆發的PHP2Shell漏洞,由於全球有高達7成網站伺服器暴露在此批重大漏洞的風險中,而備受關注,然而,許多市售的IT與OT系統也採用存在PHP2Shell漏洞的PHP版本,目前已知影響範圍到底有多廣?我們可以從廠商近期的公告得知

Wiz’s CTO on PHP2Shell and the coming 'vulnpocalypse' | Tec…
The PHP scare may have faded from your feed, but the cleanup is far from over. Last week, two critical bugs in the open source language behind roughly 70% of websites left organizations scrambling to fix their systems, with some taking sites offline until the vulnerabilities could be patched. According to researchers who found the […]

 TechCrunch
10/28(三)
北韓駭客鎖定216臺PHP主機掃描PHP2Shell漏洞,臺灣列入目標範圍
資安公司Cyfirma揭露北韓駭客鎖定PHP2Shell漏洞的活動,他們篩選出216臺可能尚未修補的主機,並透過21個遭入侵的節點,以低頻率方式進行漏洞掃描,目標涵蓋政府、金融、物流及製造業等領域。值得留意的是,臺灣也是這些駭客的主要目標

重大漏洞PHP2Shell傳出駭客成功利用,於伺服器執行Shell指令
Perplexity研究員Adel Karimi指出,他在蜜罐陷阱首度看到成功利用PHP重大漏洞PHP2Shell(CVE-2026-109618與CVE-2026-109619)的活動,攻擊者以此執行Shell命令

10/27(二)
Copilot整合Teams與GitHub 加速開發者協作流程並分析支出 - 獨家報導
圖/示意圖 商傳媒|林昭衡/綜合外電報導 微軟的 Copilot 人工智慧工具近期推出新功能,現在可從 Mic […]

Copilot整合Teams與GitHub 加速開發者協作流程並分析支出
圖/示意圖商傳媒|林昭衡/綜合外電報導微軟的 Copilot 人工智慧工具近期推出新功能,現在可從 Microsoft Teams 直接開啟 Pull Request (PR,程式開發者提出變更請求的流程),並提供支出分析。此舉有望提升軟體開發團隊的工作效率。 這項新功能讓開發者在 Teams 頻道中提及 @GitHub (一個透過 Git 進行版本控制的軟體原始碼代管服務) 時,Copilot 的雲端代理程式會自動將任務轉換為一個 Pull Request。同時,Copilot 也新增了分析企業支出的能力。 除了 Copilot 的更新,人工智慧領域近期也發生多起事件。據報導,OpenAI 為吸引程式開發客戶,正向其競爭對手 Anthropic 的客戶提供高達九成的折扣。在資安方面,去年五月,一個 LiteLLM 的主控金鑰在 GitHub 上被外洩,直到攻擊者利用此金鑰竊取到一個具擁有者權限的 GitHub Token (用於驗證使用者身份的數位憑證),並進一步改寫了發布流程後才被撤銷。 網路安全公司 CYFIRMA 將一項涉及 216 個主機的 PHP2Shell 掃描行動,歸咎於一個疑似與朝鮮民主主義人民共和國相關的駭客組織。另一家網路安全公司派拓網路則收回了其關於某次攻擊中使用 AI 代理的說法。此外,Google 最近一週內也動作頻頻,推出 Gemini Notebook 應用程式以及兩款 Google Vids 影片編輯工具。
美國CISA警告PHP2Shell遭到積極利用
本週美國網路安全與基礎設施安全局(CISA)警告,震驚全球的PHP重大漏洞PHP2Shell(CVE-2026-109618、CVE-2026-109619),已被積極利用,聯邦機構需緊急修補

 Miin
 地球圖輯隊

 獨家報導
 商傳媒
10/25(日)
PHP2Shell出現第3個漏洞 但因這原因不急著修補
【編譯于倩若/綜合外電】壞事總是接二連三地發生?軟體漏洞也是如此?PHP2Shell出現第3個漏洞,但不會緊急修補。

 知新聞
10/24(六)
WordPress站長注意:更新WordPress修不了PHP2Shell 主機商修補進度一次看
重點整理 【關鍵】漏洞在 PHP 本身,WordPress 自動更新與外掛都無法修補 【現況】修補前一天約22 […]

PHP2Shell修補兩天後 PHP再公布新漏洞CVE-2026-115560、暫無修補版
重點整理 【新漏洞】PHP 10月23日公布 CVE-2026-115560,10月21日的修補版本沒有修到 […]

PHP2Shell短期防護怎麼做?升級重啟、保存證據、更換金鑰一次看
重點整理 【第一步】升級到 8.5.12、8.4.27、8.3.36 或 8.2.35,並重新啟動所有 PHP […]

PHP2Shell有多嚴重?專家比擬Heartbleed 但至今未見成功入侵
重點整理 【嚴重】PHP 基金會、Wiz、OpenAI 都把它和 Heartbleed、Log4Shell 相 […]

PHP2Shell漏洞修補釋出兩天後,PHP基金會警告還有一個待修補的遠端程式碼執行漏洞
10月23日PHP基金會公告PHP還有一個漏洞尚待修補,由於這個問題發生機率極低,也能沿用CVE-2026-109619的緩解措施,因此將於常規版本發布週期處理此問題,隨下個版本發布針對 CVE-2026-115560 的完整安全公告


OpenAI模型揭全球七成網站致命漏洞 駭客恐趁機竊取完整控制權
商傳媒|何映辰/台北報導根據外媒報導,人工智慧(AI)技術在網路安全領域扮演的角色日益重要,但其帶來的雙面刃效應也愈發明顯。近期,美國人工智慧公司 OpenAI 的先進模型,成功在核心的 PHP 程式語言中發現一項存在長達十年的關鍵漏洞,而全球約有七成網站都仰賴這套程式語言運作。 這項漏洞被命名為 PHP2Shell,允許駭客在託管網站的電腦上執行未經授權的指令,進而存取敏感資料,甚至取得網站的完整控制權。此發現凸顯了 AI 在分析龐大程式碼庫、辨識人類稽核人員可能忽略的細微錯誤方面的強大能力。 今年八月,一名研究人員利用 OpenAI 模型發現了這個漏洞,並透過「協調揭露」(即研究人員在公開前,先將發現的弱點通報給受影響方)機制,通報了負責管理 PHP 的非營利組織。然而,在修補程式(用來修正軟體錯誤或漏洞的更新檔)發布之前,這項漏洞的細節卻不幸外洩,導致駭客隨即嘗試進行利用。 愛荷華州立大學(Iowa State University)電機與電腦工程學教授 Doug Jacobson 指出,快速修補漏洞仍然是網站最重要的防禦措施。儘管個人網際網路使用者不需下載任何修補程式或修復個人電腦,但所有網站管理員都應立即檢查其伺服器管理面板或網站託管服務,確保 PHP 軟體已更新至最新版本,以免敏感資料外洩或營運中斷。 隨著 AI 工具逐漸成為網路攻防雙方的標準利器,保持網路基礎設施安全已成為一場持續的競賽。AI 固然能協助防禦者發現潛在弱點,但攻擊者也能利用 AI 工具來尋找並利用這些漏洞,使網路安全挑戰更加嚴峻。

PHP2Shell漏洞來勢洶洶!趨勢科技TrendLife推「PHP漏洞急救包」將威脅擋在網站前
TrendLife PHP漏洞急救包採用代理(Proxy)架構,部署於網站之前,作為對外流量的第一道防線,在有心人士的惡意請求抵達伺服器之前即予以攔截,協助防範PHP2Shell等已知PHP攻擊手法。其防護規則特別針對PHP、WordPress與Laravel網站最佳化,並具備以下特點:

 報新聞
 奧丁丁新聞
 電腦王阿達
10/23(五)
【資安週報】1019~1022,91APP事件延燒、Zeabur再遭駭,AI自主網攻與PHP2Shell風暴引關注
回顧2026年10月第四週的資安動態,從國內91APP、Zeabur重大資安事故,以及AI自主攻擊帶來的攻防典範轉移,到PHP2SHELL重大漏洞引發的全球警戒,突顯企業面臨的資安挑戰日益複雜。另一方面,零時差漏洞攻擊持續威脅企業安全,國際間也陸續提出AI風險治理、後量子密碼及軟體供應鏈防護的新措施

Global Race to Patch PHP Flaw as Millions of Cyberattacks T…
#Cybersecurity#Taiwan#Cyberattack#Republic of China#Worldwide#Web

PHP 漏洞修補前四天已遭攻擊,AWS 揭駭客提前鎖定目標
廣泛應用於網站與電子商務平台的程式語言 PHP,近日爆出兩項重大資安漏洞,然而攻擊活動可能比官方揭露時間更早。亞馬遜雲端服務(AWS)旗下威脅情報團隊 Amazon Threat Intelligence 發現,早在 10 月 17 日就已偵測到駭客針對 PHP2Shell 漏洞發動攻擊嘗試,比 1...

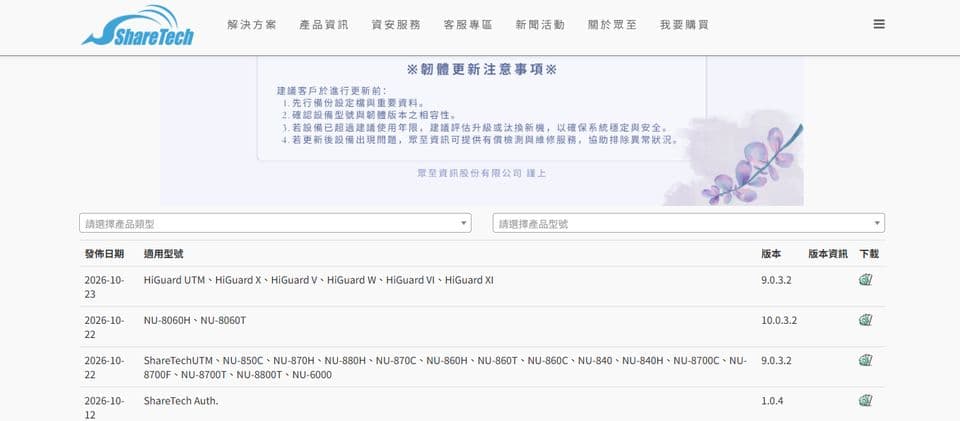
因應PHP2Shell漏洞衝擊,臺灣資安與郵件系統廠商眾至資訊釋出旗下多個產品線的更新版本
本週爆發的PHP2Shell漏洞風暴,不只是影響一般使用者存取的網站伺服器,就連IT廠商提供的各種資訊系統都可能受到衝擊,臺灣提供資安與郵件系統的廠商眾至資訊10月22日發布公告,說明旗下多款郵件防護與防火牆產品系列受到這批漏洞的影響,並宣布陸續提供安全修補版本,呼籲企業用戶盡速進行更新以保障系統安全
【資安日報】10月23日,日本首相針對PHP2Shell提出警告
PHP2Shell已從一般資安漏洞升級成國安危機!日本首相高市早苗在PHP開發團隊發布修補程式之前,發文向網站管理者提出警告,應先清查並進行確認,以便在第一時間安裝更新因應,這是首度有國家元首針對資安漏洞發布警訊

PHP2Shell恐源自20年前的嚴重記憶體錯誤
AI資安公司Calif指出,PHP近日修補的重大漏洞CVE-2026-109618、CVE-2026-109619(統稱PHP2Shell),源自PHP資安專家Stefan Esser在2004年發現的第一個PHP記憶體限制漏洞

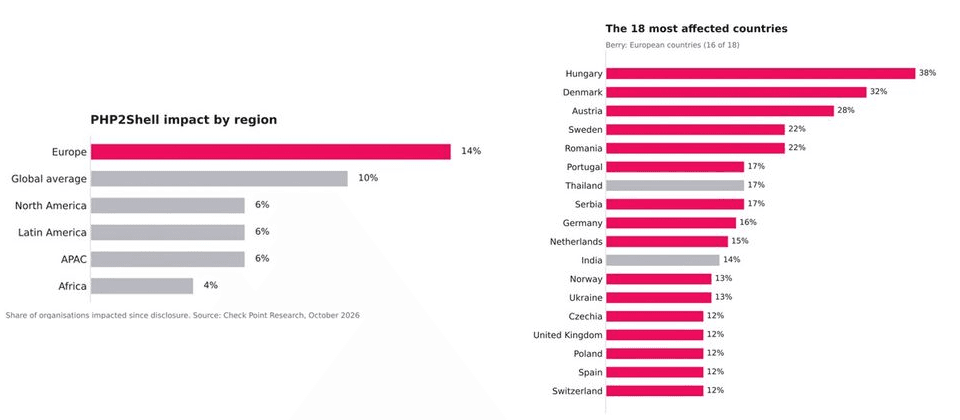
PHP2Shell漏洞影響全球10%的組織,Check Point警示歐洲首當其衝
Check Point揭露PHP2Shell全球衝擊最新進展,高達十分之一的組織受到影響,縱觀全球五大地區,北美、拉丁美洲和亞太地區受影響程度均為6%,歐洲卻是14%
 TaiwanPlus
 科技新報