微軟揭2026國家級駭客活動,臺灣、日本遭遇事件躍居全球第三、第四,威脅情勢較兩年前更嚴峻微軟2026年數位防禦報告顯示,2025年7月至2026年6月間,臺灣被觀察到193起國家級駭客活動事件,比2024年報告143起增加,另值得關注的是,日本兩年前僅38起,今年172起數量明顯大增,躍居全球第四10/5 11:05羅正漢原站#資安
微軟示警AI加劇資安攻防速度落差,臺灣觀測到的國家級駭客活動事件數居亞太首位AI正加快網路攻擊速度。微軟觀察,漏洞被發現後,駭客不到24小時就可能找到利用漏洞的攻擊方法,但企業修補重大對外漏洞可能需要30至60天10/5 08:00王珮瑤原站#資安
中國駭客UAT-11587鎖定臺灣學術界與智庫,以圖片仿製Gmail附件預覽介面並用政府文件作為誘餌中國駭客UAT-11587今年3月以魚叉式網釣鎖定臺灣學術界、智庫與公民社會政策社群。Cisco Talos於9月30日揭露該組織一系列網路間諜活動及臺灣案例,指出攻擊者會在郵件中仿製Gmail原生附件預覽介面,將惡意連結暗藏其中,同時也會依目標量身設計網釣內容,例如採用資訊戰工作坊與臺灣政府公開文件作為誘餌10/1 18:21羅正漢原站#資安#CIO#CISO#政府
臺灣資安新創的突圍之路:從駭客競賽到日本市場的五年長征從CTF競賽、紅隊攻防到藍隊產品,TRAPA Security在技術之外重新學習產品、管理與市場,藉由日本資安公司的投資,走出臺灣資安新創的海外路徑10/1 18:27黃彥棻原站#資安
中國駭客UAT-11587於亞洲多國政府散布後門Antino,其中包含臺灣思科威脅情報團隊Talos揭露中國駭客UAT-11587的網路間諜活動,這些駭客專門針對臺灣等多個國家的亞洲政府機關,以及參與制訂政策的組織,並散布Rust後門程式Antino10/1 11:30周峻佑原站#資安#政府
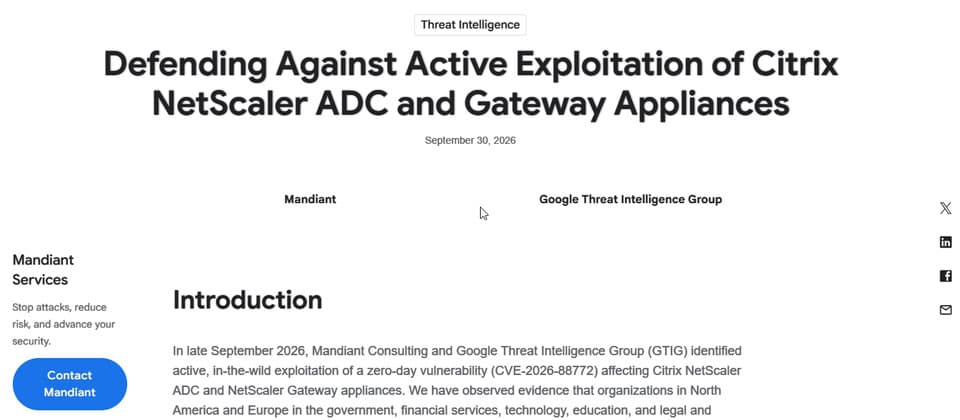
Citrix NetScaler漏洞被用於攻擊北美與歐洲組織,駭客藉此散布惡意程式WhipShot與SlapShotCitrix本週修補的NetScaler重大漏洞CVE-2026-88771、 CVE-2026-88772,Google指出已在北美與歐洲發現攻擊活動,鎖定政府機關、金融服務、科技等產業,相關活動可追溯至9月初10/1 10:48周峻佑原站#資安#Cloud#Software#Dev
DAEMON Tools攻擊調查追出NeedyMantis惡意程式,活動已持續近一年NeedyMantis惡意程式至少自2025年10月起被用於鎖定特定組織的攻擊,駭客通常會在入侵企業環境後部署該惡意程式,用來維持存取並載入其他模組,受害對象包括電信、大學及政府相關組織9/30 16:05李建興原站#資安
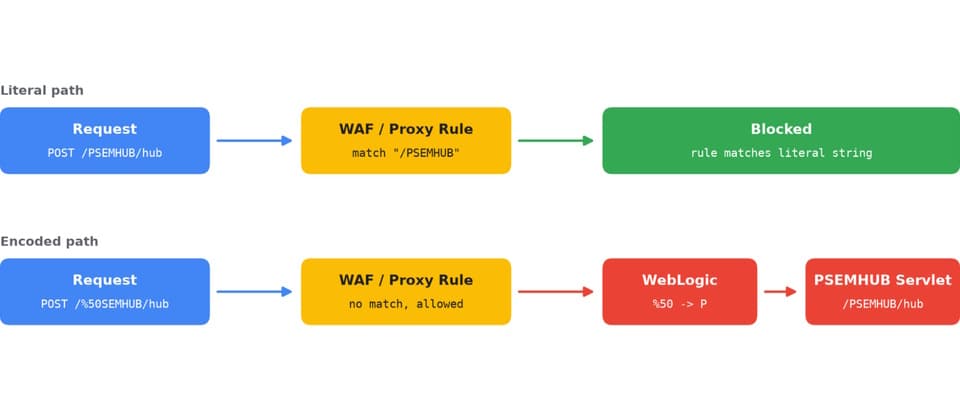
ShinyHunters二度大規模鎖定Oracle PeopleSoft發動攻擊,突破WAF偵測機制部署後續工具Google針對ShinyHunters(UNC6240)的攻擊活動提出警告,這些駭客再度利用企業應用系統平臺Oracle PeopleSoft資安漏洞CVE-2026-35273,於全球數十套系統植入Webshell,進一步部署後門程式SideEye與遠端管理工具MeshAgent9/29 16:30周峻佑原站#資安#Cloud#Software
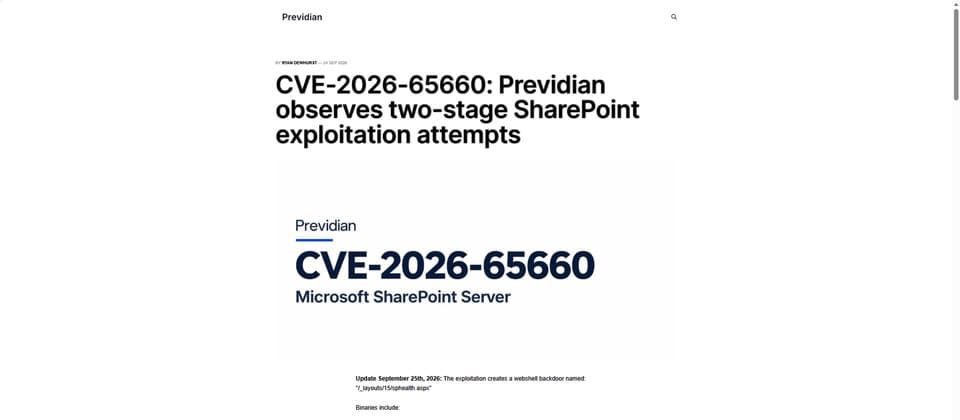
駭客利用SharePoint漏洞CVE-2026-65660發動兩階段攻擊,企圖部署Webshell9月24日資安公司Previdian發現有人嘗試利用SharePoint程式碼注入漏洞CVE-2026-65660的跡象,並指出攻擊者嘗試串連另一個弱點來達到目的,並於SharePoint植入Webshell後門9/29 11:17周峻佑原站#資安#Cloud#Software