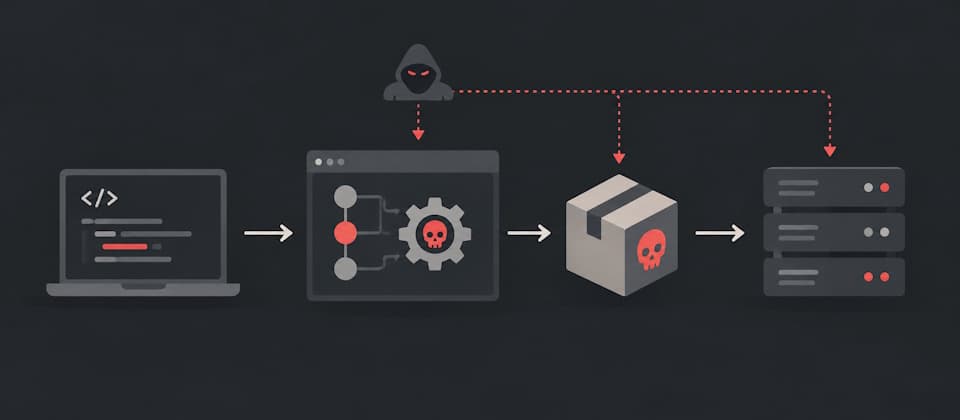
← iThome報導iThome軟體供應鏈攻擊擴大至CI/CD,企業需防建置流程遭操弄作者 王珮瑤10/2 08:00#資安24 家 · 156 篇配圖來源:iThome軟體供應鏈攻擊進一步鎖定CI/CD環境。Mandiant指出,攻擊者可操弄軟體建置流程,甚至發布仍帶有合法來源證明的遭污染套件。企業不能只靠來源證明判斷軟體是否安全,也需確認來源程式碼及建置流程...https://www.ithome.com.tw/news/179322
 iThome