 iThome
資安署針對GitLab滿分漏洞利用攻擊提出警告
周峻佑全文約 351 字
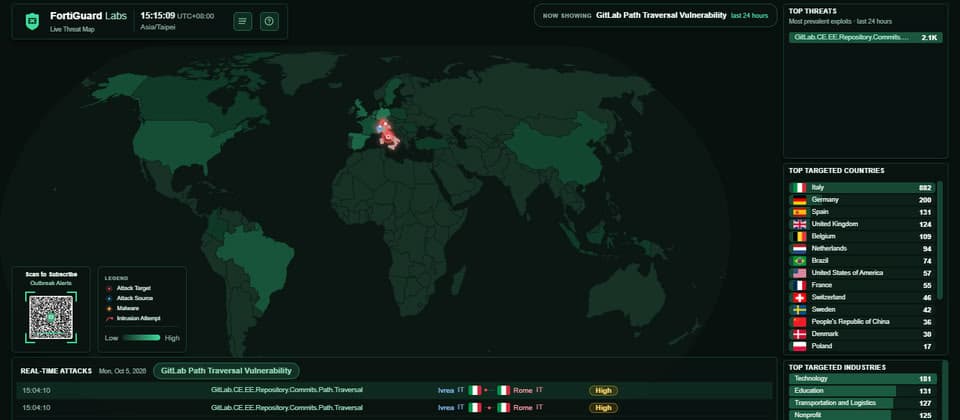
Fortinet 9月上旬GitLab開發團隊修補CVSS嚴重程度達到10分滿分的資安漏洞CVE-2026-85706,漏洞公布不到一天就開始出現嘗試利用的活動,在美國網路安全與基礎設施安全局(CISA)表示已遭積極利用後,我國政府近期也提出警訊,呼籲各界應儘速採取行動防範相關威脅。...
Fortinet 9月上旬GitLab開發團隊修補CVSS嚴重程度達到10分滿分的資安漏洞CVE-2026-85706,漏洞公布不到一天就開始出現嘗試利用的活動,在美國網路安全與基礎設施安全局(CISA)表示已遭積極利用後,我國政府近期也提出警訊,呼籲各界應儘速採取行動防範相關威脅。...