【AI 應用漏洞無所不在】雲端與身分權限同列高風險破口,企業防禦應轉向「實測真正風險」資安公司 BreachLock 發布《滲透測試情報報告》(2026 Penetration Testing Intelligence Report),研究基於過去 12 個月內於全球執行的 4,970 多次實測滲透測試,以及高達 531,770 項具體漏洞的匿名統計數據。10/3 06:29MTJ原站#AI 人工智慧
OpenAI 研究揭 AI Agent 新風險:惡意上下文可能從 Email 一路傳到工具操作隨著生成式 AI 深入企業流程,Prompt Injection(提示詞注入)也成為新的資安威脅之一。攻擊者會把惡意指令藏在網頁、Email、文件或其他外部內容中,誘導模型偏離原本任務。這類攻擊某種程度上很像對人的 Social Engineering(社交工程):攻擊者不一定要突破系統漏洞,而是想辦法讓目標「相信」一段資訊,再自行做出不該做的動作。現在,這項風險又出現新的變化。9/30 17:47廖紹伶原站#AI 人工智慧
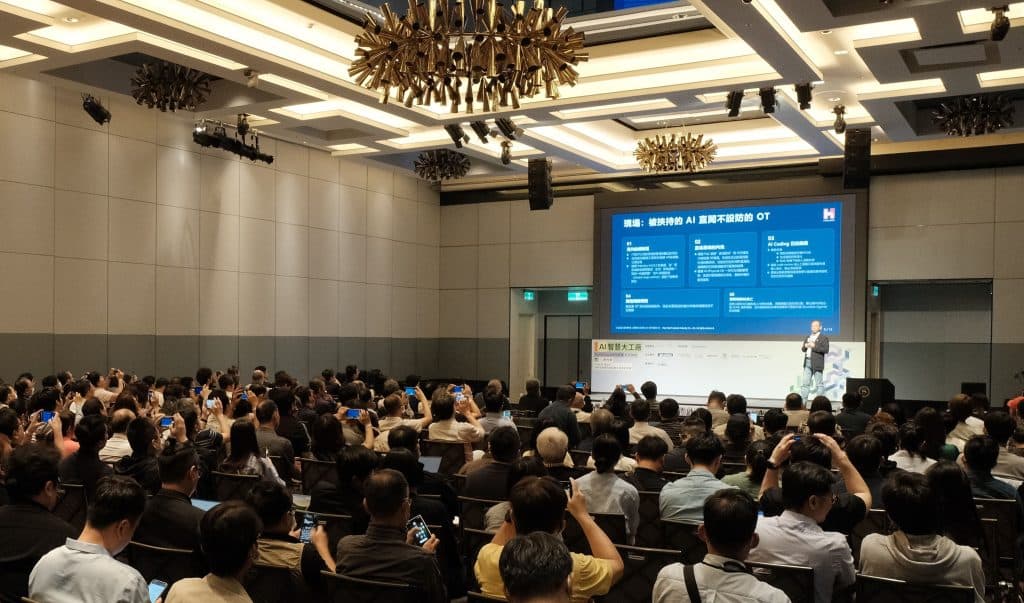
「把刀柄握好了,才敢放手讓 AI 做更多的事。」鴻海、TeamT5、SAS 與 KPMG 四大專家分析高科技製造 Ed…TechOrange 科技報橘日前與美國高通公司 Qualcomm 共同主辦「2026 AI 智慧大工廠論壇新竹場」,活動主軸鎖定「Edge AI Agent:高科技製造的超自動化與資安實戰」,當產線 AI Agent9/30 15:46TO 主題新聞原站#AI 人工智慧
PQC 遷移動輒 2 至 4 年、近半企業卻還沒動!HPE 台灣暨香港董事長談量子安全隨著量子運算逐步發展,其對現有密碼機制帶來的影響,已成為企業需關注的資安課題。許多企業認為,現在還有時間思考後量子密碼學(PQC)。但真正的風險並不在於預測具備實際密碼破解能力的量子電腦何時出現,而是企業是否有足夠時間完成準備。9/29 06:00TO 編輯推薦觀點原站#資安