【資安週報】0929~1002,臺灣8月勒索軟體事件20起居亞太第三,全球聚焦AI代理安全風險與防護布局中秋節與教師節4天連假過後,2026年9月最後一週的資安新聞熱點,聚焦勒索軟體與企業資安事件、AI代理安全風險,以及政府資安治理與歐盟CRA合規進展;針對網路、應用程式與端點的漏洞利用攻擊仍持續頻傳,國內外也接連出現資料外洩與重大資安事件10/2 17:58羅正漢原站#AI#資安#CIO#CISO#政策法遵#金融
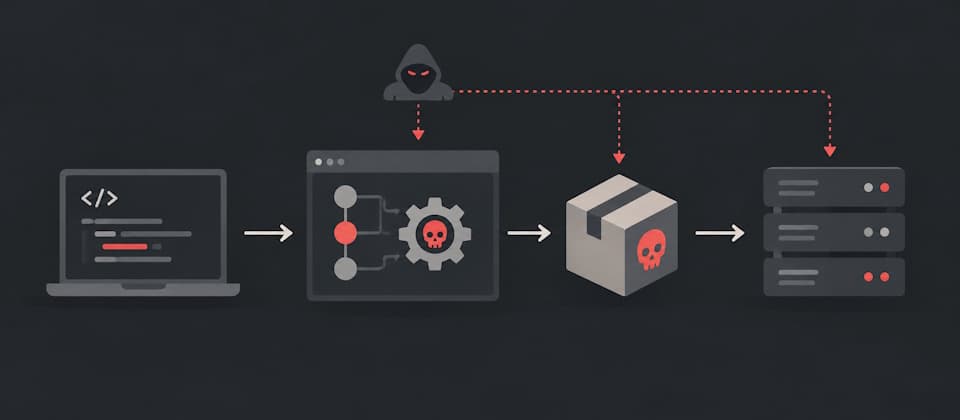
軟體供應鏈攻擊擴大至CI/CD,企業需防建置流程遭操弄軟體供應鏈攻擊進一步鎖定CI/CD環境。Mandiant指出,攻擊者可操弄軟體建置流程,甚至發布仍帶有合法來源證明的遭污染套件。企業不能只靠來源證明判斷軟體是否安全,也需確認來源程式碼及建置流程10/2 08:00王珮瑤原站#資安
事件應變為何不能再照固定流程走?SANS從勒索、雲端與OT拆解實務難題傳統線性事件應變流程愈來愈難涵蓋實際攻擊情境,SANS Institute近日發布動態資安事件回應框架DAIR,並邀請勒索軟體、雲端與OT領域專家從應變實務出發,解析現代資安事件在調查範圍、可見性與處置方式上面臨的新挑戰,以說明為何防禦方需要改以可隨新證據持續調整的動態方式進行應變9/30 16:31羅正漢原站#資安
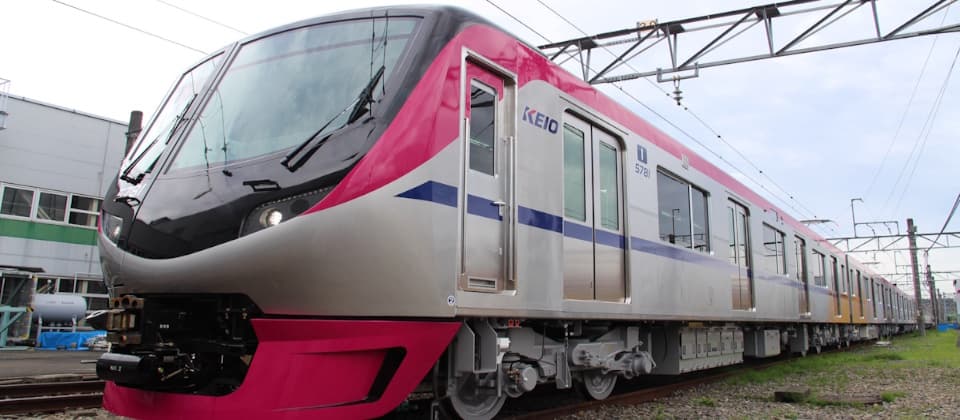
日本京王線、東京地鐵營運業者分別遭網路攻擊京王電鐵遭勒索軟體攻擊,部分系統受到影響;東京地下鐵會員服務則遭未授權存取,約5.9萬筆會員電子郵件地址可能遭第三方閱覽或取得9/29 22:14林妍溱原站#資安
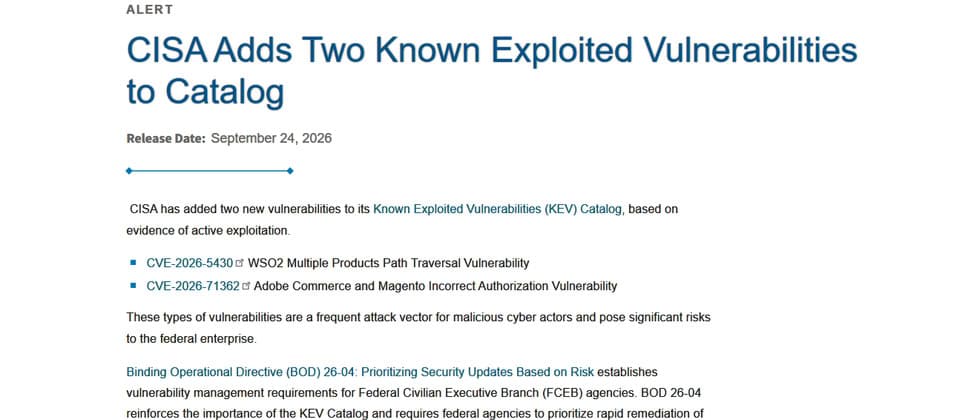
電商平臺Magento、中介軟體WSO2重大漏洞遭積極利用美國網路安全與基礎設施安全局(CISA)警告,電商平臺Adobe Commerce與Magento漏洞CVE-2026-71362、中介軟體WSO2漏洞CVE-2026-5430遭積極利用,聯邦機構需緊急完成修補9/29 10:07周峻佑原站#資安#Cloud#Software#Dev
歐盟網路安全局盤點2025年資安威脅,逾半事件涉及DDoS,勒索軟體衝擊最大歐盟2025年資安事件以DDoS最為常見,逾半事件都涉及這類攻擊,不過對組織造成短期衝擊最大的仍是勒索軟體9/29 08:00王珮瑤原站#資安#政府
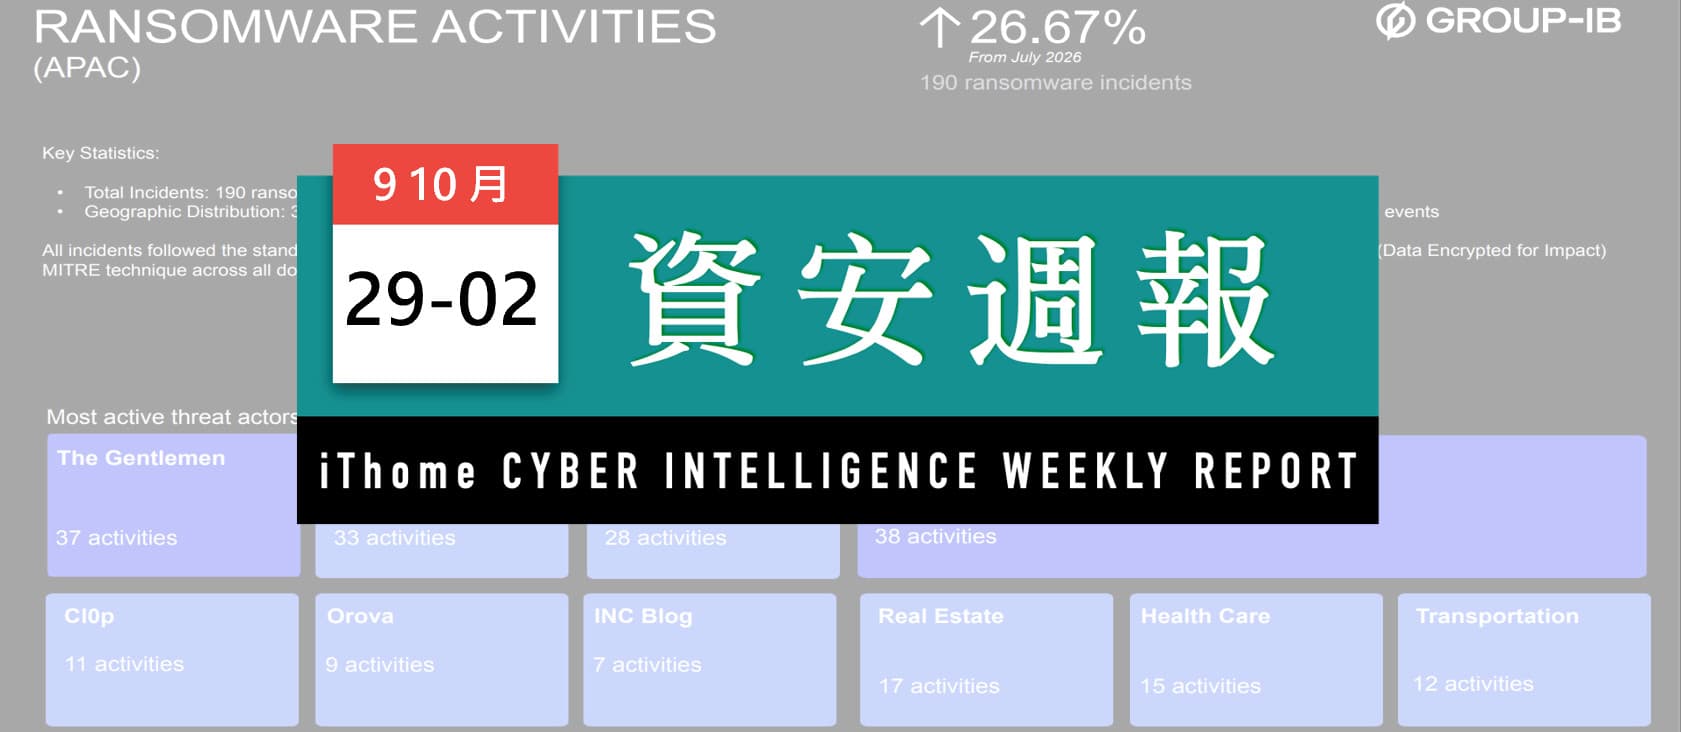
亞太地區勒索軟體事件月增近27%,臺灣事件數排名第三亞太勒索軟體活動升溫,8月事件數較前月增加近27%,臺灣排名第三。最活躍的勒索軟體組織The Gentlemen也有6起事件涉及臺灣9/28 08:00原站#資安