微軟發布2026數位防禦報告,臺灣上半年遭網路威脅影響排名升至全球第4名微軟揭露最新全球資安態勢,指出臺灣客戶2026年上半年遭受網路威脅影響排名全球第4,佔全球總量的3.9%,去年的1.8%增逾一倍,顯示臺灣在全球受威脅版圖中的相對位置明顯上升10/5 13:02羅正漢原站#資安
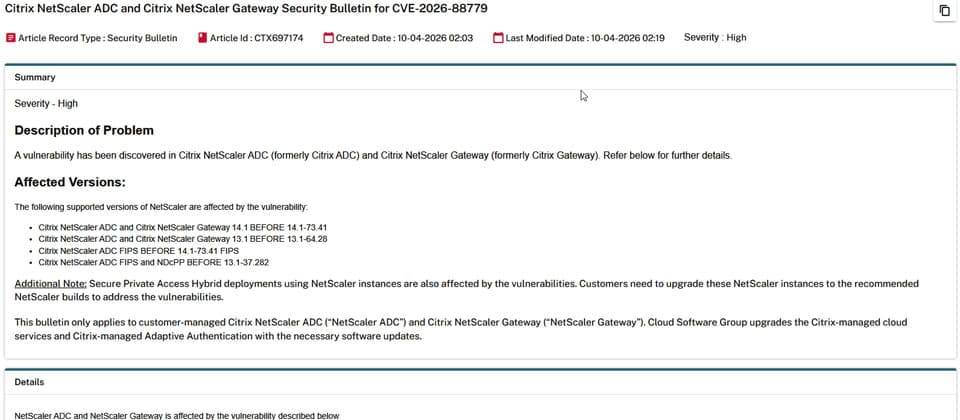
Citrix修補NetScaler阻斷服務漏洞本週Citrix再度為NetScaler修補高風險資安漏洞CVE-2026-88779,並表示該弱點會在配置為特定的SAML服務時出現,有可能會導致服務中斷(DoS)。值得留意的是,該公司警告已被用於目標式攻擊10/5 11:26周峻佑原站#資安#Cloud#Software#Dev
管理員下AI提示出錯,致美珍香洩露近10萬會員資料美珍香員工使用生成式AI撰寫大量寄信程式碼,卻未要求隱藏其他收件者的電子郵件地址,加上測試及複核不足,最終造成逾9.5萬名會員的電子郵件地址外洩10/5 11:46林妍溱原站#資安
【iThome 2025 CIO大調查(下)|新興技術熱門趨勢】2025年高科技製造業新興技術雷達圖 代理型AI、用A…代理型AI、用AI優化IT維運及AI增強軟體工程,這是高科技業今年三大熱門新興技術10/5 11:45原站#CIO#AI#Cloud#資安#永續
【iThome 2025 CIO大調查(下)|新興技術熱門趨勢】2025年金融業新興技術雷達圖 積極擁抱多種GAI,C…積極擁抱多種GAI,ChatGPT類應用、RAG和代理型AI最火紅 ,AI增強軟體工程今年也竄紅10/5 11:45原站#CIO#AI#Cloud#資安#永續
【iThome 2025 CIO大調查(下)|新興技術熱門趨勢】2025年GAI領先企業新興技術雷達圖 GAI領先企業…GAI領先企業技術布局大不同,代理型AI和提示工程是兩大核心,負責任AI採用率暴增破3成10/5 11:45原站#CIO#AI#Cloud#資安
【iThome 2025 CIO大調查(下)|新興技術熱門趨勢】2025年整體產業新興技術雷達圖 多項AI技術今年採用…多項AI技術今年採用率暴增,代理型AI比去年足足增加了2成企業採用,RAG、AIOps、AI增強軟體工程都值得關注10/5 11:45原站#CIO#AI#Cloud#資安#永續#醫療
【iThome 2025 CIO大調查(下)|臺灣企業IT人力】各產業IT人力需求高達1萬8千人,服務業IT職缺更暴增…GAI應用浪潮當道,IT人力也比往年更搶手,2025年整體產業IT人力需求高達1萬8千人,資安人力需求也有5千多人,金融IT人力需求量最大,服務業IT職缺成長率則最高10/5 11:45原站#CIO
【iThome 2025企業資安大調查|資安投資概況】持續布局資安保護與資安偵測,技術領域加碼DevSecOps、FI…在2025年資安投資項目重點排行中,前兩名為「滲透測試與弱點掃描」與「端點偵測與應變(EDR)」,而在特定資安技術方面,DevSecOps採用態勢較往年大增,投入比例已超過2成10/5 11:45原站#CIO#資安
【iThome 2025企業資安大調查|企業資安預算】資安預算平均金額突破2千萬創新高,占IT預算比例快要1成 各產業…各產業今年持續加碼資安預算,比去年多了2成3,醫療業成長幅度最大,整體企業資安預算占IT預算比重更是攀升至8.9%,高科技製造以14%占比領先各產業10/5 11:45原站#CIO#資安
【2026 企業資安大調查|資安人才需求】因應資安人才缺口, 3成CIO想靠AI緩解 4成醫院要找資安人才,高科技製造…4成醫院要找資安人才,高科技製造業平均資安職缺人數則暴增5成10/5 11:45原站#資安#CIO#CISO
【2026 企業資安大調查|資安預算變化】整體資安預算大增13%,金融業更加碼近2成 今年醫療業資安預算的成長率最高,…今年醫療業資安預算的成長率最高,金融業也加碼資安預算近兩成10/5 11:45原站#資安#CIO#CISO#金融#政府#醫療
【2026 企業資安大調查|企業AI資安挑戰】人才和資料治理是AI資安兩大難題 3成企業最大AI資安挑戰是AI資安人才…3成企業最大AI資安挑戰是AI資安人才不足,2成企業則卡關資料治理難題10/5 11:45原站#AI#資安#CIO#CISO
【2026 企業資安大調查|資安防護投資布局】資安AI代理崛起,金融和百億企業積極擁抱零信任 3成企業資安流程要擁抱代…3成企業資安流程要擁抱代理式AI,臺灣企業開始嘗試AI物料清單10/5 11:45原站#資安#CIO#CISO
微軟揭2026國家級駭客活動,臺灣、日本遭遇事件躍居全球第三、第四,威脅情勢較兩年前更嚴峻微軟2026年數位防禦報告顯示,2025年7月至2026年6月間,臺灣被觀察到193起國家級駭客活動事件,比2024年報告143起增加,另值得關注的是,日本兩年前僅38起,今年172起數量明顯大增,躍居全球第四10/5 11:05羅正漢原站#資安
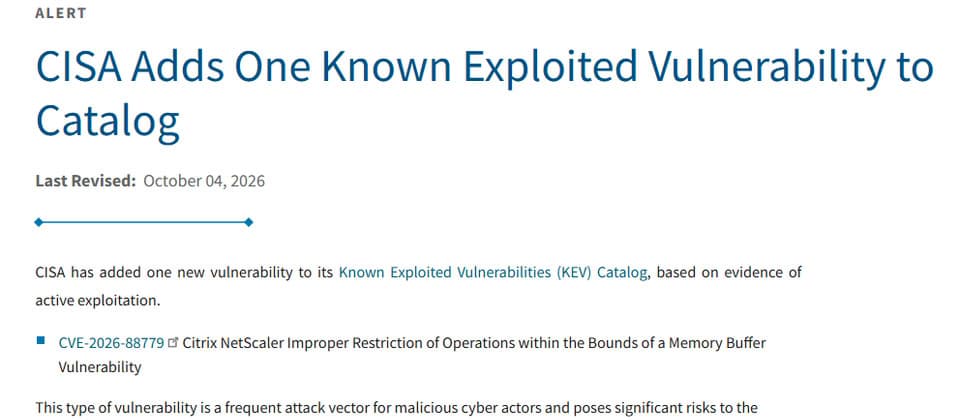
美國CISA警告Citirx NetScaler漏洞遭積極利用,要求聯邦機構緊急修補本週美國網路安全與基礎設施安全局(CISA)將CVE-2026-88779加入已遭利用的漏洞名單(KEV),並要求聯邦機構3天內緊急修補Citirx NetScaler設備10/5 11:18周峻佑原站#資安#Cloud#Software#Dev
Reco完成5,500萬美元募資,擴大AI代理安全業務企業大量導入AI代理後,不只要找出環境中有哪些代理,還要掌握它們能存取哪些系統與資料。AI代理安全業者Reco取得5,500萬美元新資金,其Reco Graph可串連代理的身分、權限及活動資訊,找出權限過大與異常行為10/5 08:00王珮瑤原站#資安
微軟示警AI加劇資安攻防速度落差,臺灣觀測到的國家級駭客活動事件數居亞太首位AI正加快網路攻擊速度。微軟觀察,漏洞被發現後,駭客不到24小時就可能找到利用漏洞的攻擊方法,但企業修補重大對外漏洞可能需要30至60天10/5 08:00王珮瑤原站#資安
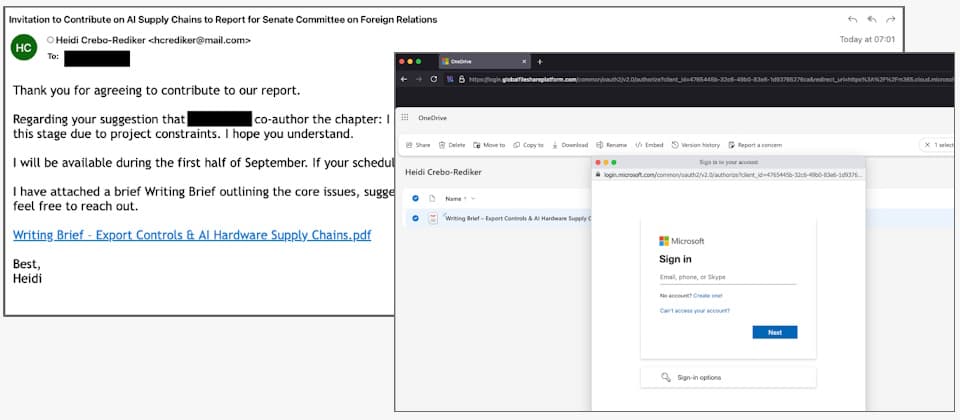
中國相關網路間諜TA419鎖定美國AI政策圈,假冒前白宮官員進行Microsoft帳號網釣TA419假冒前白宮科技政策官員等人士寄信接觸目標對象,利用對手中間人網釣轉送真正的Microsoft登入流程,即使使用者完成MFA驗證,攻擊者仍可攔截完成驗證後產生的連線階段Cookie10/5 08:00王珮瑤原站#資安
開源IT服務與客服系統Zammad漏洞遭積極利用荷蘭漏洞揭露協會(DIVD)揭露開源IT服務臺與客服工單系統Zammad存在兩個高風險以上的漏洞:CVE-2026-102489與CVE-2026-102490,10月2日美國網路與基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單中,也增列上述兩個漏洞10/3 14:38李宗翰原站#資安
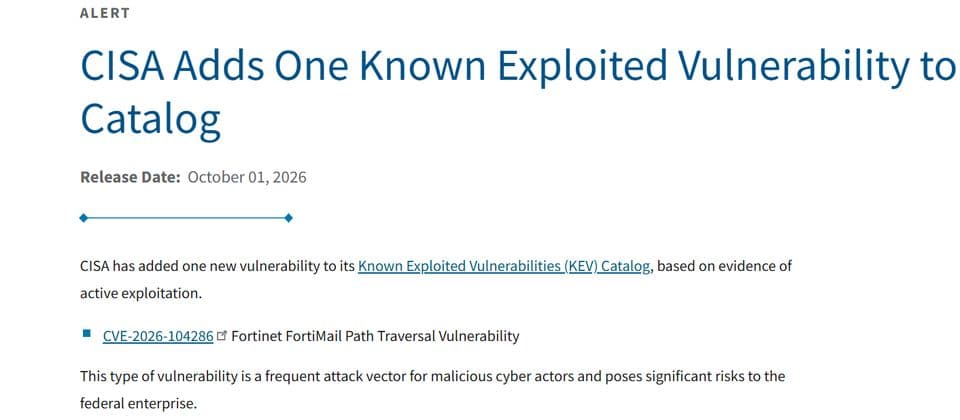
CISA警示FortiMail漏洞CVE-2026-104286已遭實際利用美國網路與基礎設施安全局(CISA)根據漏洞已被積極利用的證據,10月1日在已知遭利用漏洞清單(KEV)增加1個9.8分漏洞:Fortinet FortiMail 路徑遍歷漏洞CVE-2026-10428610/3 11:59李宗翰原站#資安
Chrome 154本週第二度發布更新版,緊急修補11個漏洞10月1日Chrome推出更新版,先針對Windows、Mac與Android平臺提供,預計幾天或幾週後釋出Linux平臺的版本10/3 10:08李宗翰原站#資安
【資安週報】0929~1002,臺灣8月勒索軟體事件20起居亞太第三,全球聚焦AI代理安全風險與防護布局中秋節與教師節4天連假過後,2026年9月最後一週的資安新聞熱點,聚焦勒索軟體與企業資安事件、AI代理安全風險,以及政府資安治理與歐盟CRA合規進展;針對網路、應用程式與端點的漏洞利用攻擊仍持續頻傳,國內外也接連出現資料外洩與重大資安事件10/2 17:58羅正漢原站#AI#資安#CIO#CISO#政策法遵#金融
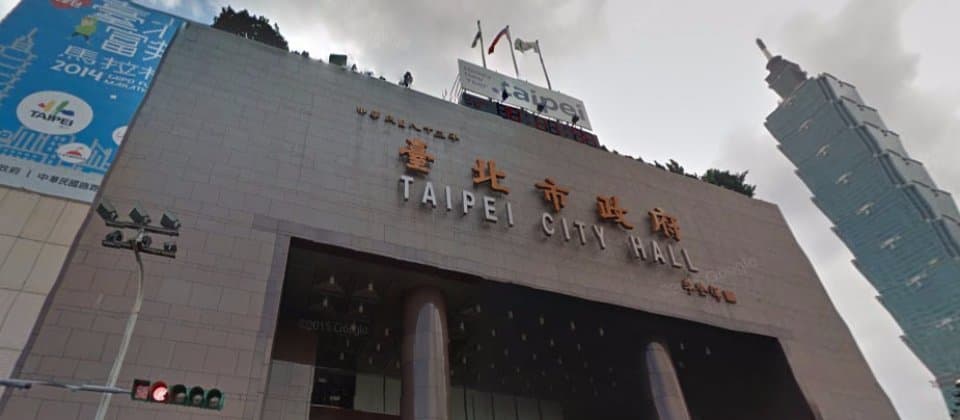
【資安日報】10月2日,臺北市政府網站發生服務中斷事件,起因為跳電後機房過熱造成儲存設備關閉台北市政府網站9月26日晚間發生服務中斷,根據資訊局說明,市政大樓電力過載跳電後,資訊機房溫度升高,導致部分儲存設備因啟動保護機制而關閉,影響部分使用市府雲平臺的網站服務。由於一般網站未配置異地備援,此次事件也引發政府數位服務備援分級與韌性的討論10/2 14:54張明德原站#AI#資安#政策法遵#政府
OpenAI調查失控AI代理人活動,已通知逾100個組織OpenAI擴大追查自家AI代理偏離原定任務的情況,包括繞過網站存取限制、使用對外暴露的憑證及命令注入;外部資安研究則發現,疑似OpenAI代理曾借助第三方服務開啟網頁並取回資料10/2 12:08陳曉莉原站#資安
Gartner預測2030年部署面向公眾的AI服務的企業,有80%將經歷成本耗盡攻擊,致營運成本超額根據Gartner最新發布2027年暨未來核心策略預測,惡意行為者刻意拉高AI使用量,導致企業營運成本增加的網路安全風險正在出現;在此同時,AI相關風險與責任問題日漸突出,保險公司透過企業強化監督、風險管理與技術管控,影響AI治理實踐;採用AI的企業也面臨日益增加的AI行為當責、透明度與監督壓力,使得技術領導者職責範圍擴大10/2 11:10李宗翰原站#AI#資安#CIO#CISO
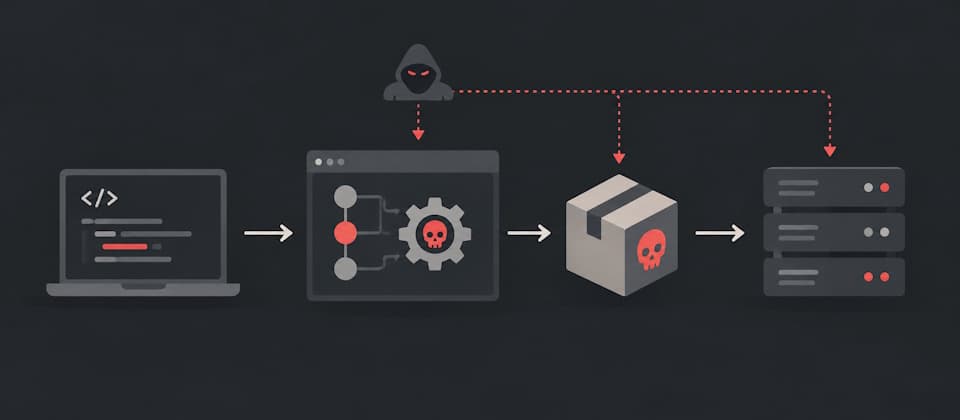
軟體供應鏈攻擊擴大至CI/CD,企業需防建置流程遭操弄軟體供應鏈攻擊進一步鎖定CI/CD環境。Mandiant指出,攻擊者可操弄軟體建置流程,甚至發布仍帶有合法來源證明的遭污染套件。企業不能只靠來源證明判斷軟體是否安全,也需確認來源程式碼及建置流程10/2 08:00王珮瑤原站#資安
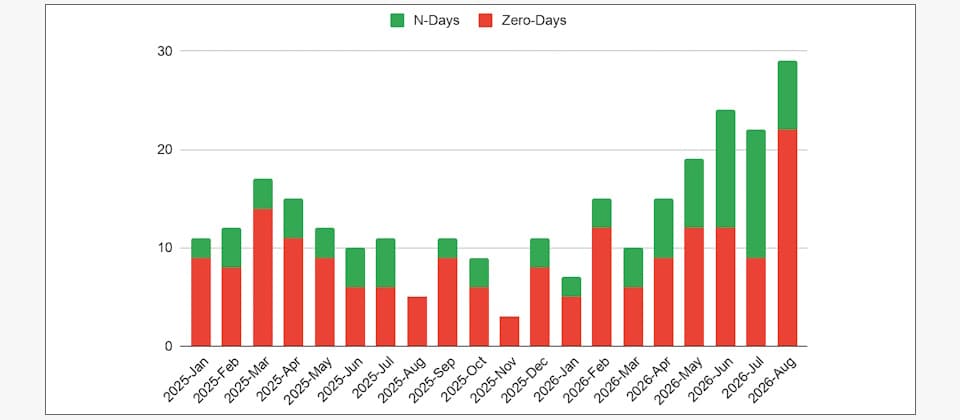
今年前8月遭利用漏洞數超越2025全年,N-day漏洞利用明顯增加Google威脅情報團隊GTIG調查發現,今年前8月新揭露並遭利用的漏洞數,已超越2025全年,攻擊者對N-day漏洞的利用明顯增加10/2 08:00王珮瑤原站#資安
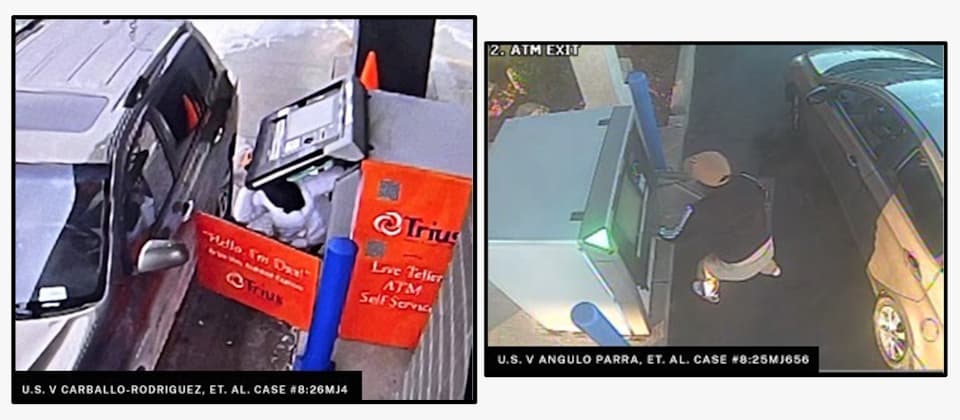
美國制裁涉ATM吐鈔攻擊詐欺網路,全美相關攻擊損失逾4千萬美元美國制裁涉及ATM吐鈔攻擊及洗錢的TdA相關詐欺網路。根據美國財政部統計,截至2025年8月,全美疑似ATM吐鈔攻擊已超過1,500起,通報損失達4,073萬美元10/2 08:00王珮瑤原站#資安
英國示警中國情報機構藉資助AI、資安等研究,提升間諜技術能力英國軍情五處(MI5)向學界發布間諜活動警告,中國國安部透過中國通用技術研究院資助AI、資安等研究,逾百名與英國有關的學者曾參與其中10/2 08:00王珮瑤原站#資安
臺北市政府網站9/26服務中斷事件:跳電後機房過熱造成儲存設備關閉,備援分級成關注焦點台北市政府網站9月26日晚間發生服務中斷,資訊局說明,事件並非資安攻擊,而是市政大樓施工造成電力過載跳電後,資訊機房溫度升高,導致部分儲存設備啟動保護機制關閉,影響使用市府雲平臺的部分網站服務。由於一般網站平臺未配置異地即時備援,此次事件也引發政府數位服務備援分級與基礎設施韌性的討論。 10/1 19:24蘇文彬原站#政府#永續
中國駭客UAT-11587鎖定臺灣學術界與智庫,以圖片仿製Gmail附件預覽介面並用政府文件作為誘餌中國駭客UAT-11587今年3月以魚叉式網釣鎖定臺灣學術界、智庫與公民社會政策社群。Cisco Talos於9月30日揭露該組織一系列網路間諜活動及臺灣案例,指出攻擊者會在郵件中仿製Gmail原生附件預覽介面,將惡意連結暗藏其中,同時也會依目標量身設計網釣內容,例如採用資訊戰工作坊與臺灣政府公開文件作為誘餌10/1 18:21羅正漢原站#資安#CIO#CISO#政府
臺灣資安新創的突圍之路:從駭客競賽到日本市場的五年長征從CTF競賽、紅隊攻防到藍隊產品,TRAPA Security在技術之外重新學習產品、管理與市場,藉由日本資安公司的投資,走出臺灣資安新創的海外路徑10/1 18:27黃彥棻原站#資安
【資安日報】10月1日,資安署首度辦理資安聯合稽核,將121場稽核整併成16場化繁為簡、提升政府檢查資服廠商資安的效率,針對為行政院所屬機關提供服務的16家業者,資安署首度辦理資安聯合稽核,不只建立一套共通標準,也把原先預計的121場稽核,併成16場實體稽核,預計明年將擴大到中央及地方各級政府,受稽核廠商增至30家10/1 14:51張明德原站#AI#資安#政策法遵#政府
Google發表Gemini 4 Argon,輸出上限增至100萬個TokenGoogle發表新一代AI模型Gemini 4 Argon,輸出上限提高至100萬個token,是先前Gemini模型的逾15倍,可在單次執行過程持續推理並處理更長的工作流程10/1 12:46陳曉莉原站#AI#資安
因應PQC簽章帶來的憑證架構負擔,Cloudflare完成初步大規模MTC實測,已傳送數十億份憑證為降低PQC憑證帶來的傳輸與驗證負擔,Cloudflare與Google正測試新的憑證架構與驗證機制MTC。最新實驗結果顯示,MTC已提供給50%的Chrome Beta 146使用者,累計傳送數十億份憑證,已驗證其初步可行性10/1 12:55羅正漢原站#資安
中國駭客UAT-11587於亞洲多國政府散布後門Antino,其中包含臺灣思科威脅情報團隊Talos揭露中國駭客UAT-11587的網路間諜活動,這些駭客專門針對臺灣等多個國家的亞洲政府機關,以及參與制訂政策的組織,並散布Rust後門程式Antino10/1 11:30周峻佑原站#資安#政府
Cloudflare計畫成為公開憑證授權機構,將支援後量子MTC憑證Cloudflare宣布有意成為公開憑證授權機構(CA),一方面希望降低Web PKI在導入後量子憑證時的效能與遷移負擔,另一方面增加公開憑證供應來源,提升整體備援與韌性10/1 10:45羅正漢原站#資安
Citrix NetScaler漏洞被用於攻擊北美與歐洲組織,駭客藉此散布惡意程式WhipShot與SlapShotCitrix本週修補的NetScaler重大漏洞CVE-2026-88771、 CVE-2026-88772,Google指出已在北美與歐洲發現攻擊活動,鎖定政府機關、金融服務、科技等產業,相關活動可追溯至9月初10/1 10:48周峻佑原站#資安#Cloud#Software#Dev
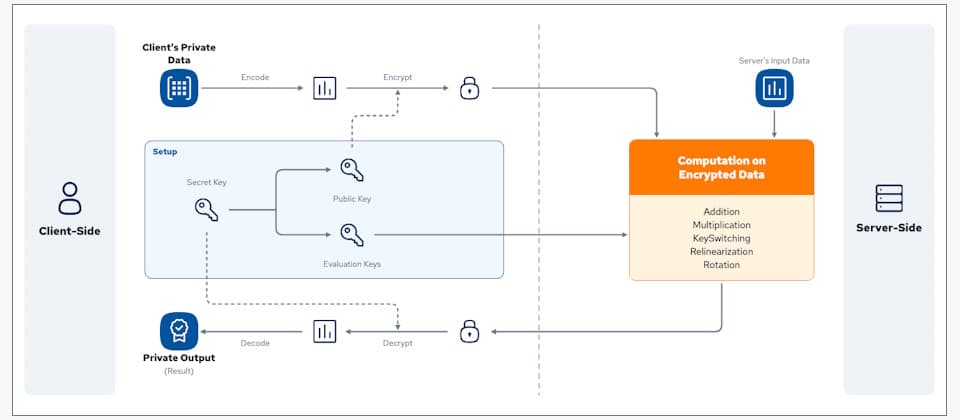
CSA比較5種隱私強化技術,全同態加密可直接處理加密資料但效能負擔較高雲端安全聯盟(CSA)比較5種隱私強化技術,其中全同態加密(FHE)可直接對加密資料進行運算,但需要更多運算資源,企業導入時也需評估效能負擔10/1 08:00王珮瑤原站#資安