開源IT服務與客服系統Zammad漏洞遭積極利用荷蘭漏洞揭露協會(DIVD)揭露開源IT服務臺與客服工單系統Zammad存在兩個高風險以上的漏洞:CVE-2026-102489與CVE-2026-102490,10月2日美國網路與基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單中,也增列上述兩個漏洞10/3 14:38李宗翰原站#資安
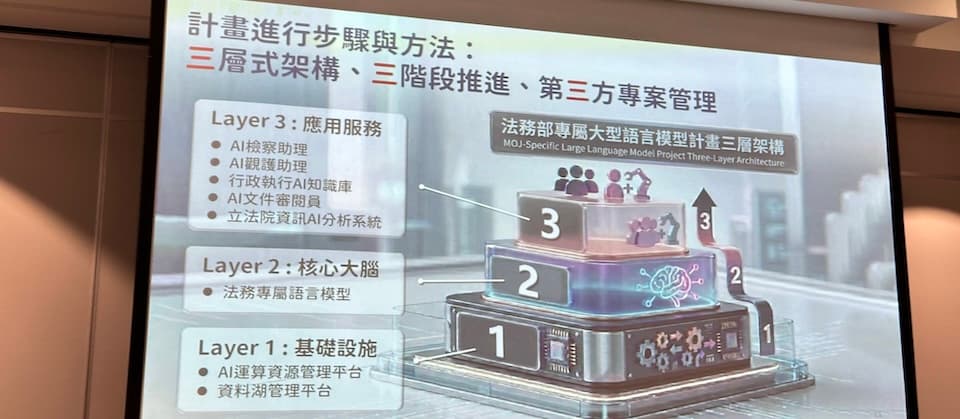
案件太多、敏感卷證又不能上商用AI,法務部啟動三年主權AI計畫法務部啟動三年主權AI計畫,將建立共用算力池、資料湖與法務專屬大型語言模型推論系統。今年開始試驗,先建置所需環境、嘗試不同模型使用方式,第一波要打造檢察官AI助理與觀護AI助理,來協助讀卷、查資料、製作書類初稿及整理訪談紀錄。10/2 16:10王若樸原站#AI
健康幣今日上路!健保快易通串國健署Health GO App打造預防保健獎勵機制衛福部健康幣10月1日上路,將健檢、癌篩、疫苗接種等預防保健行為轉成點數。民眾完成健保快易通與Health GO App綁定後,系統會依院所上傳資料核算健康幣,12月起可用於兌換健康商品、電子票券或折抵部分自費醫療項目。10/1 13:04王若樸原站#醫療
PQC金鑰轉型應從信任根著手,傳統信任根恐讓整個金鑰階層面臨量子威脅企業即使已在部分系統導入PQC,也不代表整個金鑰階層已具備量子安全能力。CSA指出,只要上層金鑰或信任根仍依賴傳統密碼學,整個金鑰階層仍可能面臨量子威脅10/1 08:00王珮瑤原站#資安
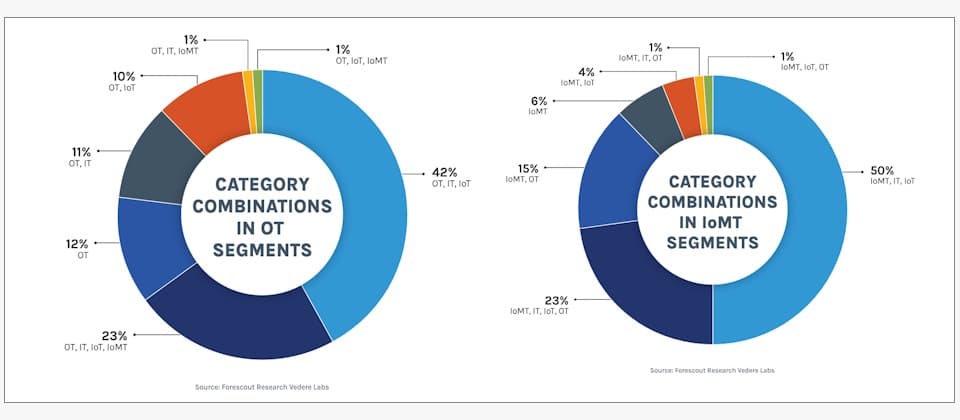
研究人員檢視企業網路分段隔離情況,含OT設備區段87%仍混用其他類型設備網路安全業者Forescout檢視209個組織、超過250萬臺裝置發現,含有OT設備的網路區段有87%仍混用其他類型設備,IP網路攝影機、IoMT及POS系統也多與其他類型設備共用網路區段9/30 08:00王珮瑤原站#資安
SANS發布資安事件回應框架DAIR,強調依新證據動態調整事件處置資安事件往往不會按照既定流程發展,後續調查還可能發現新的受害系統或攻擊跡象。SANS提出事件回應框架DAIR,強調根據新證據重新界定事件範圍,必要時再次進行圍堵、清除及復原9/30 08:00王珮瑤原站#資安
日本京王線、東京地鐵營運業者分別遭網路攻擊京王電鐵遭勒索軟體攻擊,部分系統受到影響;東京地下鐵會員服務則遭未授權存取,約5.9萬筆會員電子郵件地址可能遭第三方閱覽或取得9/29 22:14林妍溱原站#資安
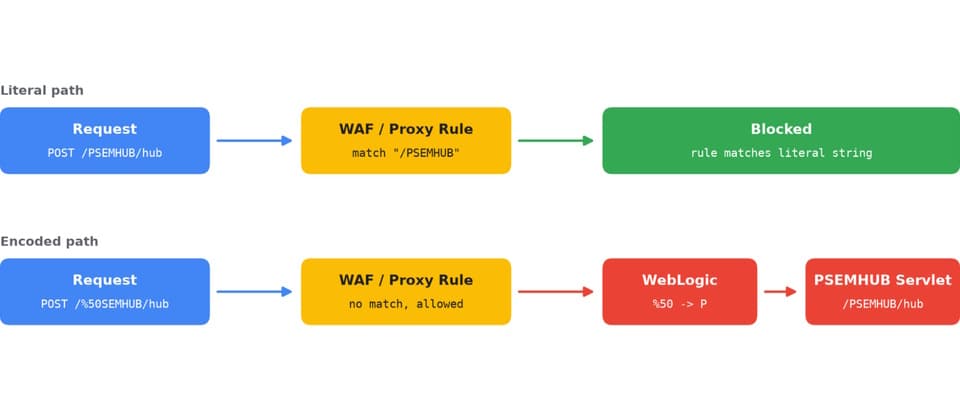
ShinyHunters二度大規模鎖定Oracle PeopleSoft發動攻擊,突破WAF偵測機制部署後續工具Google針對ShinyHunters(UNC6240)的攻擊活動提出警告,這些駭客再度利用企業應用系統平臺Oracle PeopleSoft資安漏洞CVE-2026-35273,於全球數十套系統植入Webshell,進一步部署後門程式SideEye與遠端管理工具MeshAgent9/29 16:30周峻佑原站#資安#Cloud#Software
從傳輸資料到支援AI運算,工研院:次世代網路正從Bit走向Token轉型發展工研院在2026 ITRI ICT TechDay指出,次世代網路不再只是追求資料傳輸速度,而需要支援AI運算、智慧服務與自主系統運作,通訊發展正由以Bit為核心的資料傳輸,走向以Token為核心的AI服務支援。9/29 18:28蘇文彬原站#AI#工研院
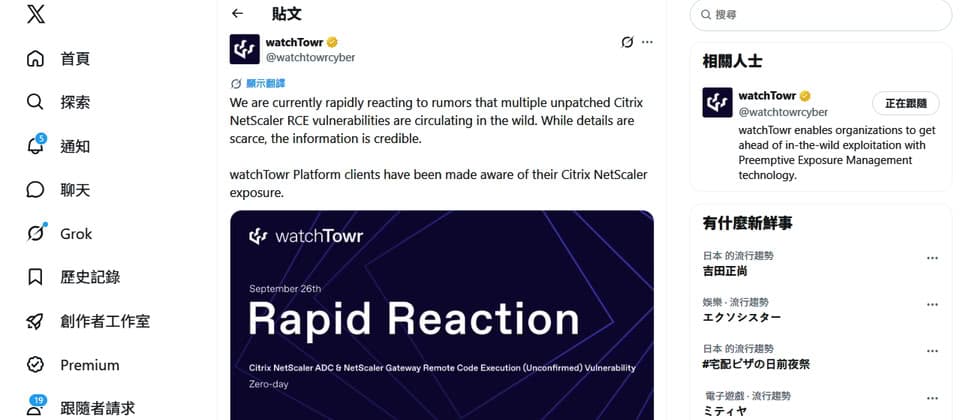
Citrix NetScaler重大漏洞在修補之前已遭到利用有IT人員透露,他們上週末接獲IT服務供應商的資安團隊電話,建議立即關閉NetScaler系統,威脅情報公司watchTowr證實,有兩個當時尚未修補的遠端程式碼執行(RCE)漏洞被用於實際攻擊9/29 14:35周峻佑原站#資安#Cloud#Software#Dev
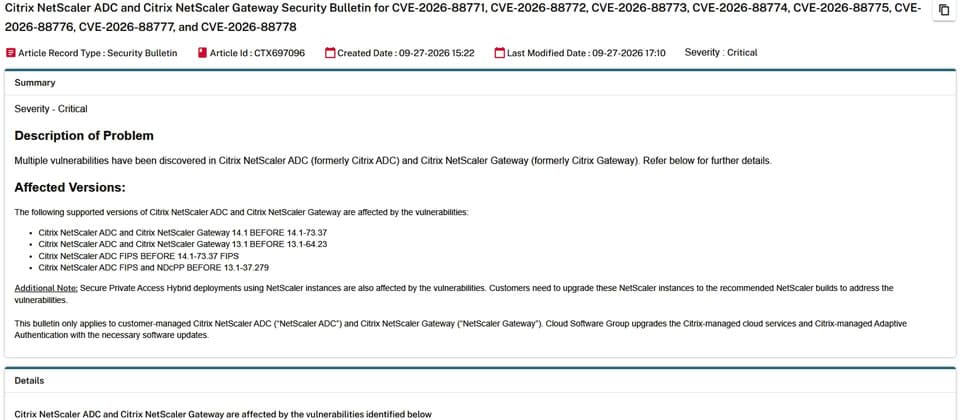
Citrix修補NetScaler一系列資安漏洞,其中包含兩個已遭利用的重大漏洞Citrix警告旗下NetScaler ADC與Gateway存在8個資安漏洞,並指出其中兩個重大漏洞CVE-2026-88771與CVE-2026-88772已被用於實際攻擊,呼籲用戶儘速檢查系統是否遭到入侵,並套用相關更新9/29 13:34周峻佑原站#資安#Cloud#Software#Dev
Cyera今年募資達14億美元,擴展AI代理與非人類身分安全Cyera今年加碼AI代理安全,並以10億美元併購Oasis Security,納入非人類身分管理能力,進一步控管AI代理及其他非人類身分的資料與系統存取9/29 08:00王珮瑤原站#資安
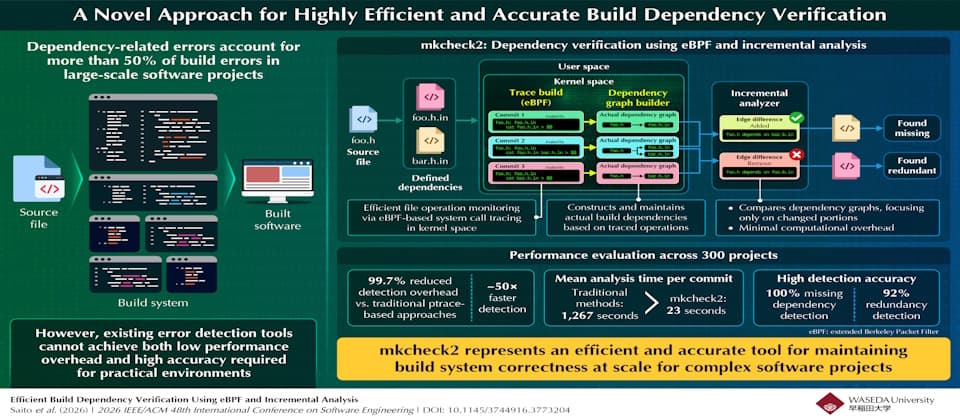
早稻田大學開發mkcheck2,建置相依性分析快54倍早稻田大學開源建置相依性驗證工具mkcheck2,改用eBPF追蹤系統呼叫,並只分析每次程式碼提交後發生變化的相依關係。300個開源專案測試顯示,平均分析時間從1,267.49秒降至23.56秒,速度提升約54倍9/28 13:51原站#Dev
四大作業系統檔案通知存在側通道風險,Windows、Android可暴露更多使用資訊四大作業系統的檔案通知都可能洩漏操作線索,低權限程式無須讀取檔案內容,也能推測按鍵時序、網站瀏覽與WhatsApp媒體活動9/28 12:04原站#資安#Software