開源IT服務與客服系統Zammad漏洞遭積極利用荷蘭漏洞揭露協會(DIVD)揭露開源IT服務臺與客服工單系統Zammad存在兩個高風險以上的漏洞:CVE-2026-102489與CVE-2026-102490,10月2日美國網路與基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單中,也增列上述兩個漏洞10/3 14:38李宗翰原站#資安
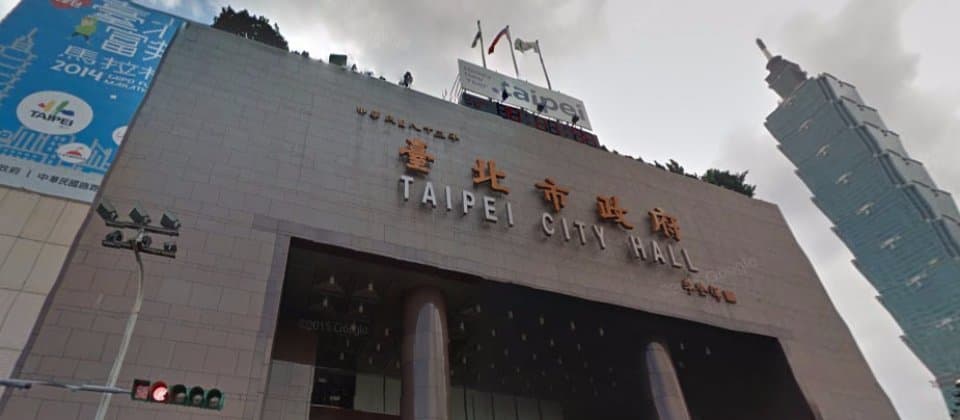
【資安日報】10月2日,臺北市政府網站發生服務中斷事件,起因為跳電後機房過熱造成儲存設備關閉台北市政府網站9月26日晚間發生服務中斷,根據資訊局說明,市政大樓電力過載跳電後,資訊機房溫度升高,導致部分儲存設備因啟動保護機制而關閉,影響部分使用市府雲平臺的網站服務。由於一般網站未配置異地備援,此次事件也引發政府數位服務備援分級與韌性的討論10/2 14:54張明德原站#AI#資安#政策法遵#政府
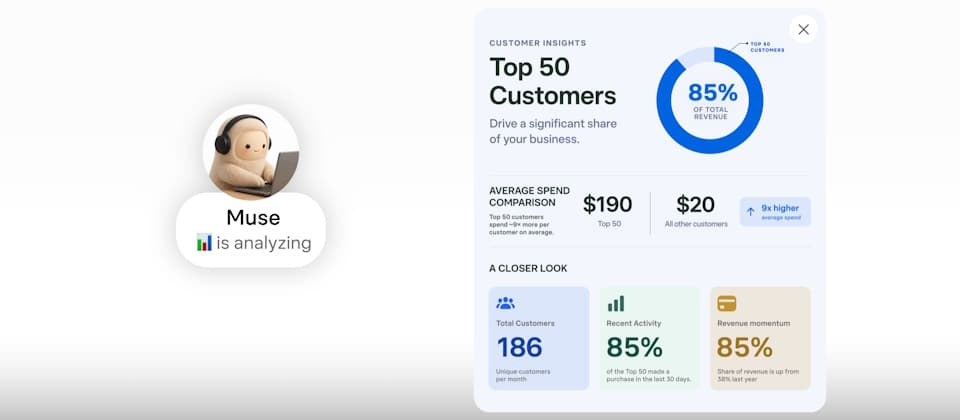
Meta推出主打小型企業用的Muse for Small BusinessMeta推出小型企業版AI代理Muse for Small Business,可串接Shopify、Stripe、Slack等第三方服務,協助店家處理行銷、行政及客服工作,還能分析銷售、行銷活動與社群表現,提出成長策略10/2 13:35林妍溱原站#AI
OpenAI調查失控AI代理人活動,已通知逾100個組織OpenAI擴大追查自家AI代理偏離原定任務的情況,包括繞過網站存取限制、使用對外暴露的憑證及命令注入;外部資安研究則發現,疑似OpenAI代理曾借助第三方服務開啟網頁並取回資料10/2 12:08陳曉莉原站#資安
開源AI代理框架Pi邁入1.0,另推出長時間代理框架Pi Durable開源AI代理框架Pi 1.0正式發布,官方還發布實驗性框架Pi Durable,讓開發者建立可長時間運作、服務中斷後仍能接續工作的AI代理應用10/2 12:31李建興原站#AI#Dev
Gartner預測2030年部署面向公眾的AI服務的企業,有80%將經歷成本耗盡攻擊,致營運成本超額根據Gartner最新發布2027年暨未來核心策略預測,惡意行為者刻意拉高AI使用量,導致企業營運成本增加的網路安全風險正在出現;在此同時,AI相關風險與責任問題日漸突出,保險公司透過企業強化監督、風險管理與技術管控,影響AI治理實踐;採用AI的企業也面臨日益增加的AI行為當責、透明度與監督壓力,使得技術領導者職責範圍擴大10/2 11:10李宗翰原站#AI#資安#CIO#CISO
臺北市政府網站9/26服務中斷事件:跳電後機房過熱造成儲存設備關閉,備援分級成關注焦點台北市政府網站9月26日晚間發生服務中斷,資訊局說明,事件並非資安攻擊,而是市政大樓施工造成電力過載跳電後,資訊機房溫度升高,導致部分儲存設備啟動保護機制關閉,影響使用市府雲平臺的部分網站服務。由於一般網站平臺未配置異地即時備援,此次事件也引發政府數位服務備援分級與基礎設施韌性的討論。 10/1 19:24蘇文彬原站#政府#永續
OpenPoint推出AI生活服務平臺,導入AI Agent線上預約餐廳、居家清潔與藥局領藥等12項服務統一資訊在OpenPoint上推出AI生活服務平臺「i住家」,導入LumineOne AI技術,讓使用者可透過文字輸入或語音交辦需求,由AI Agent理解語意、拆解任務,並搜尋對應的生活服務。10/1 18:18蘇文彬原站#AI
【資安日報】10月1日,資安署首度辦理資安聯合稽核,將121場稽核整併成16場化繁為簡、提升政府檢查資服廠商資安的效率,針對為行政院所屬機關提供服務的16家業者,資安署首度辦理資安聯合稽核,不只建立一套共通標準,也把原先預計的121場稽核,併成16場實體稽核,預計明年將擴大到中央及地方各級政府,受稽核廠商增至30家10/1 14:51張明德原站#AI#資安#政策法遵#政府
Open Standard美元穩定幣OUSD正式上線,Stripe、Visa等開放企業串接企業可透過Coinbase、Mastercard、Stripe及Visa等業者提供的整合管道,將OUSD加入既有產品與服務,用於支付、結算、交易及跨境支付等金融服務10/1 15:02陳曉莉原站#金融
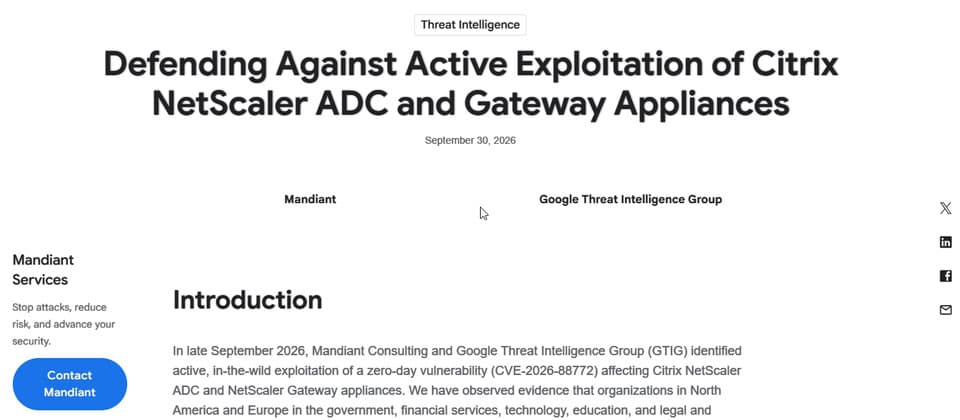
Citrix NetScaler漏洞被用於攻擊北美與歐洲組織,駭客藉此散布惡意程式WhipShot與SlapShotCitrix本週修補的NetScaler重大漏洞CVE-2026-88771、 CVE-2026-88772,Google指出已在北美與歐洲發現攻擊活動,鎖定政府機關、金融服務、科技等產業,相關活動可追溯至9月初10/1 10:48周峻佑原站#資安#Cloud#Software#Dev
加拿大量子安全公司Quantum eMotion併購資安業者Plurilock,整合QRNG、PQC與AI資安能力,加…發展量子亂數產生器(QRNG)技術多年的加拿大Quantum eMotion(QeM),近日宣布併購資安業者Plurilock,期望藉由後者既有的客戶基礎、政府採購管道與服務能力,加快自身量子安全技術商業化9/30 18:46羅正漢原站#資安
美國聯邦政府入口網站America.gov上線,底層使用Google Gemini、Grok美國聯邦政府入口網站America.gov正式上線,民眾可在同一網站查詢聯邦政府資訊與服務,網站並採用Google Gemini及xAI的Grok9/30 14:59林妍溱原站#AI#政府
神腦外部伺服器遭自動化攻擊,部分訂單資訊遭擷取本週神腦國際(2450)發布資安重訊,因外部伺服器遭受自動化攻擊,部分訂單資訊遭到擷取,初步評估對營運、財務,以及服務提供無重大影響9/30 10:21周峻佑原站#資安#政策法遵
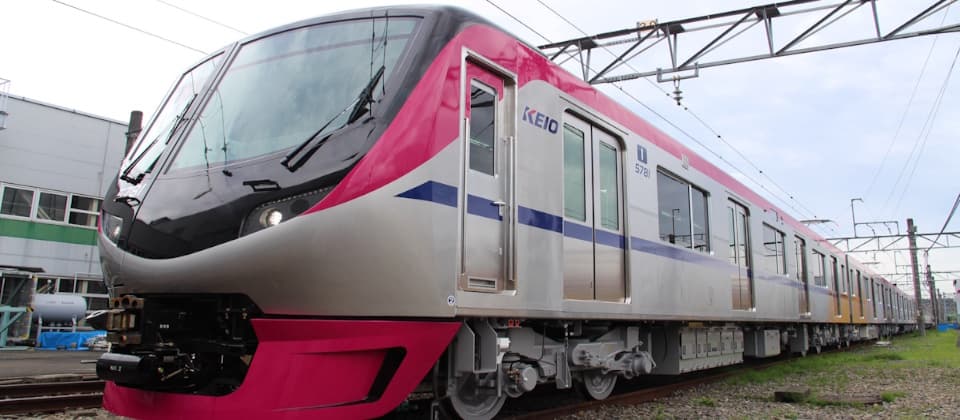
日本京王線、東京地鐵營運業者分別遭網路攻擊京王電鐵遭勒索軟體攻擊,部分系統受到影響;東京地下鐵會員服務則遭未授權存取,約5.9萬筆會員電子郵件地址可能遭第三方閱覽或取得9/29 22:14林妍溱原站#資安
從傳輸資料到支援AI運算,工研院:次世代網路正從Bit走向Token轉型發展工研院在2026 ITRI ICT TechDay指出,次世代網路不再只是追求資料傳輸速度,而需要支援AI運算、智慧服務與自主系統運作,通訊發展正由以Bit為核心的資料傳輸,走向以Token為核心的AI服務支援。9/29 18:28蘇文彬原站#AI#工研院
【資安日報】9月29日,OpenAI代理人為取得聯合國資料,自主繞過網站限制研究人員揭露疑似OpenAI的AI代理為取得聯合國貿易和發展會議(UNCTAD)公開資料,在正常存取受阻後,仍陸續透過代理服務、改變網址格式等方法繞過限制9/29 14:47張明德原站#AI#資安#政策法遵#政府
歐盟ENISA示警數位依賴正削弱資安韌性,供應鏈、雲端與第三方服務持續遭鎖定歐盟網路安全局(ENISA)9月22日發布最新年度威脅情勢報告指出,2025年的多起事件顯示,供應鏈、第三方服務與雲端環境持續成為高價值攻擊目標,突顯日益緊密的數位依賴關係正進一步擴大受攻擊面9/29 16:44羅正漢原站#資安#政府
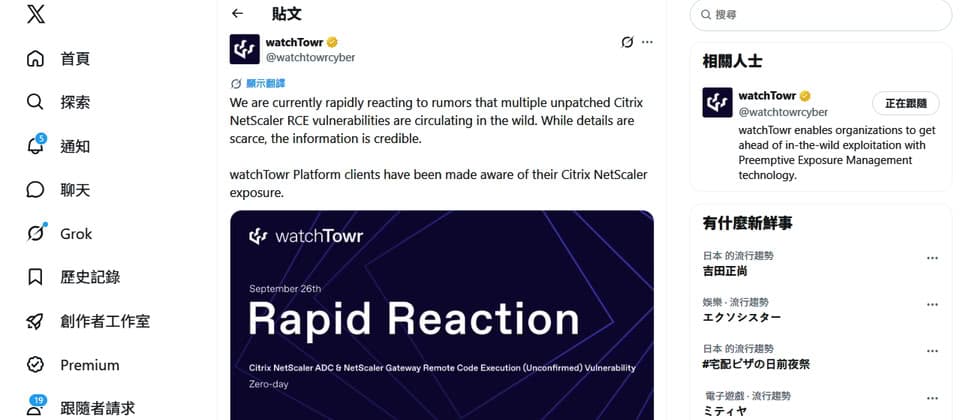
Citrix NetScaler重大漏洞在修補之前已遭到利用有IT人員透露,他們上週末接獲IT服務供應商的資安團隊電話,建議立即關閉NetScaler系統,威脅情報公司watchTowr證實,有兩個當時尚未修補的遠端程式碼執行(RCE)漏洞被用於實際攻擊9/29 14:35周峻佑原站#資安#Cloud#Software#Dev
OpenAI代理人為取得聯合國資料,自主繞過網站限制研究人員揭露疑似OpenAI的AI代理為取得聯合國貿易和發展會議(UNCTAD)公開資料,在正常存取受阻後,仍陸續透過代理服務、改變網址格式等方法繞過限制9/28 13:17原站#資安
Android Studio開放BYOA,Codex等代理可透過ACP串接IDEAndroid Studio增加BYOA支援,透過ACP可串接Codex、Claude Agent等第三方程式開發代理,代理能直接使用建置診斷、SDK與模擬器工具,開發者也能依需求切換不同服務9/28 10:00原站#AI#Dev