 自由時報
自由開講》黃仁勳談AI與資安給台灣網路治理的一堂課
站內可閱讀至 (台北時間)
◎ 柯捷安
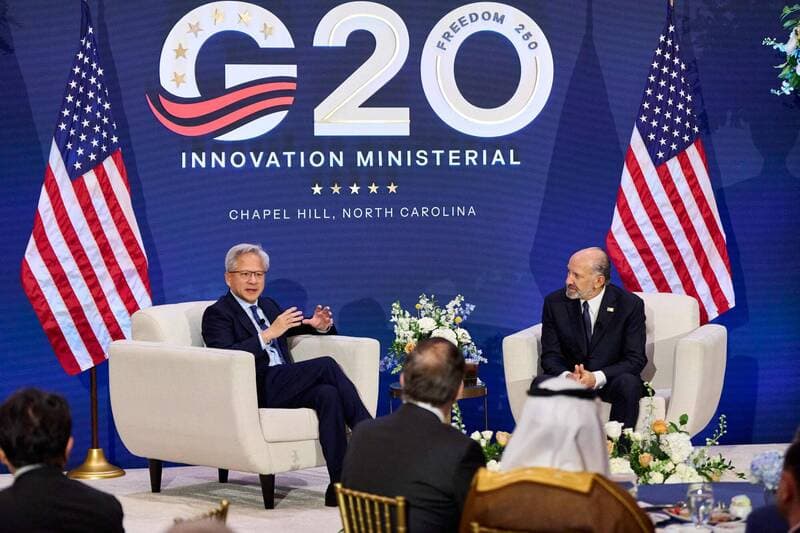
輝達執行長黃仁勳9月10日在高盛科技大會指出,資安很可能成為AI下一個重大應用領域。這理由值得台灣正視:AI讓程式設計自動化,程式碼被生成、利用與修補的速度全面加快,防禦若仍靠人工,必然落後。
這是一場速度競賽,漏洞被利用的速率,對上防禦部署的速率。當攻擊端能自動生成程式、網頁與網域,防禦端若還停在逐一開啟、截圖、人工查核,差距只會愈拉愈大。
這不是遠在矽谷的問題。長期觀察台灣的網路搜尋結果,可見大量異常網域正以批次方式大量出現:數日內即註冊數百個網域,套用近似的亂數化名稱、共用同一套轉址設定,把使用者導向色情、詐騙或惡意廣告頁面;一批被封鎖,很快又輪替出下一批。
若政府仍以「民眾發現一個網址、逐案通報、逐頁判讀」為主,防禦流程必然慢於駭客的攻擊部署。關鍵在視角:這數百、數千個網域不該被當成非關聯的個案,而應視為可由機器辨識的「持續性威脅群組」。透過自動比對註冊資料、DNS、轉址目的地與頁面指紋,AI能在新網域一出現時就判定它是否屬於既有群組,迅速告警並保存證據。
因此提出三點建議:
一、由具資安鑑識能力的單位建立自動化、持續性的搜尋威脅監測,取代逐網址的人工處理。
二、對經法院裁定或主管機關依法處分的惡意網域,善用現行 DNS RPZ 停止解析機制,此機制對境外網域同樣適用,正適合這類攻擊。
三、嚴守法律界線,技術上的共同基礎設施只能證明手法或來源高度相似,尚不足以單獨認定某一自然人即為行為人,身分歸因仍應由檢警調取金流、登入紀錄完成。
AI於資安的價值,正是讓防禦端追上甚至超越攻擊端的速度。台灣要做的,是把「曠廢時日的人工確認」變成「新網域一出現就完成辨識與處置」,這處理的速度關乎提升台灣網路資訊安全與資訊主權。
(作者為專業數位鑑識研究/高科大博士候選人)
自由開講》是一個提供民眾對話的電子論壇,不論是對政治、經濟或社會、文化等新聞議題,有意見想表達、有話不吐不快,都歡迎你熱烈投稿。請勿一稿多投,文長700字內為優,來稿請附真實姓名(必寫。有筆名請另註)、職業、聯絡電話、E─mail帳號。 本報有錄取及刪修權,不付稿酬;錄用與否將不另行通知。投稿信箱:[email protected]